







Bitget被盗赃款THORChain并未拦截,去中心化协议暂停标准不统一
律动BlockBeats热度: 3926
Bitget遭遇巨额盗窃后,要求THORChain拦截攻击者地址交易,但THORChain以无需许可为由拒绝;争议焦点在于去中心化协议是否应承担审查责任,其节点治理在自盗事件中迅速停机,却在第三方被盗时回避干预,暴露治理意愿与技术能力的割裂。
 摘要由 Mars AI 生成
本摘要由 Mars AI 模型生成,其生成内容的准确性、完整性还处于迭代更新阶段。
原文标题:Bitget被盗赃款THORChain并未拦截,去中心化协议暂停标准不统一
原文作者:律动BlockBeats
原文来源:https://www.theblockbeats.info/news/63797
转载:火星财经
TL;DR
· 9 月 26 日,Bitget CEO 公开要求 THORChain 拒绝为已标记的攻击者地址提供服务,THORChain 回应称协议与比特币、以太坊一样无需许可,不应单独承担审查责任。
· 争议核心是节点治理能否选择性干预。今年 5 月协议自盗后社区在约两小时内协调停机 39 天,2025 年 Bybit 案中暂停投票曾短暂通过又被推翻。
· 关联标的:RUNE、Bitget 用户保护基金、作为赃款兑换终点的比特币,以及同类跨链流动性协议。
2026 年 9 月 26 日,Bitget CEO Gracy 在 X 平台发文,要求 THORChain 拒绝为平台 9 月 24 日被盗的已知攻击者地址提供服务。去中心化是设计原则,不是给已知赃款开绿灯的挡箭牌。
THORChain 也回应了,说不行,协议与比特币、以太坊、BNB Chain 一样无需许可,当已知赃款流经这些网络时,它们同样无法被要求承担审查责任。但这种说法显然不太能被接受,因为 THORChain 自己被盗的时候,停的挺快的。
抽象的是,因为赃款的介入,RUNE 手续费多了,这也导致 RUNE 明显放量上涨。
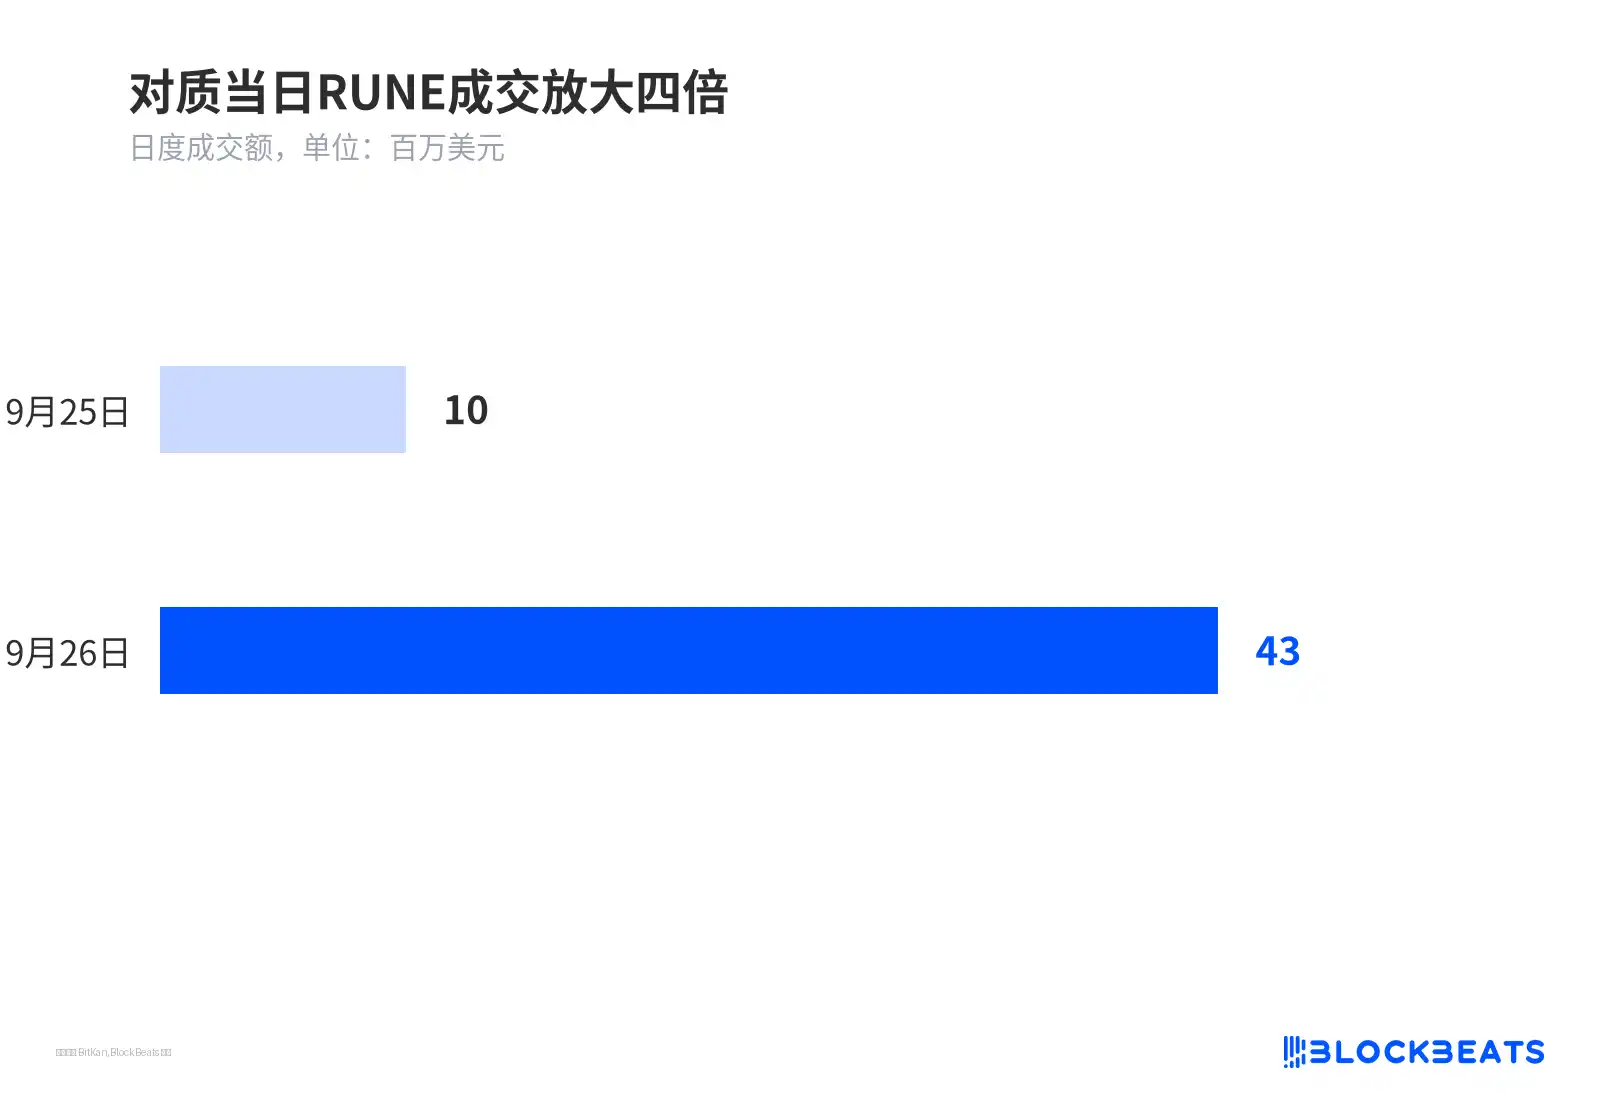
对质当日 RUNE 成交放大四倍
无包装跨链如何成了赃款出口
THORChain 让不同链的原生资产直接在流动性池里互换,不必先把 ETH 包装成映射资产。这一步跳过了包装环节,也跳过了包装资产背后的发行方。
后果很直接。Circle 和 Tether 可以冻结 USDC、USDT,可一旦被盗资产换成原生 BTC,就没有中心化主体能按下退回键。
黑客要的正是这个终点。无需实名验证,没有账户冻结环节,池子深到能承接大额,XRP、ETH、BNB 都能换成难以追回的原生 BTC。链上追踪显示,约 1.03 亿枚 XRP(约 1.57 亿美元)已经过 THORChain 兑出,ETH 大头仍未移动。
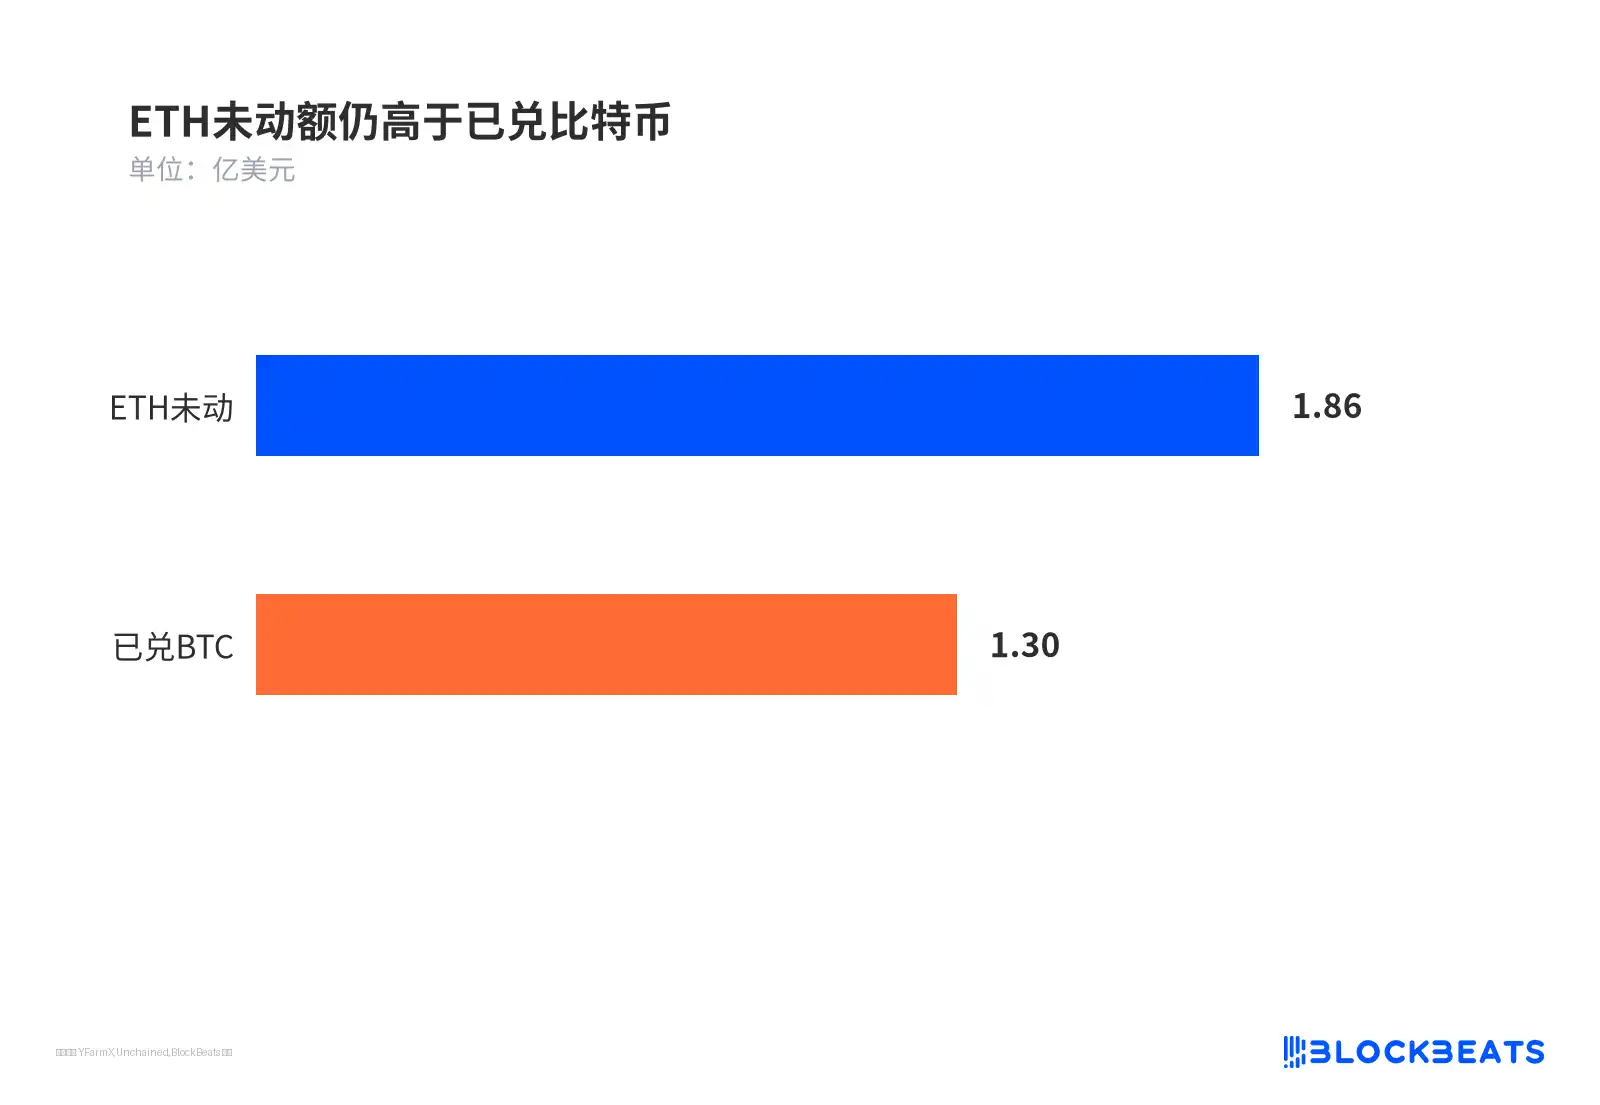
ETH 未动额仍高于已兑比特币
每笔兑换都会产生手续费,流向节点和流动性提供者。这是 RUNE 对成交量敏感的原因,也是攻击者路径与代币价格绑在一起的地方。
TSS 金库之争,它更像比特币还是更像交易平台
THORChain 的金库运行在阈值签名(TSS)机制上。一群节点各持一把碎片钥匙,凑够人数才能把池子里的币转出,达到门槛即可挪动资金,背后存在可问责的治理层级。
交易平台与链上追踪方的质疑正落在这里。协议扮演的是用户与原生链之间的中介,只是把中介分散化了。THORChain 官方坚持自己是无需许可的基础设施,不该被要求扮演执法角色,并把问题抛回给比特币和以太坊。
受害方要拦截,协议要中立,第三方要问责,三者之间的张力构成了这场争论的完整结构。
分歧的关键在于,「默认不审核单笔交易」和「没有能力审核」是两回事。节点集体理论上可以拒绝签名,问题在于他们是否愿意。
自盗停机 39 天,Bybit 的投票却被推翻
今年 5 月 15 日,恶意节点利用阈值签名相关漏洞,从单一金库抽走约 1070 万美元。协议自动检测后停止签名,社区在约两小时内协调完成停机,交易暂停 39 天,直到 6 月 23 日恢复。
协议自身失血时,节点行动得很快。停下某条链的投票门槛并不高,3 票即可生效,4 票可撤。这是判断「能不能拦」最硬的一块证据。
2025 年 Bybit 案呈现的是另一面。当时约 14.6 亿美元被盗资金中,研究估算约 12 亿美元经 THORChain 从 ETH 换成 BTC,占比约 85%。三名验证者曾投票暂停 ETH 交易,四票在数分钟内将其推翻,核心开发者 Pluto 随后辞职,FBI 同日发出公告要求虚拟资产服务商拦截相关地址,协议最终维持了无需许可立场。
两次的差别主要来自治理意愿,而不是技术能力。截至目前,节点尚未为 Bitget 案发起新的停链投票。
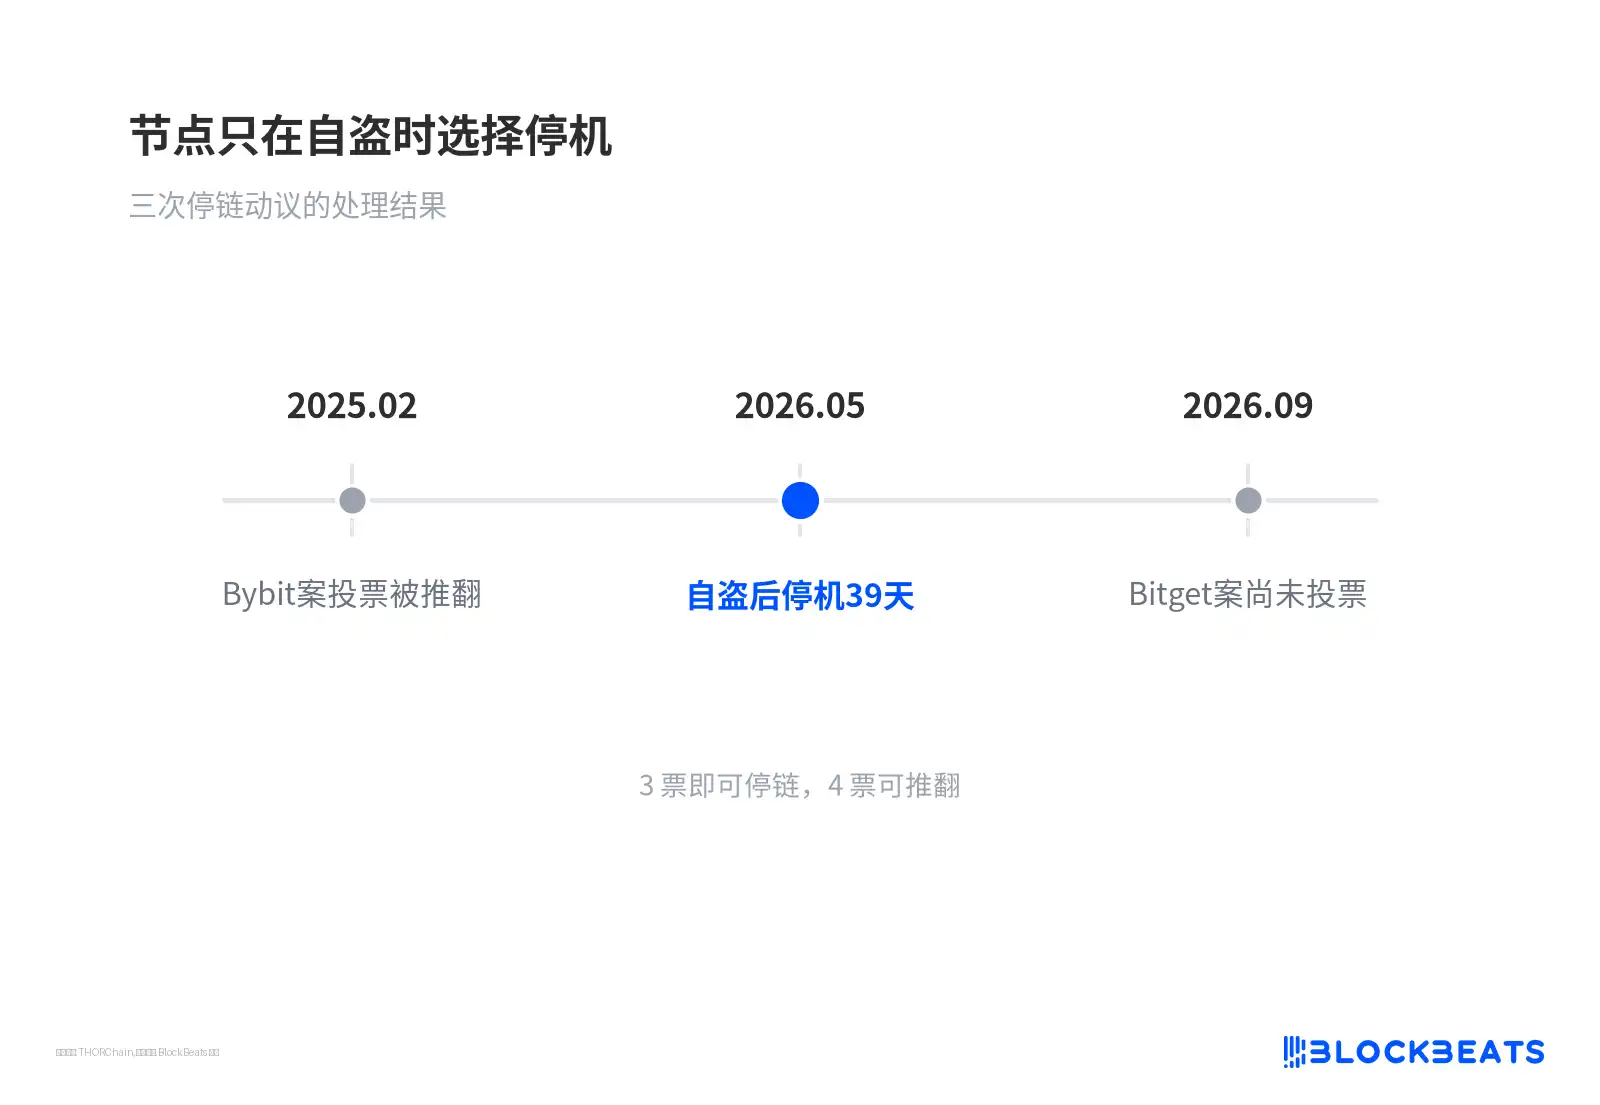
节点只在自盗时选择停机
规模远小于 Bybit,停链投票仍未启动
Bitget 被盗金额已从 3.516 亿美元上修至约 3.875 亿美元,虽然和 Bybit 不是一个量级,但金额并不是重点。目前已确认经 THORChain 兑出的约 1.57 亿美元。
决定争议走向的,是节点会不会为 Bitget 再发起一次停链投票,以及最终有多少赃款走完这条通道。前者是治理意愿,后者是定价依据。对 RUNE 持有人来说,短线成交脉冲与长期合规叙事压力,需要在同一张账上一起算。
本内容旨在传递行业动态,不构成投资建议或承诺。
本文来源:律动BlockBeats


24H热门新闻
暂无内容
