






Mixin 完成 2300 万美元兑付:一场持续三年的履约,除了信任还验证了什么?
深潮TechFlow热度: 5348
Mixin 在2023年遭黑客攻击损失约1.5亿美元后,承诺发行MDT代币兑付用户损失,并于2026年9月23日完成2300万美元MDTu的全额兑付。此举不仅兑现了三年前的承诺,更通过持续经营、社交+资本网络产品战略、Mixin Safe多签安全方案等,验证了项目在安全事故后的责任担当、长期主义与信任重建能力。
 摘要由 Mars AI 生成
本摘要由 Mars AI 模型生成,其生成内容的准确性、完整性还处于迭代更新阶段。

作者:深潮 TechFlow
引言
在加密行业,履约是件稀罕的事情,尤其在被黑客攻击后。
根据 CertiK 发布的《Hack3d: The Web3 Security Report 2023》报告显示:2023 年加密行业发生的安全事件(包含黑客、诈骗、漏洞利用等)超过 751 起。
持续追踪这些遭遇攻击的项目,事实更为残酷:
尽管项目方可以在几个小时内发布公告、给出方案、作出承诺,但真正认真审视用户损失、并能持续完成兑付的,屈指可数。
承诺是廉价的,兑付背后的时间、经营、成本才是真正昂贵的地方。
这既是一个态度问题,也是一个能力问题。
此时,可能已经有人注意到:为什么选择了一组来自 2023 年的数据?
一方面,三年时间,足够项目方表达履约诚意,展现兑付成果;
另一方面,近期有个项目,面对三年前黑客攻击事件中的承诺,三年后真正交出了成果。
2026 年 9 月 23 日,Mixin 宣布完成 MDTu 所代表的 2300 万美元全额兑付。
三年前被打破的信任,三年后被一笔真金白银逐渐焊上,足以赋予这场兑付充分的话题性。
但如果仅仅把目光停留在这笔 2300 万美元的兑付上,或许反而会错过真正值得被认真拆解的地方。
一场跨越整整三年的履约
社交平台上,已经陆续有用户分享等到 Mixin MDTu 兑付的真实感受:
币圈还是有长期项目。
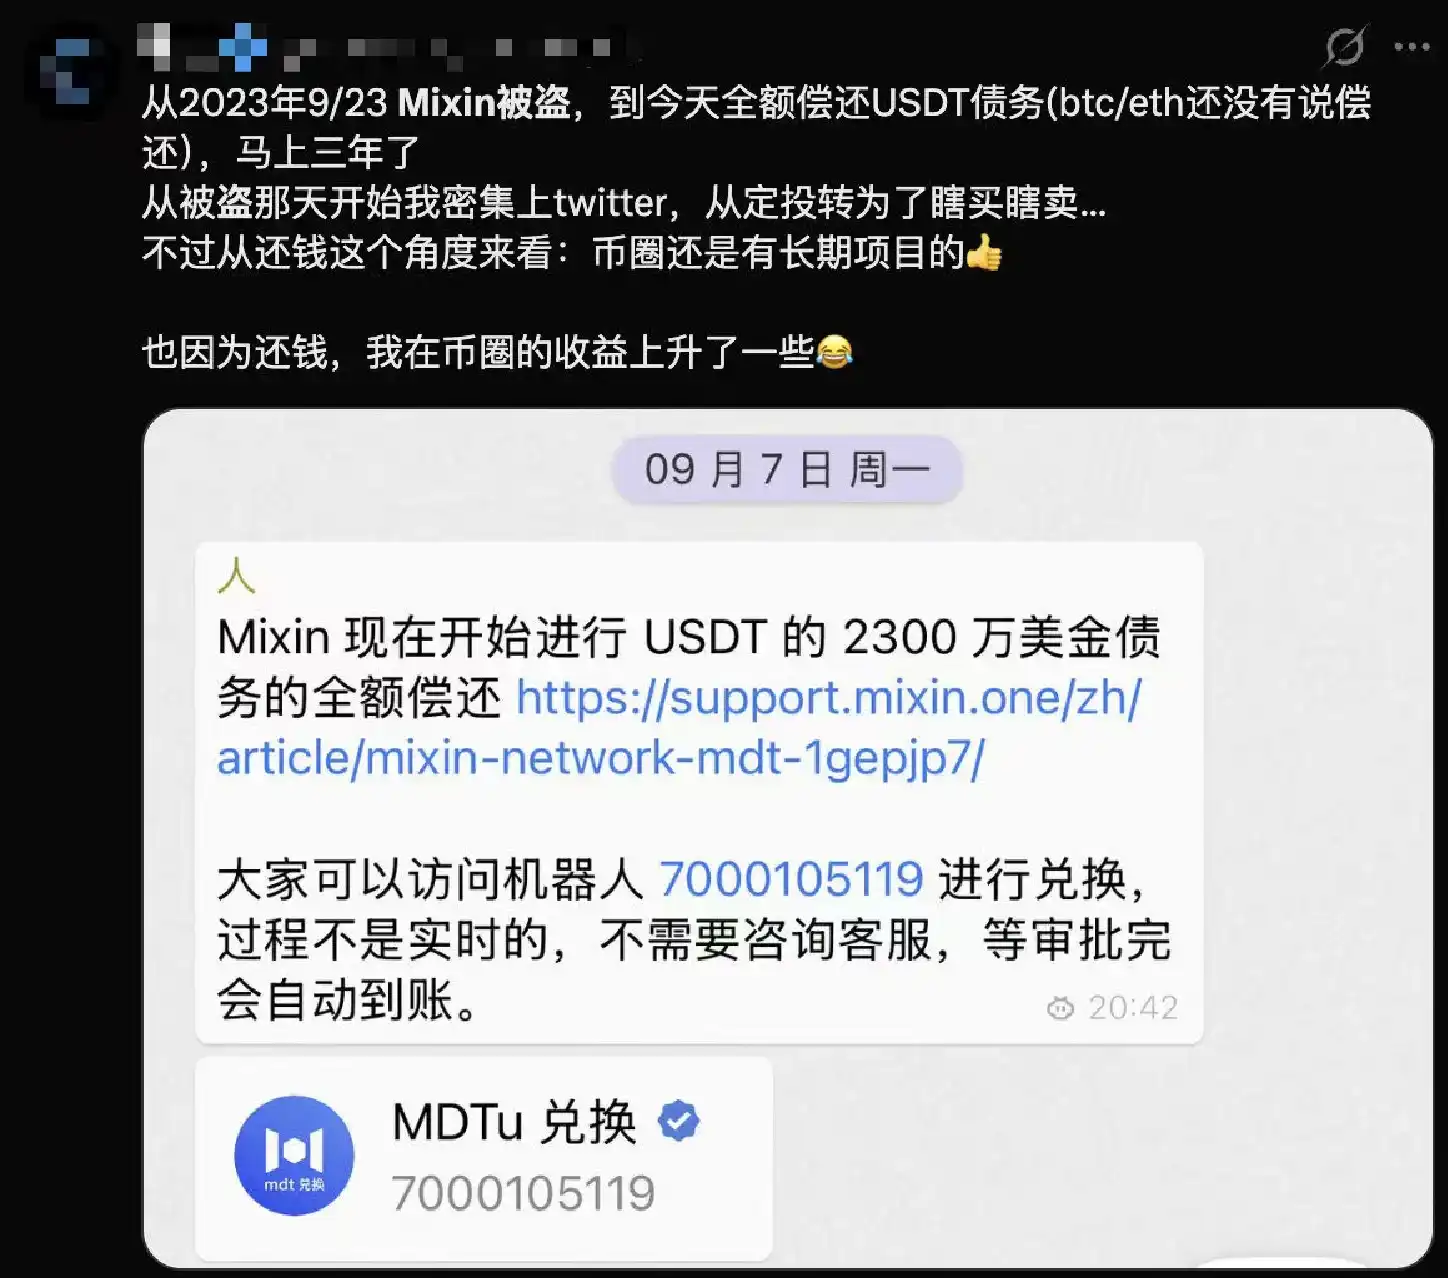
三年漫长等待,一朝 MDTu 全额兑付。
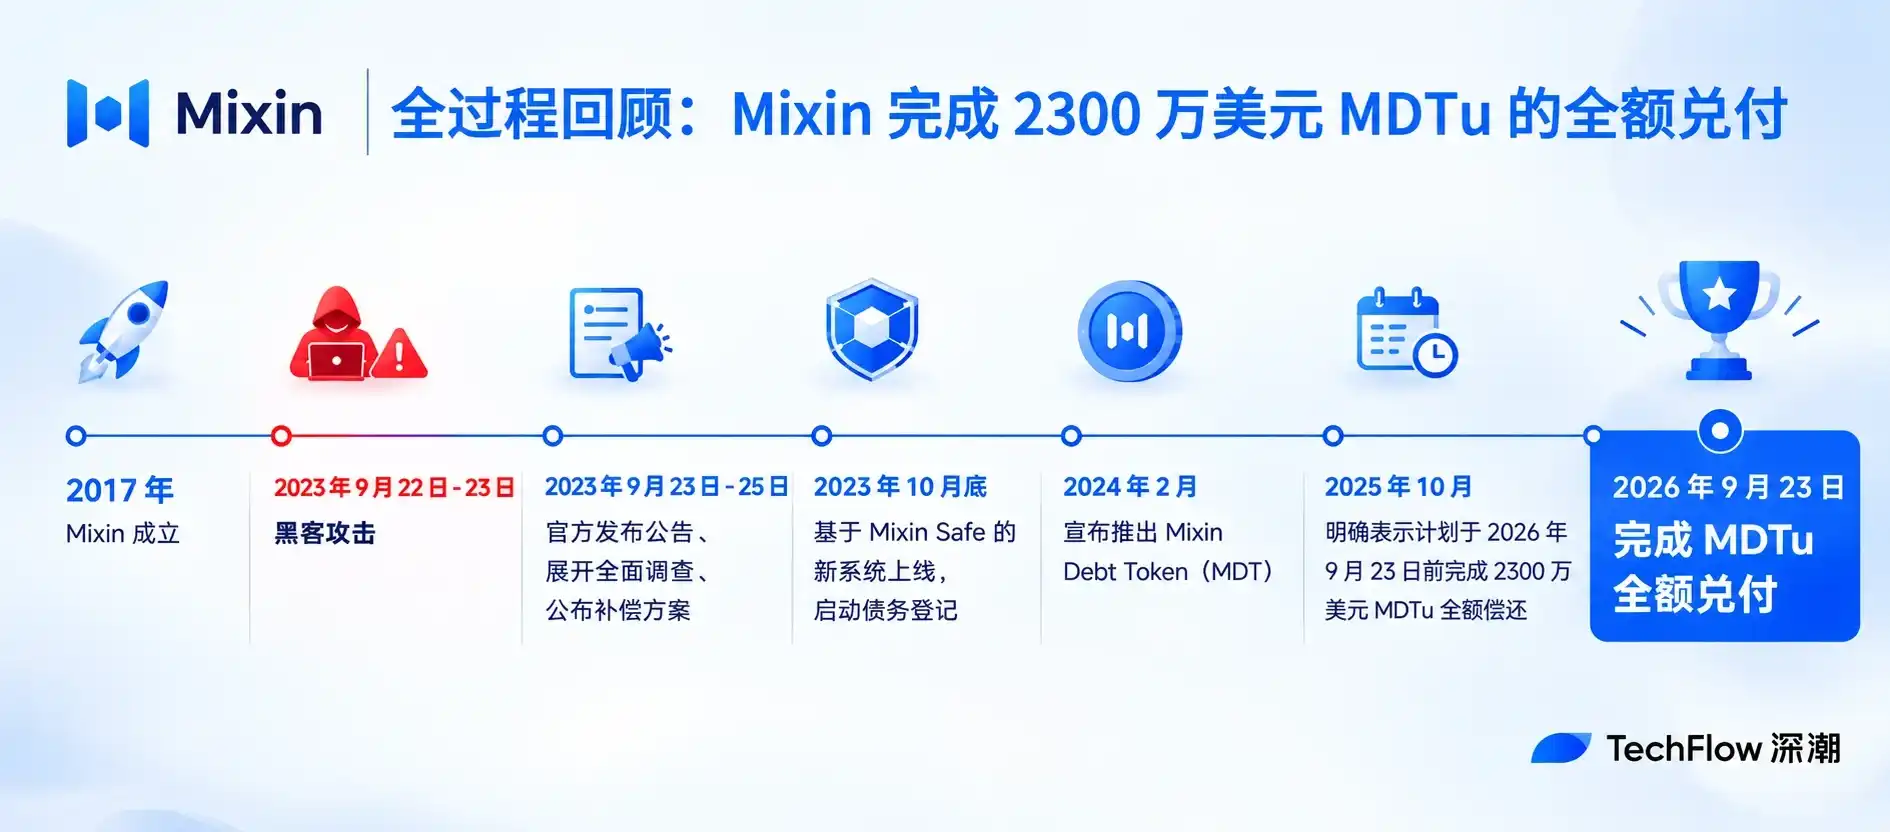
回顾这场跨越三年的履约,每一个时间节点都非常清晰,最重要的一原因在于 Mixin 处理问题的态度与方式:
不逃避,直面事件后果;
不美化,坦诚就事论事;
不含糊,把解决方案和时间表明确摆到台面上 。
2023 年 9 月 23 日晚,Mixin 发现遭受黑客攻击,主要损失包括 BTC、ETH、USDT 等,折合当时价格约为 1.5 亿美元。
在发现攻击的第一时间,除了采取系列紧急措施、调查事故原因之外,Mixin 同步开启了细致的损失统计和团队赔付能力评估。
2023 年 9 月 25 日,Mixin 宣布将发行 MDT 代币,包括 MDTu、MDTe 和 MDTb,分别代表 erc20-USDT、ETH 和 BTC三类资产,并承诺通过继续发展业务,用盈利进行代币回购兑付用户。
同时,Mixin 团队承诺,在偿还完成前,若黑客退还被盗资产,凭借对应 MDT 代币可以兑换为损失的原资产。
这种把承诺写进代币的行为,既是态度,也是决心。
当然,当损失已经发生,承诺不能仅停留在公告里。
毕竟, 「说」远比「做」容易;
更何况,事故前期为安抚损失用户,也不是没有其他项目承诺兑付,但最终大多都草草收场,给出承诺的 Mixin,也必须用履约证明自己。
直到 2026 年 9 月 23 日,Mixin 宣布完成 2300 万美元 MDTu 的全额兑付。
选择在三年后黑客攻击事件的同一天完成兑付,或许也是 Mixin 的特意选择:用一次财务动作,完成一次「信任重构」的闭环。
但比起「做到了」的结果,更值得追问的永远是「为什么能做到」的逻辑分析里:
过去三年的持续经营,为 2300 万美元 MDTu 全额兑付提供了资金支持;
而一个曾经遭遇重大安全事故的项目,在信任遭受重创后,为什么能不解散、不跑路、不装死沉默或苟延残喘,甚至做到了持续经营三年,逐步兑现当初承诺?
答案,与 Mixin 一开始就选择的这本「信任生意经」密切相关。
从存量信任履约,到增量信任生产
新一代社交网络 / 资本网络
Mixin 产品战略给出了最直接的答案。
这种「社交 + 资本」的思路,也在今年的新加坡 TOKEN2049 中延续:除了通过现场展位与社区面对面交流外,Mixin 还与 BigONE 组织了一场别开生面的 Web3 HUNT After Dark 活动,将 NFT 碎片寻宝设计成一场社交互动:参与者通过扫码收集、交换和组合 NFT 碎片,解锁最终奖励。
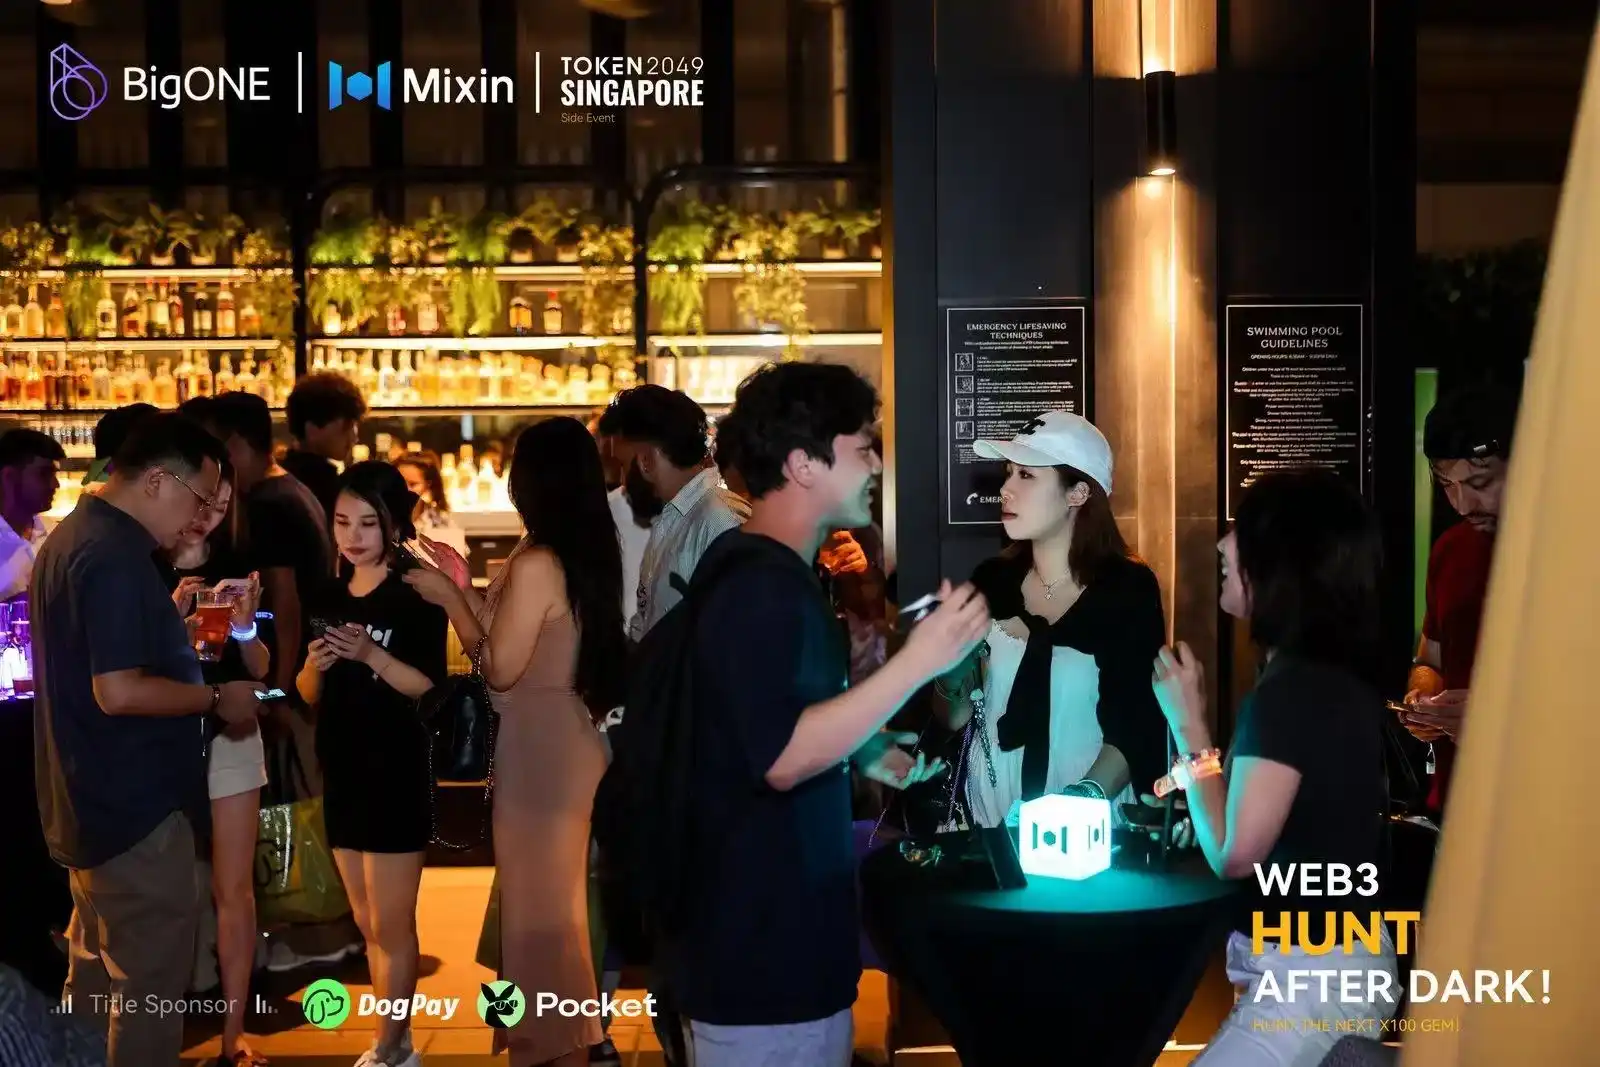
趣味的活动引发了在场用户的积极参与,也某种程度上再一次验证了 Mixin 的产品战略:
当沟通、资产与人与人之间的协作被放进同一个场景,产品便有机会从单纯的功能入口,成为关系建立与价值流动的连接点。
因为交易连接人与人之间的资本,社交连接人与人之间的情感。前者让价值流动,后者让关系沉淀。两者的紧密连接,让人与人的关系,可以进一步承载价值流动。
因此,从 2017 年启动时,Mixin 就以「隐私优先的加密聊天 + 多链钱包」为核心,致力于把沟通、支付、交易、资产管理放在同一个应用里。
简单来说,Mixin 做的不仅是单纯的交易工具,更是一张紧密的关系网络,用户和用户之间,不只是转账关系,还有聊天、群组、协作关系,资产流动不再孤立,而是嵌入日常。
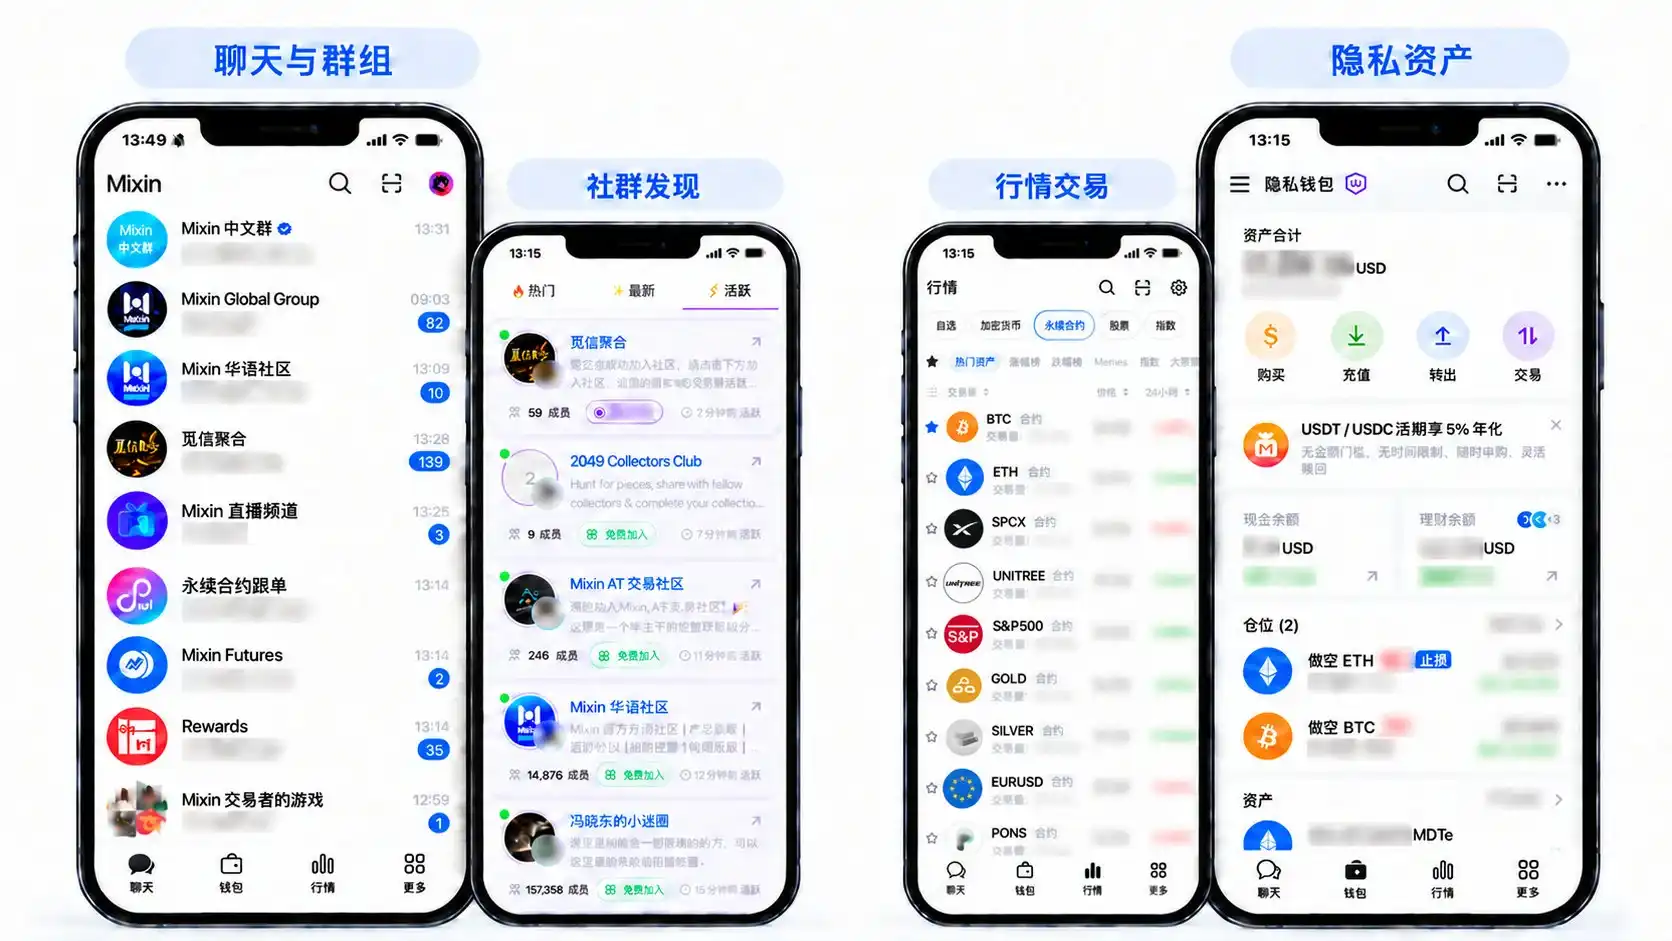
这套逻辑要真正跑起来 ,有两大关键支柱:
易用性:扩大入口,让用户顺着关系轻松进入生态;
安全性:夯实地基,让更多人放心把资金和社交搬进来。
沿着这两大支柱,我们就能更清楚的看清 Mixin 过去数年的建设重点:
一方面,团队秉承「如果产品需要说明书才能上手,那它就还没完工」的整体理念,推出 6 位 PIN码登录或管理资产的极简身份与资产控制,同时支持社交恢复机制、零摩擦转账、机器人生态与多服务入口等功能,力求带来 Web2 级流畅体验;
另一方面,产品以「保护用户资产与社交安全」作为核心出发点,网络底层安全由 PoS + BFT + DAG 架构护航,同时引入 MPC、多签等成熟密码学方案,此外,Mixin 将隐私视为数字时代金融安全的默认状态配置,底层内置隐私设计,同时支持基于 Signal Protocol 的端到端加密、余额和转账隐私保护、阅后即焚、私密群组等功能,不断强化安全与信任。
成立至今,Mixin 积累了超 1000 万用户,自托管数字资产规模超 10 亿美元。
而这,也在很大程度上解释了 2023 年事件发生后,面对真金白银的损失和用户集体恐慌,Mixin 依然活了下去并且能够通过持续经营完成 MDTu 兑付的原因之一:
交易关系是脆弱的,社交关系是稳固的,这些关系不会突然全部断裂;
入口还在,并且不断低门槛接入更多链和资产;
信任地基还在,并且不断强化。
2023 年的安全事故进一步凸显了大额数字资产对分权管理、风险隔离和安全恢复机制的需求。针对单一私钥的单点风险,以及传统多签在协作管理和资产恢复方面的局限,Mixin Safe 提供了一套去中心化、非托管的多签冷钱包与资产管理方案。
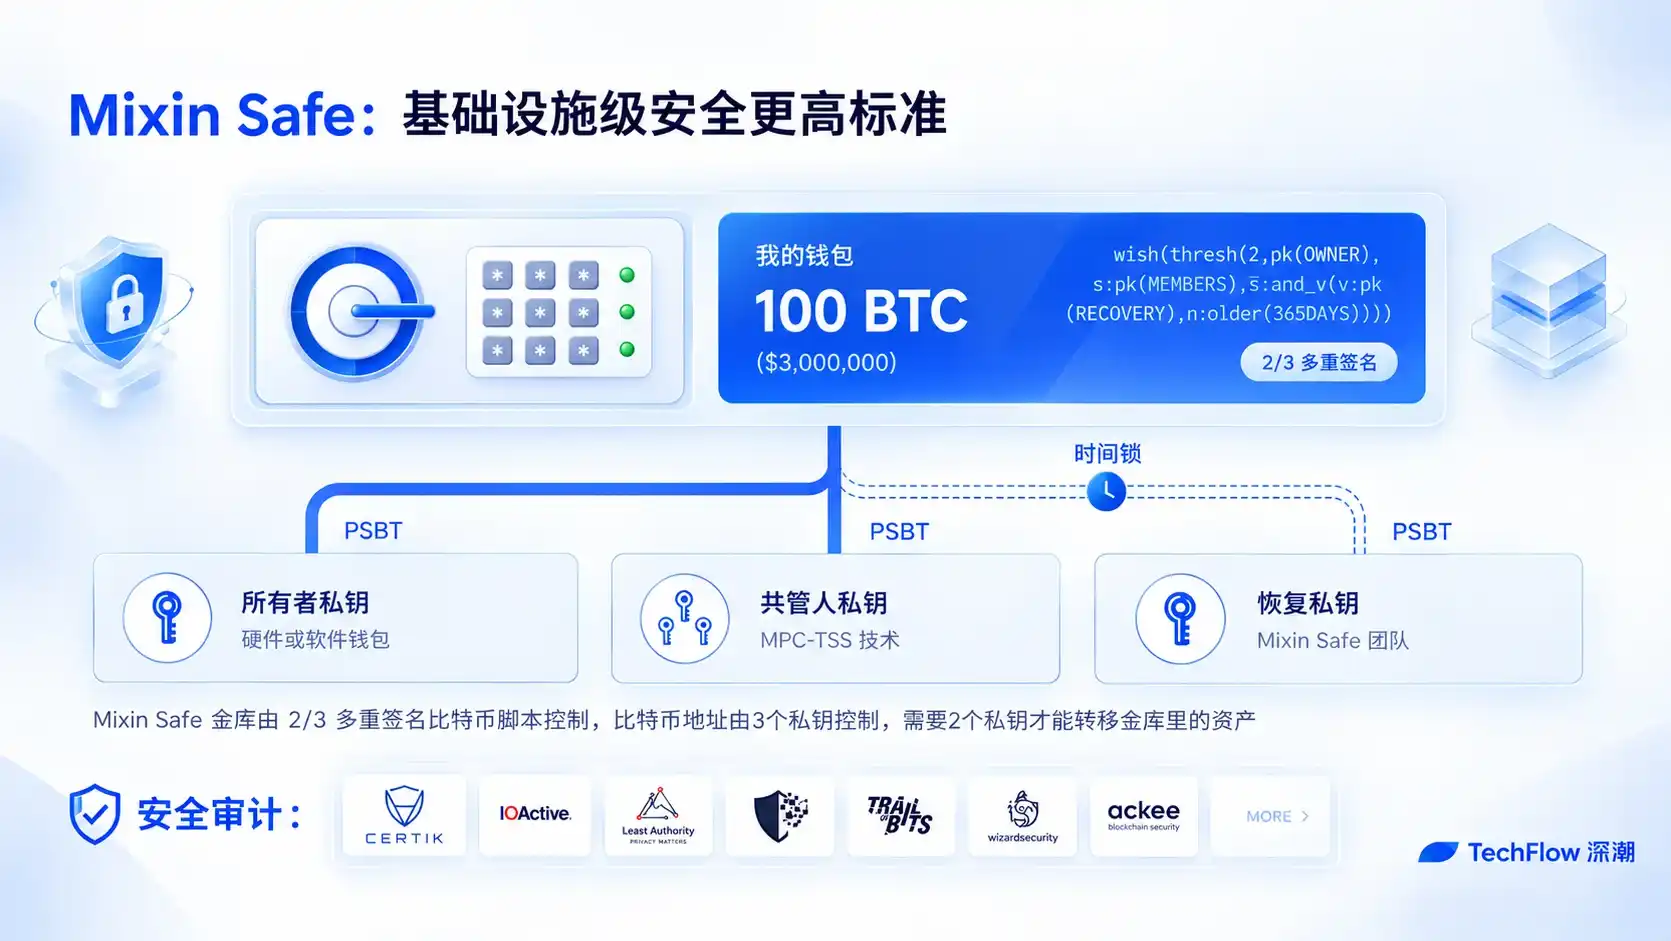
以比特币金库为例,Mixin Safe 将原生链多签、去中心化 MPC 与时间锁机制结合起来,通过三类密钥构建分层安全架构:
- Owner Key(所有者私钥):由用户使用软件钱包或硬件钱包独立保管,并对资产转移进行最终签名确认。
- Members Key(共管人私钥):由一名或多名共管人通过 Mixin 和去中心化 MPC 网络共同控制。用户可以设置共管人数及审批门槛,满足 M-of-N 条件后生成 Members Key 的有效签名,用于创建或批准交易。
- Recovery Key(恢复私钥):受到链上时间锁约束。在账户持续静默达到预设期限前,Recovery Key 无法参与签名;时间锁到期后,它仍需与有效的 Owner Key 或 Members Key 配合,才能将资产恢复至新地址,无法单独转移资产。
日常交易由 Owner Key + Members Key 共同完成;仅当其中一类密钥丢失且时间锁条件满足后,才会启用 Recovery Key + 另一类有效密钥 的恢复路径。
Mixin Safe整个设计的核心不是让任何一方拥有更大的控制权,而是避免任何单一人员、设备、密钥或机构能够独立转移资产,充分体现了团队对于非托管,财产安全,恢复,以及共管的产品哲学。
通过这套架构,Mixin Safe 将用户自主控制、多人共同管理与延时恢复机制结合起来,把安全从「理论去中心化」进一步推向「实践中可抵御基础设施妥协」的更高标准,同时更深入探索大额资产防护、去中心化恢复和遗产继承等场景。
与此同时,Mixin 还拥有持续的安全审计流程,进一步保证 Mixin 的所有基础设施的安全。
更重要的是,安全建设带来的是「事前信任」,而本次 Mixin 兑付所展现出的「事后负责」态度,也成为了一份公开可验证的信用记录,告诉所有潜在用户这个平台在出事后的负责态度,很大程度上也将成为用户选择 Mixin 前的一种信任加码。
从这个角度看未来,2300 万美元的兑付,是 Mixin 对存量信任的履约,或许也是 Mixin 走向增量信任生产的开端。
为什么这场履约值得拿出来被认真拆解?
最核心的原因,在于稀缺性
在加密,信任是最昂贵的资产。
当一个加密项目被黑,后续走向有很多剧本,但无论哪一个剧本,真金白银损失的用户都是被动吞咽苦果的那一个,而 Mixin 的应对,是对这种默认结局的有力反驳:
事故常见,承诺常见,长期经营持续履约,在加密称得上难得。
站在项目视角,启示同样现实:
安全事故可以击穿一个项目的信任, 但并不必然意味着只能走向终结,只要业务仍有生命力,项目仍可能通过持续经营解决历史问题。
稀缺性之外,对于发行 Debt Token 履约这一路径,Mixin 还提供了一种更清晰的实践样本。
虽然在遭受黑客攻击后,发行 Debt Token 十分常见,也有 Bitfinex 发行 BFX 代币 100% 履约这样的正面案例在前,Mixin 本次兑付的意义并不在于「第一个这么做」。
但在涉及资产更复杂的前提下,Mixin 更清晰的把几个关键动作串成了一条完整的履约路径:
发行兑付凭证、持续经营、分阶段推进、公开时间表,完成阶段性兑付
对于很多项目方来说,Mixin 这种结构化 + 可验证推进的路径,很大程度上提供了可参考的样本。
而 如果把视角再拉高一点,从兑付这件事情,或许也引发了更多人思考关于「安全评估」最底层的问题:
过去,人们谈论平台安全,往往更关注技术架构够不够安全、风控体系够不够完善、资产有没有被攻击过…
这些当然也都非常重要,但是聚焦点往往是「防护」。
但正如一句老话:千日做贼容易,千日防贼难。
技术越来越复杂,黑客越来越成熟,攻击手段越来越高级,面对「永不出事」的保证,几乎没有哪个平台能够说出口。
因此,「防护」固然重要,却很难成为安全的全部。
随着 Mixin 本次兑付的完成,此前已经被多次提及的安全标准再次被拉出来审视:
事前,要防得住;
事后,也要兜得住。
前者考验的是技术、风控和基础设施;
后者考验的,则是责任、经营能力与长期主义。

三年前,Mixin 被一场安全事故推到了信任的悬崖边。
三年时间里,随着 2300 万美元兑付完成,Mixin 从悬崖边走了回来,或许比此前站的更高。
在一个承诺廉价、履约稀缺的行业里,愿意为信任持续付出时间、成本与行动 ,才配承载用户的信任与让用户愿意期待未来,也才能真正从底层推动这个行业思考、追寻、建议最真实的安全标准。
这或许才是这场履约,真正值得被记住的地方。
本内容旨在传递行业动态,不构成投资建议或承诺。



24H热门新闻
暂无内容
