






ZEC 推进跨链防量子提案,与 NEAR 深度抱团:隐私赛道酝酿新催化剂?
深潮TechFlow热度: 4813
Zcash开发方Zakura团队推出跨链防量子隐私方案,通过为每笔NEAR跨链交易生成一次性私钥,防范‘现在收集、未来解密’风险,提前于2025年1月主网升级落地,强化ZEC隐私护城河并巩固NEAR作为隐私跨链枢纽的地位。
 摘要由 Mars AI 生成
本摘要由 Mars AI 模型生成,其生成内容的准确性、完整性还处于迭代更新阶段。
作者:杰米尼,深潮TechFlow
最近,加密市场的隐私板块在经过一轮情绪炒作后进入盘整期。
但在二级市场的价格波动之下,一条关乎底层叙事逻辑的基础设施更新正在悄然推进。
Zcash 节点软件开发方 Zakura 团队刚刚提交了一项针对跨链场景的隐私修补方案。该方案不仅直面了当前市场对“量子计算破解公私钥体系”的担忧,也顺势将 ZEC 与 NEAR 的跨链生态做了一次深度的逻辑绑定。
这是一个很容易被短线资金忽略,但对基本面有着实质支撑的技术迭代。
跨链机制下的“现在收集,未来解密”风险
在隐私资产的运行逻辑中,跨链环节往往是最容易发生数据暴露的薄弱环节。
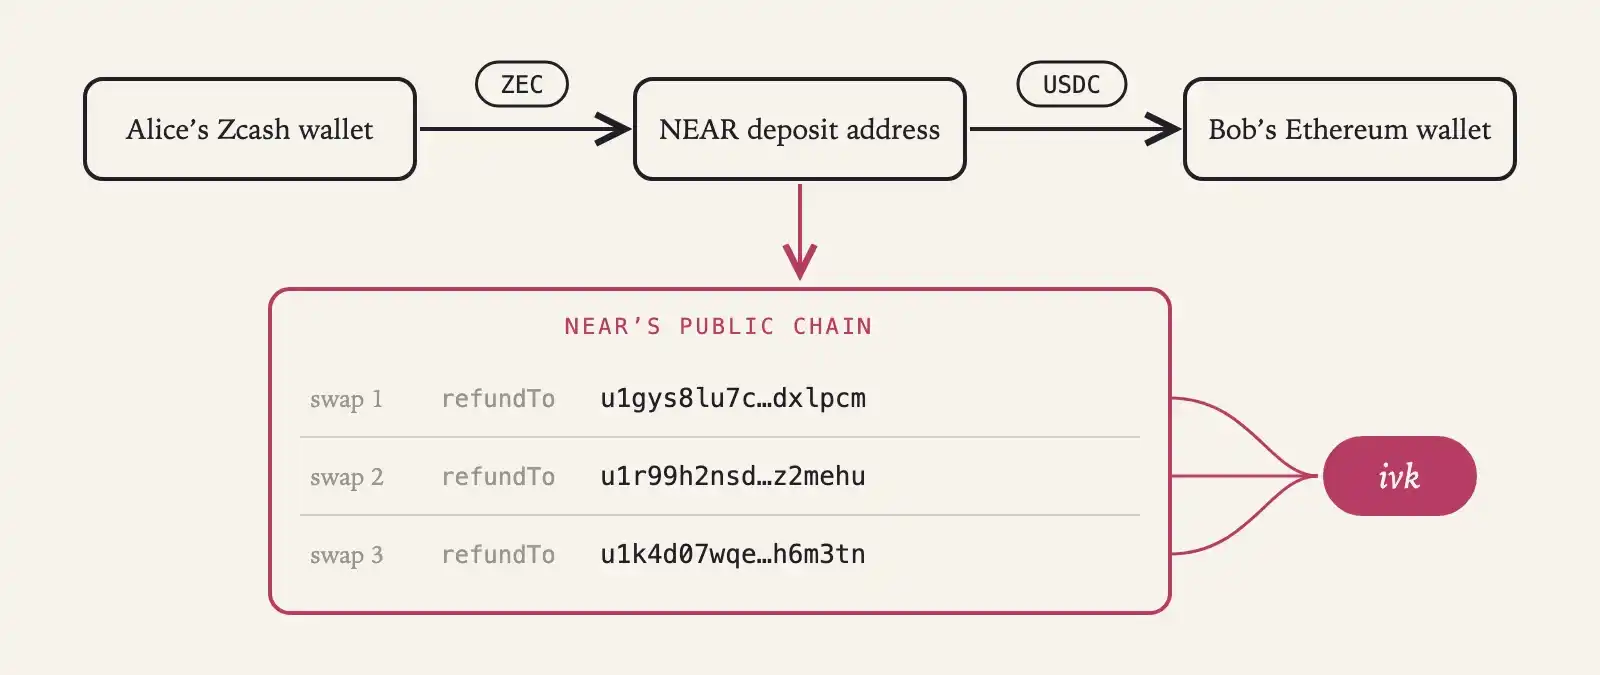
目前,当用户通过 NEAR Intents 进行 ZEC 的跨链兑换时,为了处理可能出现的交易失败,系统必须在 NEAR 公链上生成并保留一个公开的退款地址。
在传统的算力环境下,这种设计不会构成实质性的隐私泄露。但随着量子计算技术的推进,情况发生了变化。
行业内目前普遍担忧一种被称为“现在收集,未来解密”(Harvest now, decrypt later)的攻击模式。
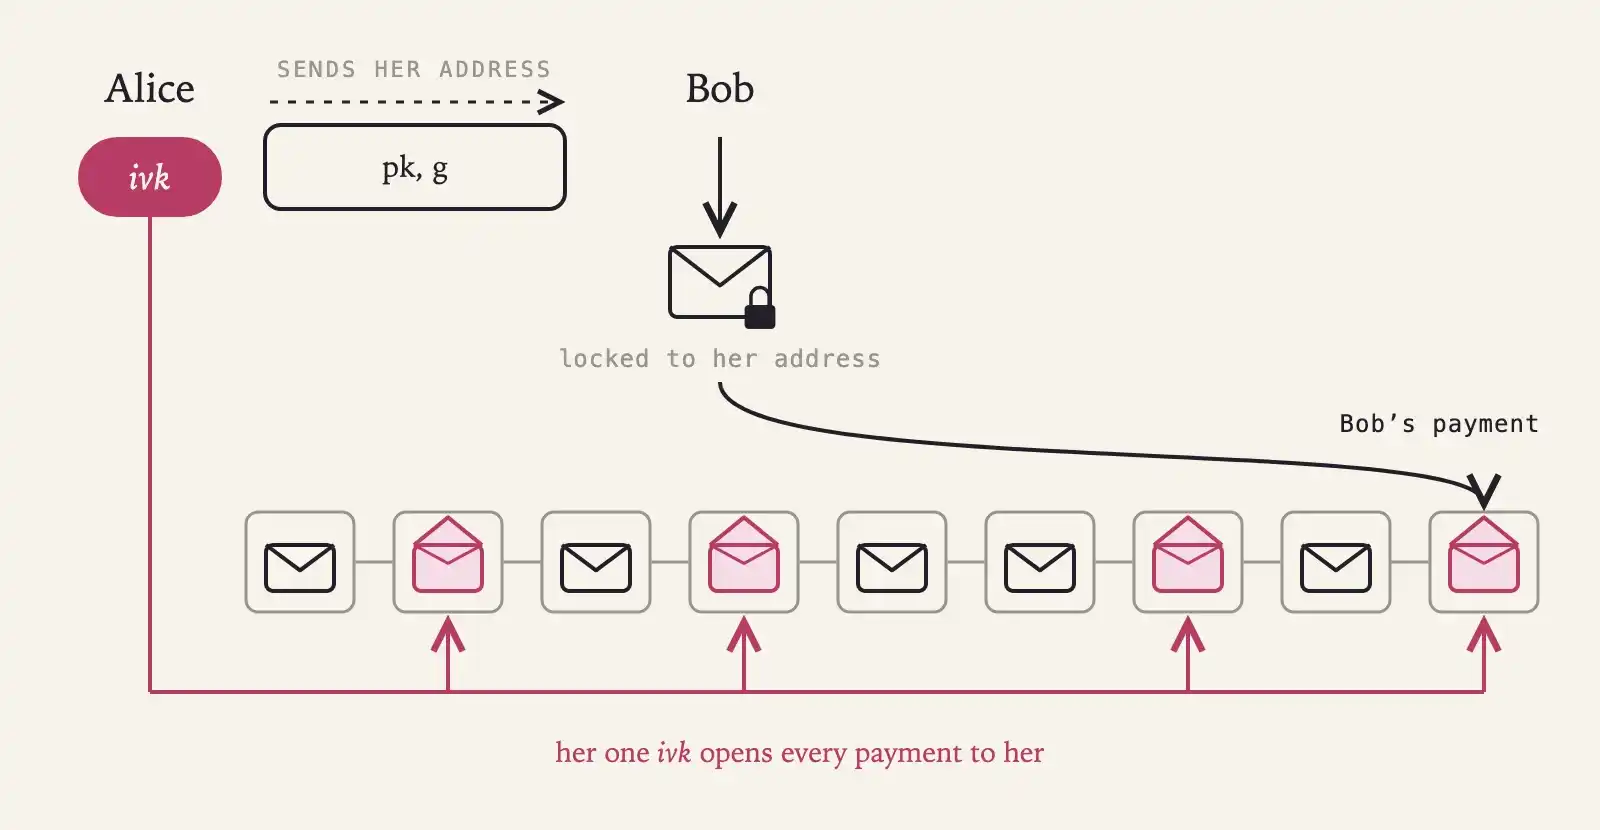
如果未来的量子计算机利用 Shor 算法攻破了上述暴露在 NEAR 公链上的退款地址,攻击者就可以顺藤摸瓜反推出该账户的查看密钥(Viewing Key)。这意味着,用户过去十几年主账户内的所有私密转账历史将被全部解密。
而这当然会让 ZEC 的隐私抗量子叙事变得有孔可入。
一笔交易,一把新锁
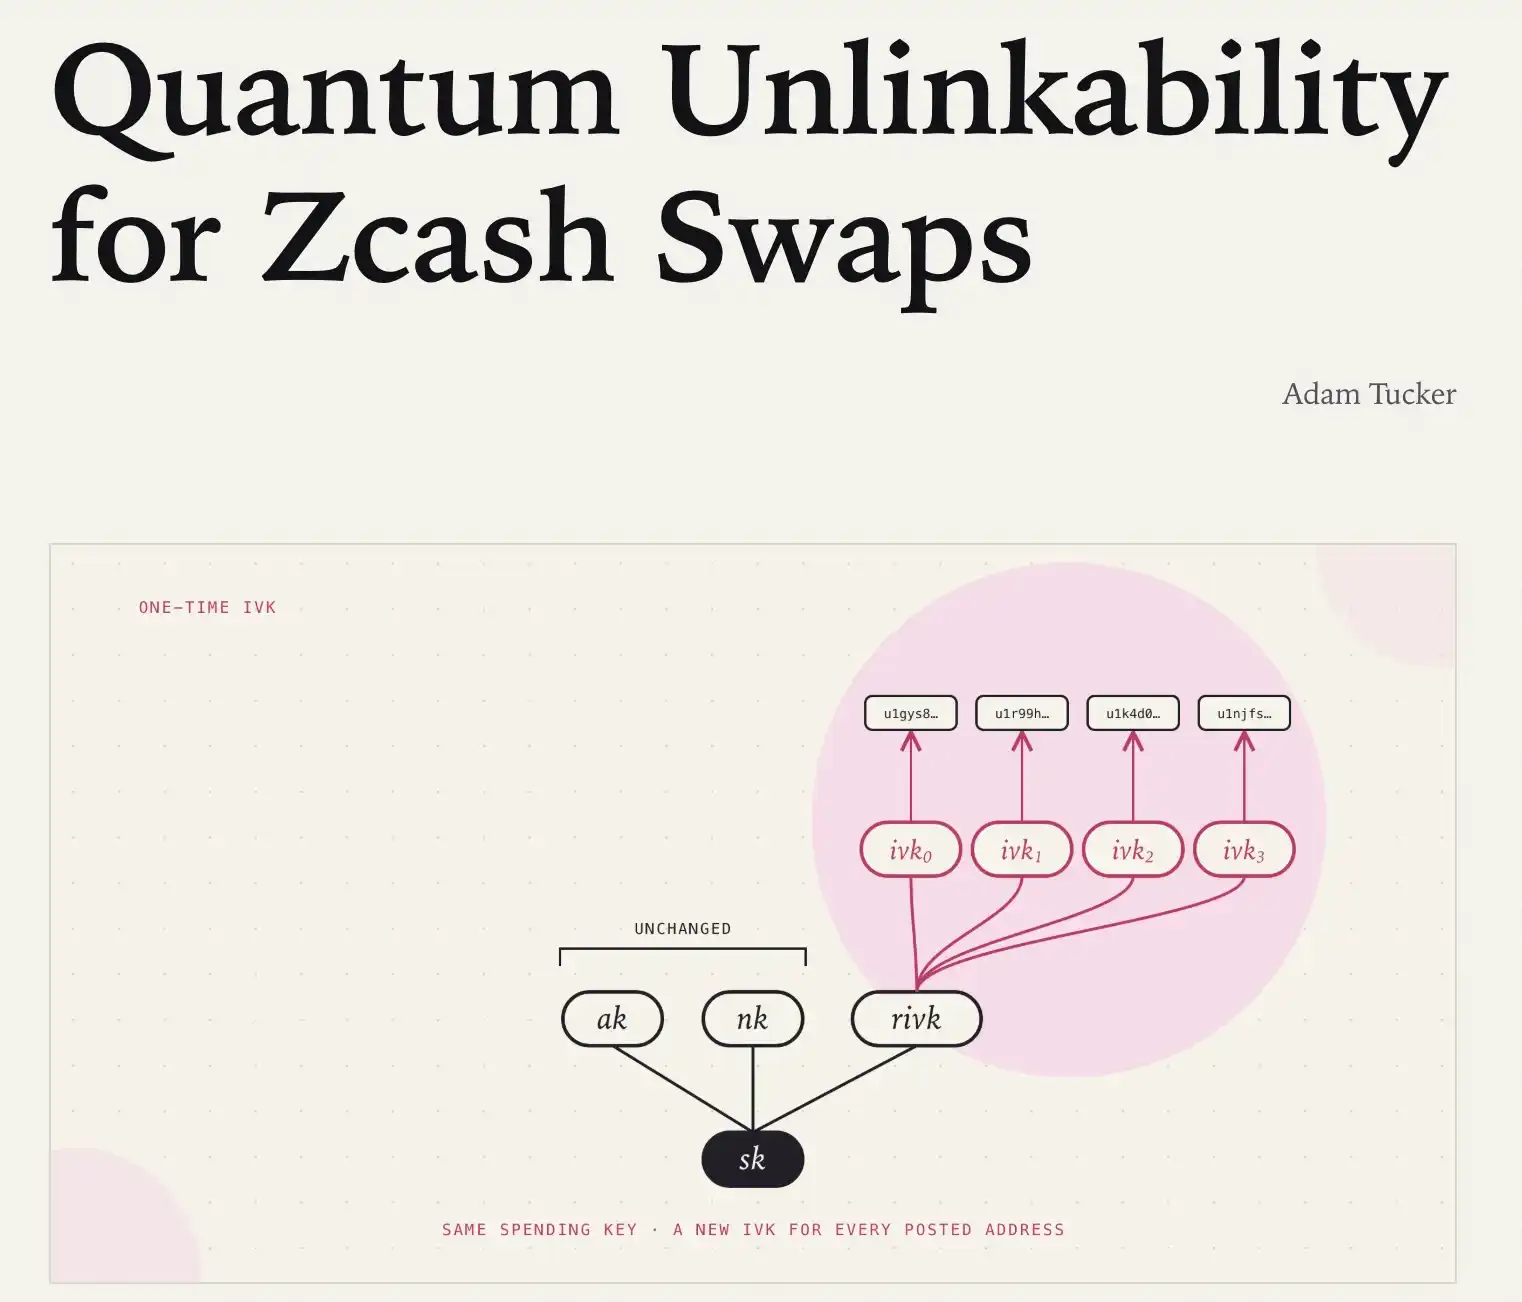
为了封堵这一数据敞口,Zakura 团队给出的工程解法非常直接:在钱包端为每一笔跨链兑换派生独立的“一次性私钥”。
具体而言,未来每一笔经由 NEAR 路线的兑换,系统都会自动生成一个用完即废的查看密钥。这样一来,即使未来量子算力真的破解了某个公开的退款地址,它所能获取的也仅仅是那笔孤立的跨链流水,无法向后追溯或关联到用户的主钱包和核心资产。
同时,为了避免生成海量临时密钥导致钱包恢复过程变得臃肿缓慢,开发团队引入了私有信息检索(PIR)技术,确保用户在进行链上数据查询时,服务器无法获知具体的查询地址,在兼顾隐私的同时保证了运行效率。
提前交卷,有叙事价值
评估这一技术进展,最核心的锚点在于它的落地节奏。
熟悉 Zcash 路线图的投资者知道,官方原本将明年 1 月设定为一个关键的“抗量子升级”节点;计划届时为网络中占比约 70% 的透明地址池全面实装抗量子的哈希签名。
而 Zakura 此次提出的跨链隐私修补方案,无需等待底层的网络分叉升级,预计在未来几周内即可在兼容的软件钱包端直接上线。
这就相当于在 1 月份的系统性大考到来前,开发团队针对跨链互操作这个最敏感的环节,提前交出了一份防御答卷。
对于盘面而言,这种基础设施更新很难在短期内直接转化为拉盘的买盘资金。但从叙事博弈的角度来看,它的实质意义在于为接下来的热点炒作铺垫了基本面。
一方面,它以实际的工程交付,让 ZEC 稳固了自身作为隐私赛道龙头的技术护城河;另一方面,它也变相确认了 NEAR Intents 作为一个安全的隐私跨链枢纽的地位。
随着 1 月份核心炒作节点的临近,当场内资金再次寻找“隐私+防量子”的标的时,这个提前落地的方案,或将成为支撑这两个资产基本面互动的核心素材。
本内容旨在传递行业动态,不构成投资建议或承诺。


24H热门新闻
暂无内容
