






币安 63 亿美元被盗:一场潜伏四个月、假招聘与内部 AI 工具协同的攻击
深潮TechFlow热度: 4112
2026年10月29日,朝鲜黑客组织TraderTraitor通过四个月潜伏、伪造招聘和滥用币安内部AI工具实施攻击,从币安热钱包窃取63.4亿美元资产。行业迅速协同响应:Tether与Circle冻结约30亿美元稳定币,Aave等DeFi协议熔断阻断洗钱路径,币安动用SAFU基金全额垫付98%损失,用户零资金损失,市场平稳未现踩踏。
 摘要由 Mars AI 生成
本摘要由 Mars AI 模型生成,其生成内容的准确性、完整性还处于迭代更新阶段。
作者:A Fox in Web3 研究团队
编译:深潮 TechFlow
深潮导读:2026 年 10 月 29 日,全球加密行业遭遇了有史以来涉案金额最高的一次重大安全事件。黑客在数小时内从币安热钱包中洗劫了高达 $63 亿的各类代币资产,这一惊人规模不仅数倍于此前 Bybit 的失窃纪录,更是互联网诞生以来单次涉案资金最为庞大的网络抢劫案之一。
然而与以往大型中心化交易所遭遇攻击后走向挤兑清算、乃至耗费数年重组的悲惨命运截然不同,整个行业在此次风暴中展现出了前所未有的协同韧性。从链上侦探的实时报警,到 Tether 与 Circle 在数十分钟内紧急冻结近 $30 亿稳定币,再到 Aave 等头部 DeFi 协议果断熔断阻断洗钱通道,一场全球范围的联合阻截让黑客最终未能带走过半战果。
更为重要的是,币安依托自身 SAFU 基金与储备金在数日之内全额垫付了 98% 的失窃敞口,整个加密二级市场不仅没有发生踩踏,反而以极其平静的走势消化了冲击。本文全景还原了这起涉及虚假面试、新型恶意软件与内部 AI 工具权限滥用的国家级网络战细节,为全行业审视安全基建与防御纵深提供了不可多得的真实切片。
10 月 29 日上周四,朝鲜黑客从全球最大加密货币交易所币安(Binance)窃取了约 $63 亿资产。这不仅刷新了加密货币历史上的最高被盗纪录,涉案金额更是今年 2 月 Bybit 被盗金额的整整 4 倍。
黑客发起了一场长达四个月的缜密渗透行动。他们通过被篡改的下载安装包、精心编造的虚假求职面试,以及币安内部正在使用的 AI 工具,最终攻破了防护防线。
在事件发生后的数小时内,Tether 和 Circle 等稳定币发行机构迅速冻结了价值数十亿美元的被盗资产。币安官方则表示,已通过自身资金全额补齐了 98% 的失窃资产。
目前来看,币安平台用户没有遭受任何资金损失,加密市场二级价格也几乎未受波及。这充分印证了整个加密行业在应对重大安全黑天鹅事件时的成熟度与抵御能力已今非昔比。
上周发生的这起针对币安交易所超过 $60 亿资产的安全入侵,不仅是加密史上规模最大的盗窃事件,甚至极大概率也是全互联网历史上单笔涉案金额最高的网络大劫案。这是一起注定载入史册的历史性事件,尽管其过程极度令人痛心。
然而令人刮目相看的是,包括 Circle 和 Tether 在内的众多行业核心参与者在事发后迅速做出反应,果断冻结了被黑客窃取的大量 USDC 与 USDT。币安更是在极短时间内全额垫付了所有受损资产,二级市场在价格走势上也基本消化了这一冲击。
从诸多维度来看,这起事件集中折射出了加密世界最糟糕的一面,同时也展现了它最卓越的一面,这也正是我必须在本周写下这篇深度复盘的原因。
币安失窃 $63 亿:史上最大规模加密黑客劫案
10 月 29 日上周四,数十亿美元的加密资产开始毫无征兆地从币安的热钱包(Hot Wallets)中汹涌流出。热钱包通常与互联网实时保持连接,是各大中心化交易所用于即时处理用户日常提币的核心周转渠道。
在异动发生的数分钟内,社交平台 X 上的链上安全分析师们便捕捉到了异常的资金流向。不到一个小时,全网便已经确信:币安正在遭受大规模黑客入侵。币安联合创始人 CZ 是最早在社交媒体上公开确认这一险情的核心人物之一。
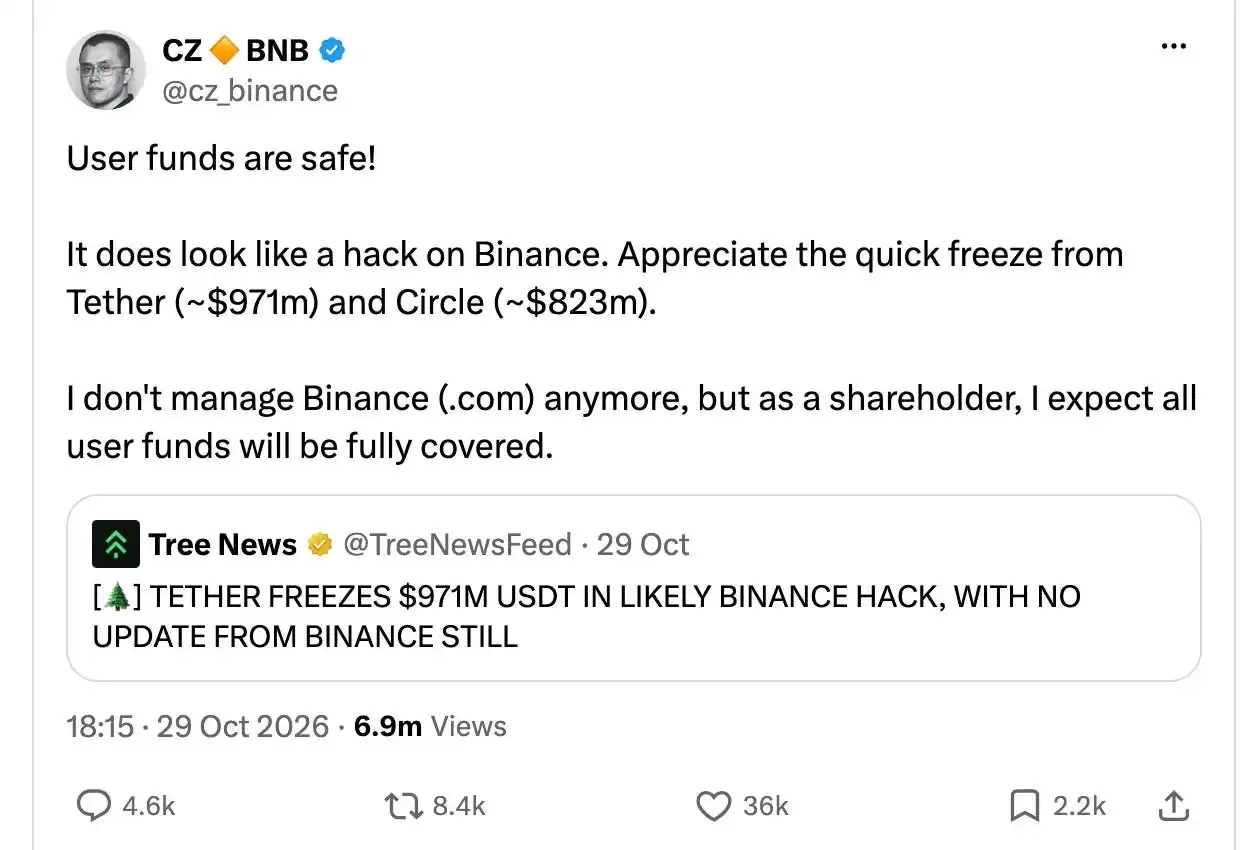
图:CZ 于社交平台率先公开确认币安遭遇黑客攻击
根据币安官方后续公布的损失统计,本次失窃的资产总价值约为 $63.4 亿,被盗代币横跨比特币、以太坊、Solana、Ripple 以及其他多条主流区块链公链。
若以美元计价,这一惊人数字毫无争议地刷新了加密货币历史上的单次被盗最高纪录,大约是 2025 年 2 月 Bybit 交易所被盗 $14 亿纪录的 4 倍之多。
知名链上数据分析平台 Arkham 迅速将黑客控制的链上地址归集到了同一个实体标签之下。数据显示,在发起攻击的当天,超过 $57 亿巨资静静沉淀在黑客的 55 个核心地址中。随着黑客开始在链上频繁转移和拆分资金,这一数字迅速扩散至超过 1 万个衍生地址。
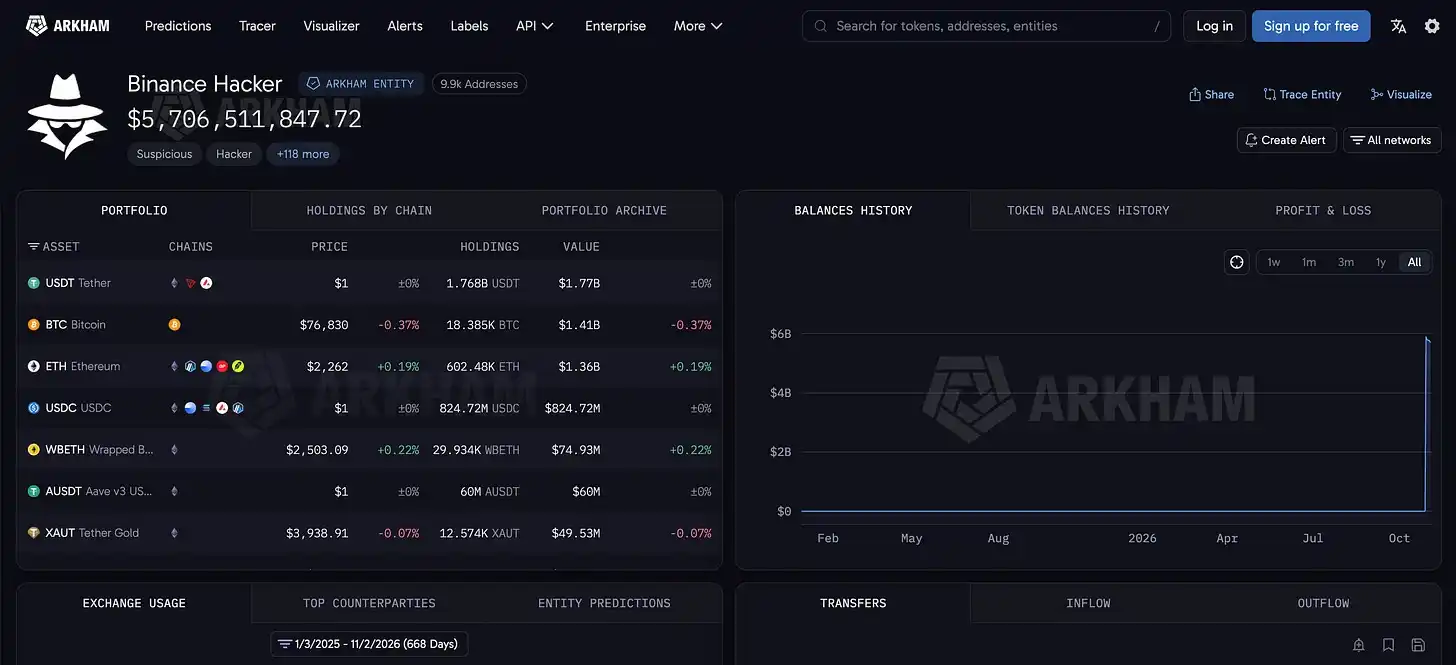
图:Arkham 链上追踪页面聚合的黑客关联地址与资产分布
本周二,币安正式对外发布了一份初步调查报告,详细披露了整起入侵事件的来龙去脉。币安在报告开篇便做出了诚恳致歉:“这样的严重事件本不应该发生。对于给广大用户、合作伙伴以及整个行业带来的担忧、混乱和不确定性,我们致以最深切的歉意。”
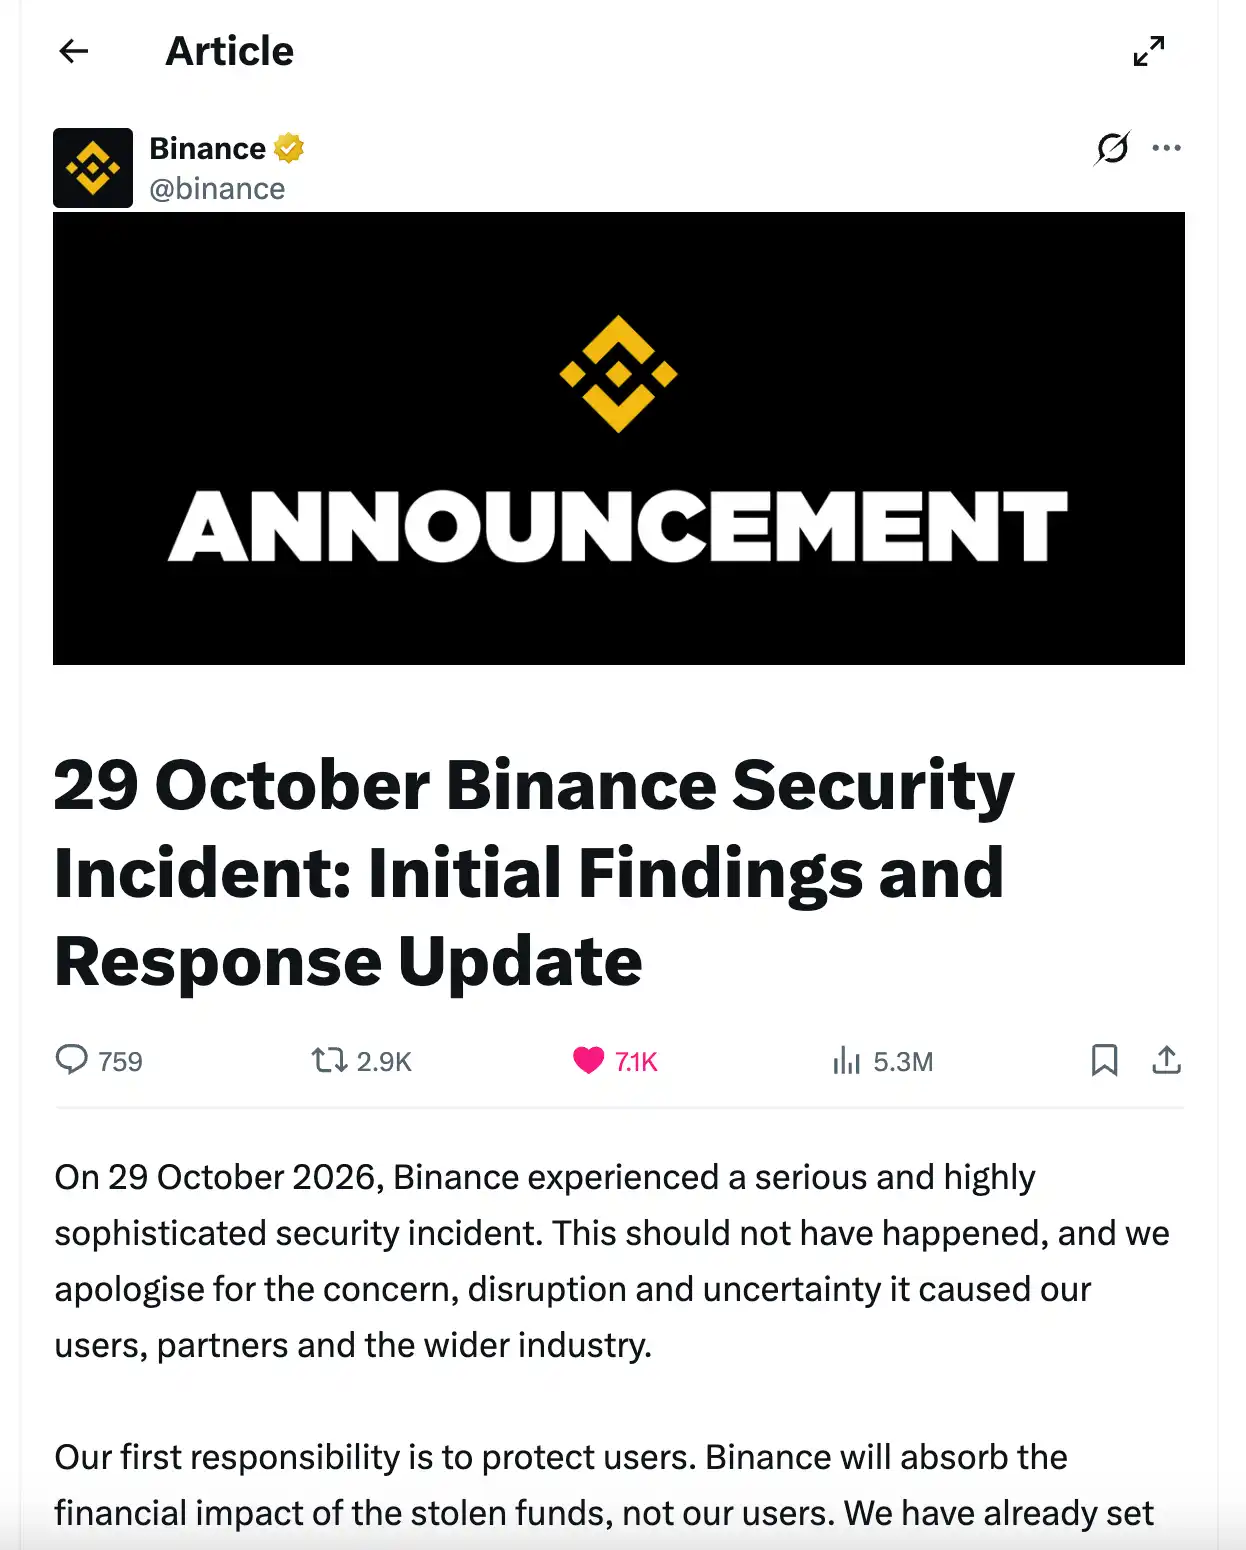
图:币安官方发布的初步调查报告与致歉声明
作案手法拆解:四个月潜伏、伪造面试与 AI 提权渗透
这是一起极度缜密且技术极其老练的针对性国家级网络攻击。没有任何外部黑客直接盗走币安的私钥,相反,攻击者耗费了整整四个月的时间步步为营渗透进币安内部网络,直至能够操纵币安自有的内部系统直接代为签署提币交易。
币安官方将这次攻击定性为“一场高度复杂的跨阶段联合渗透行动”,并系统梳理了攻击者得手的四个核心关键阶段:
阶段一(6 月):一名负责币安钱包系统的核心工程师在网上搜索一款热门 AI 编程辅助工具时,不慎下载了被恶意篡改的仿冒安装包。尽管币安的安全防护团队迅速捕获了这一异常,并立即为该工程师更换了全新的工作笔记本电脑,但攻击者却借此成功锁定了该工程师在钱包团队的关键职能身份。
阶段二(9 月):黑客团伙在合法的正规求职招聘网站上伪装成某 Web3 项目的总监,主动物色并接触了第二名币安工程师。在与假冒的 HR 招聘代表完成视频面试,并随后与假冒的首席执行官(CEO)进行第二轮深度视频技术面试后,这名工程师被要求在其工作电脑上下载一份所谓的“编程作业测试题”。该测试代码中暗藏了此前从未在野外曝光过的全新恶意木马程序,成功绕过了币安部署的所有端点安全检测软件。
阶段三(10 月 20 日):攻击者以该受感染的工作电脑作为跳板,巧妙利用了币安内部部署的一套内部 AI 协作工具,成功横向渗透并夺取了另外两名核心工程师的工作站控制权。在此过程中,攻击者搜寻并窃取到了一个极高权限的访问令牌(Permission Token),该令牌赋予了他们在币安系统环境中自由启动和部署软件的特权。
阶段四(10 月 29 日):黑客利用这些窃取到的高危特权凭证,长驱直入渗透进负责币安出金签名的内部签名服务(Signing Service)节点,开始肆无忌惮地自行伪造并签署非法的热钱包出金指令。
利用虚假求职招聘与编程作业进行投毒渗透,是朝鲜黑客团伙屡试不爽的经典作案套路。币安官方透露,仅在今年一年之内,币安安全团队便成功拦截了 57 起疑似来自朝鲜黑客的针对性攻击,其中绝大多数攻击的手法与本案如出一辙。而本次攻击之所以最终得逞,仅仅是因为黑客进行了足够漫长的潜伏与持续试探,最终寻找到了系统防线的薄弱环节。
实际的资产盗窃行动始于 UTC 时间 10 月 29 日 20:05。币安旗下的 5 个热钱包地址突然向攻击者地址批量转出了 2.33 亿枚 XRP,紧接着,大额的 Solana、Optimism 以及 18270 枚比特币被迅速洗劫。
在以太坊网络上,黑客甚至狡黠地利用了去年以太坊升级刚刚引入的“EIP-7702”新协议特性。该特性允许普通的以太坊外部账户(EOA)将账户的操作执行控制权直接授予特定的智能合约代码。攻击者通过被攻破的币安内部签名服务,直接为他们自己部署的恶意合约签署了全权控制授权,从而一举夺取了币安核心热钱包的支配权,并迅速将其搬空。
这一巧妙的手法使得币安团队在事发后极难在链上进行拦截。即便币安在内部紧急暂停了整个交易所的提币接口,但由于 EIP-7702 的委托授权已经被永久写入到了以太坊区块链的账本底层,攻击者可以绕过币安的任何内部系统,直接调用自己的智能合约在公链上继续转移资金。
此外,币安的钱包安全架构普遍采用了多方计算(Multi-Party Computation,简称 MPC)技术。在该架构下,钱包私钥被拆解为多个秘密碎片存储在不同的物理节点中,没有任何单一人士或单一设备能够单独掌握完整私钥。
在平日里,这是极具安全冗余的优秀防御设计;然而在遭遇突发链上劫持的极端情况下,这也意味着币安无法通过任何一把单一私钥快速发起链上签名来撤销 EIP-7702 的委托权限。币安技术团队不得不临时紧急开发了一套复杂的专用协作处置脚本,导致最后一笔未经授权的非法资产转移直到攻击爆发将近 4 个小时后才被彻底阻断。
多方闪电阻击:稳定币发行方与 DeFi 协议联手截流
在被盗的 $63 亿巨额资产中,近一半为各类稳定币,其中包括约 $17 亿 USDT 以及 $8.24 亿 USDC。与比特币或以太坊等纯原生加密资产不同,这些稳定币是由中心化实体公司 Tether 与 Circle 发行的,具备在智能合约层面任意冻结指定链上地址代币的技术能力。而在本次危机中,这两家发行巨头的响应速度极其迅疾。
在资金大规模外流开始约 40 分钟后,Tether 官方就迅速锁定了黑客的主要接收地址,并在此后成功冻结了被盗的大部分 USDT 资产。
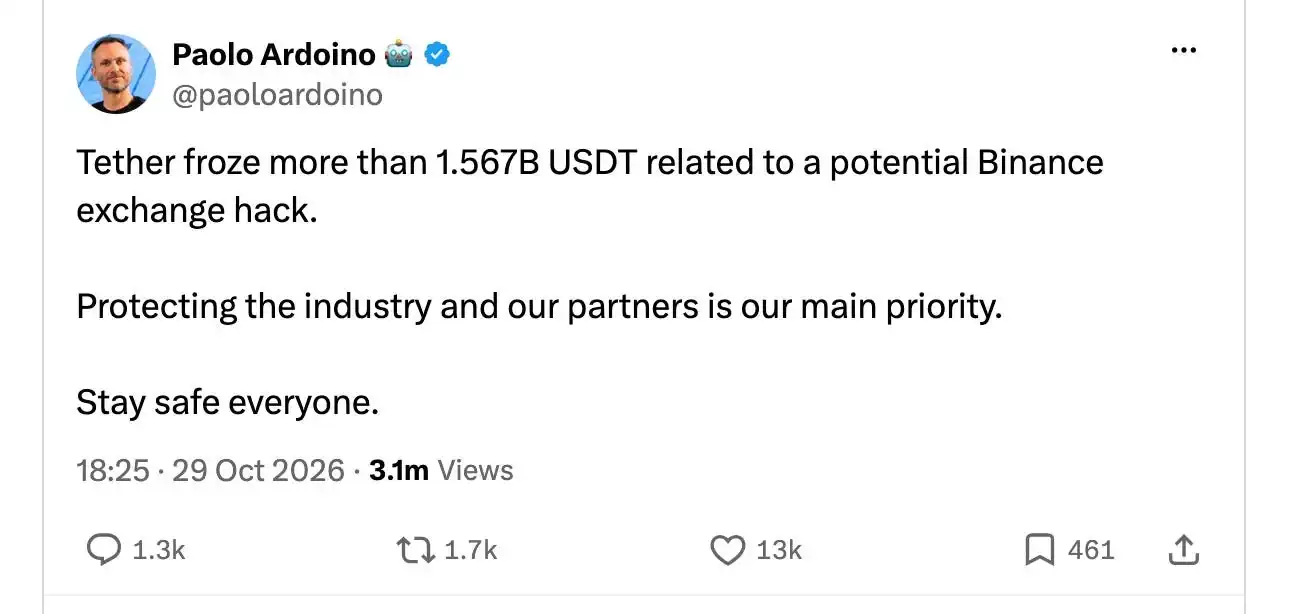
图:Tether 首席执行官 Paolo Ardoino 宣布冻结黑客接收地址中的 USDT
与此同时,Circle 首席执行官 Jeremy Allaire 也公开宣布,其团队“在与执法机构的紧密协调下”,紧急冻结了涉案的 8.23 亿枚 USDC。
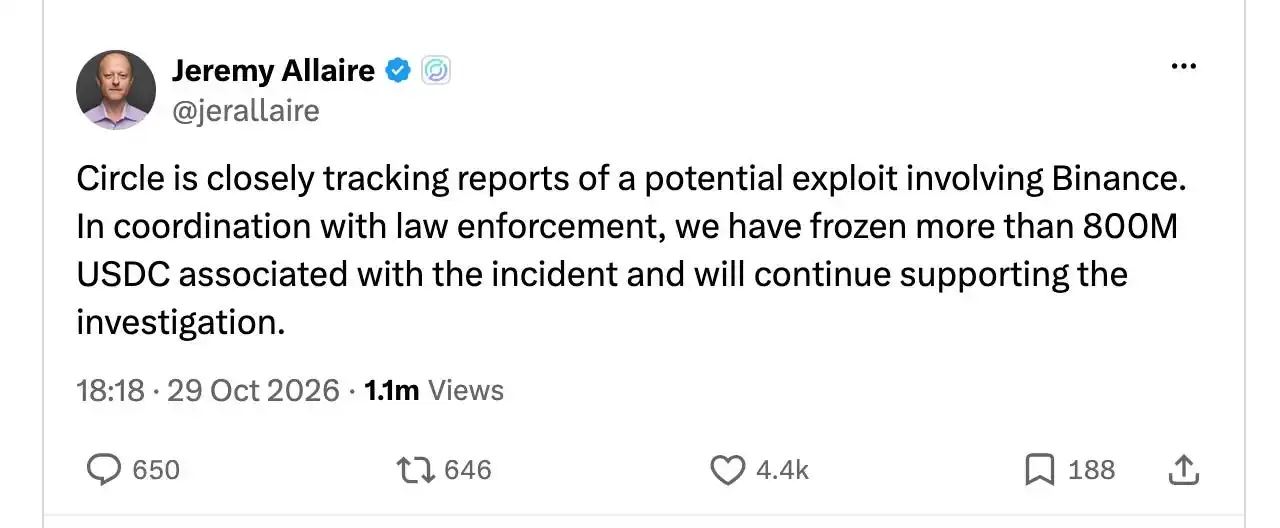
图:Circle 首席执行官 Jeremy Allaire 宣布配合执法部门冻结 8.23 亿枚 USDC
据币安官方通报,在多方闪电联动的围追堵截下,目前已有接近 $30 亿的被盗资金被成功冻结或中途拦截。这意味着黑客最终实际能够掌控并带走的资金,不足其最初盗取总额的一半。
狡猾的黑客显然预见到了稳定币即将面临的全面冻结风险,他们在链上与时间展开疯狂竞速,试图在 Uniswap 上迅速将稳定币兑换为以太坊(ETH),因为以太坊底层没有任何中心化实体能够施加资产冻结。黑客甚至将约 $6000 万 USDT 存入了头部去中心化借贷协议 Aave,试图以此为抵押借出纯净的 ETH。
面对黑客的抵押洗钱行径,Aave 社区与治理团队迅速做出决策,紧急冻结了其核心借贷市场,暂停了所有新的存款与借贷功能,同时保障原有正常用户依然可以自由取款与还款。Solana 链上的头部借贷协议 Kamino 同样出于审慎防范,迅速暂停了其相关市场交易。
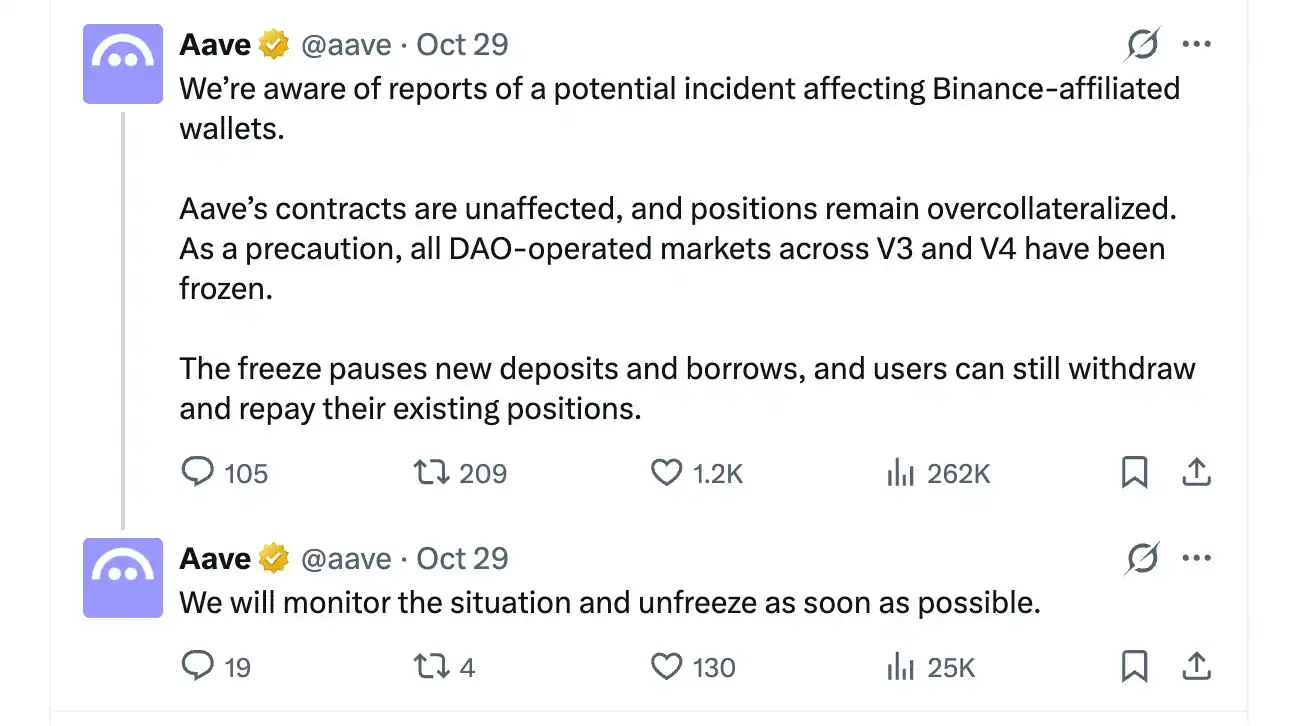
图:Aave 官方宣布紧急暂停核心借贷市场以阻断黑客抵押借贷
赋予 Tether 与 Circle 在危急时刻挽救数十亿美元资产的中心化控制力,在平日里恰恰也是加密纯粹主义者最为诟病的一点,因为这意味着任何持有 USDT 或 USDC 的普通用户的资产理论上都有被冻结的潜在可能。然而无可否认的是,在本周这场惊心动魄的资产拦截战中,这种中心化干预权无疑发挥了至关重要的正面救市作用。
真凶浮出水面:朝鲜国家级黑客团伙的洗钱链路
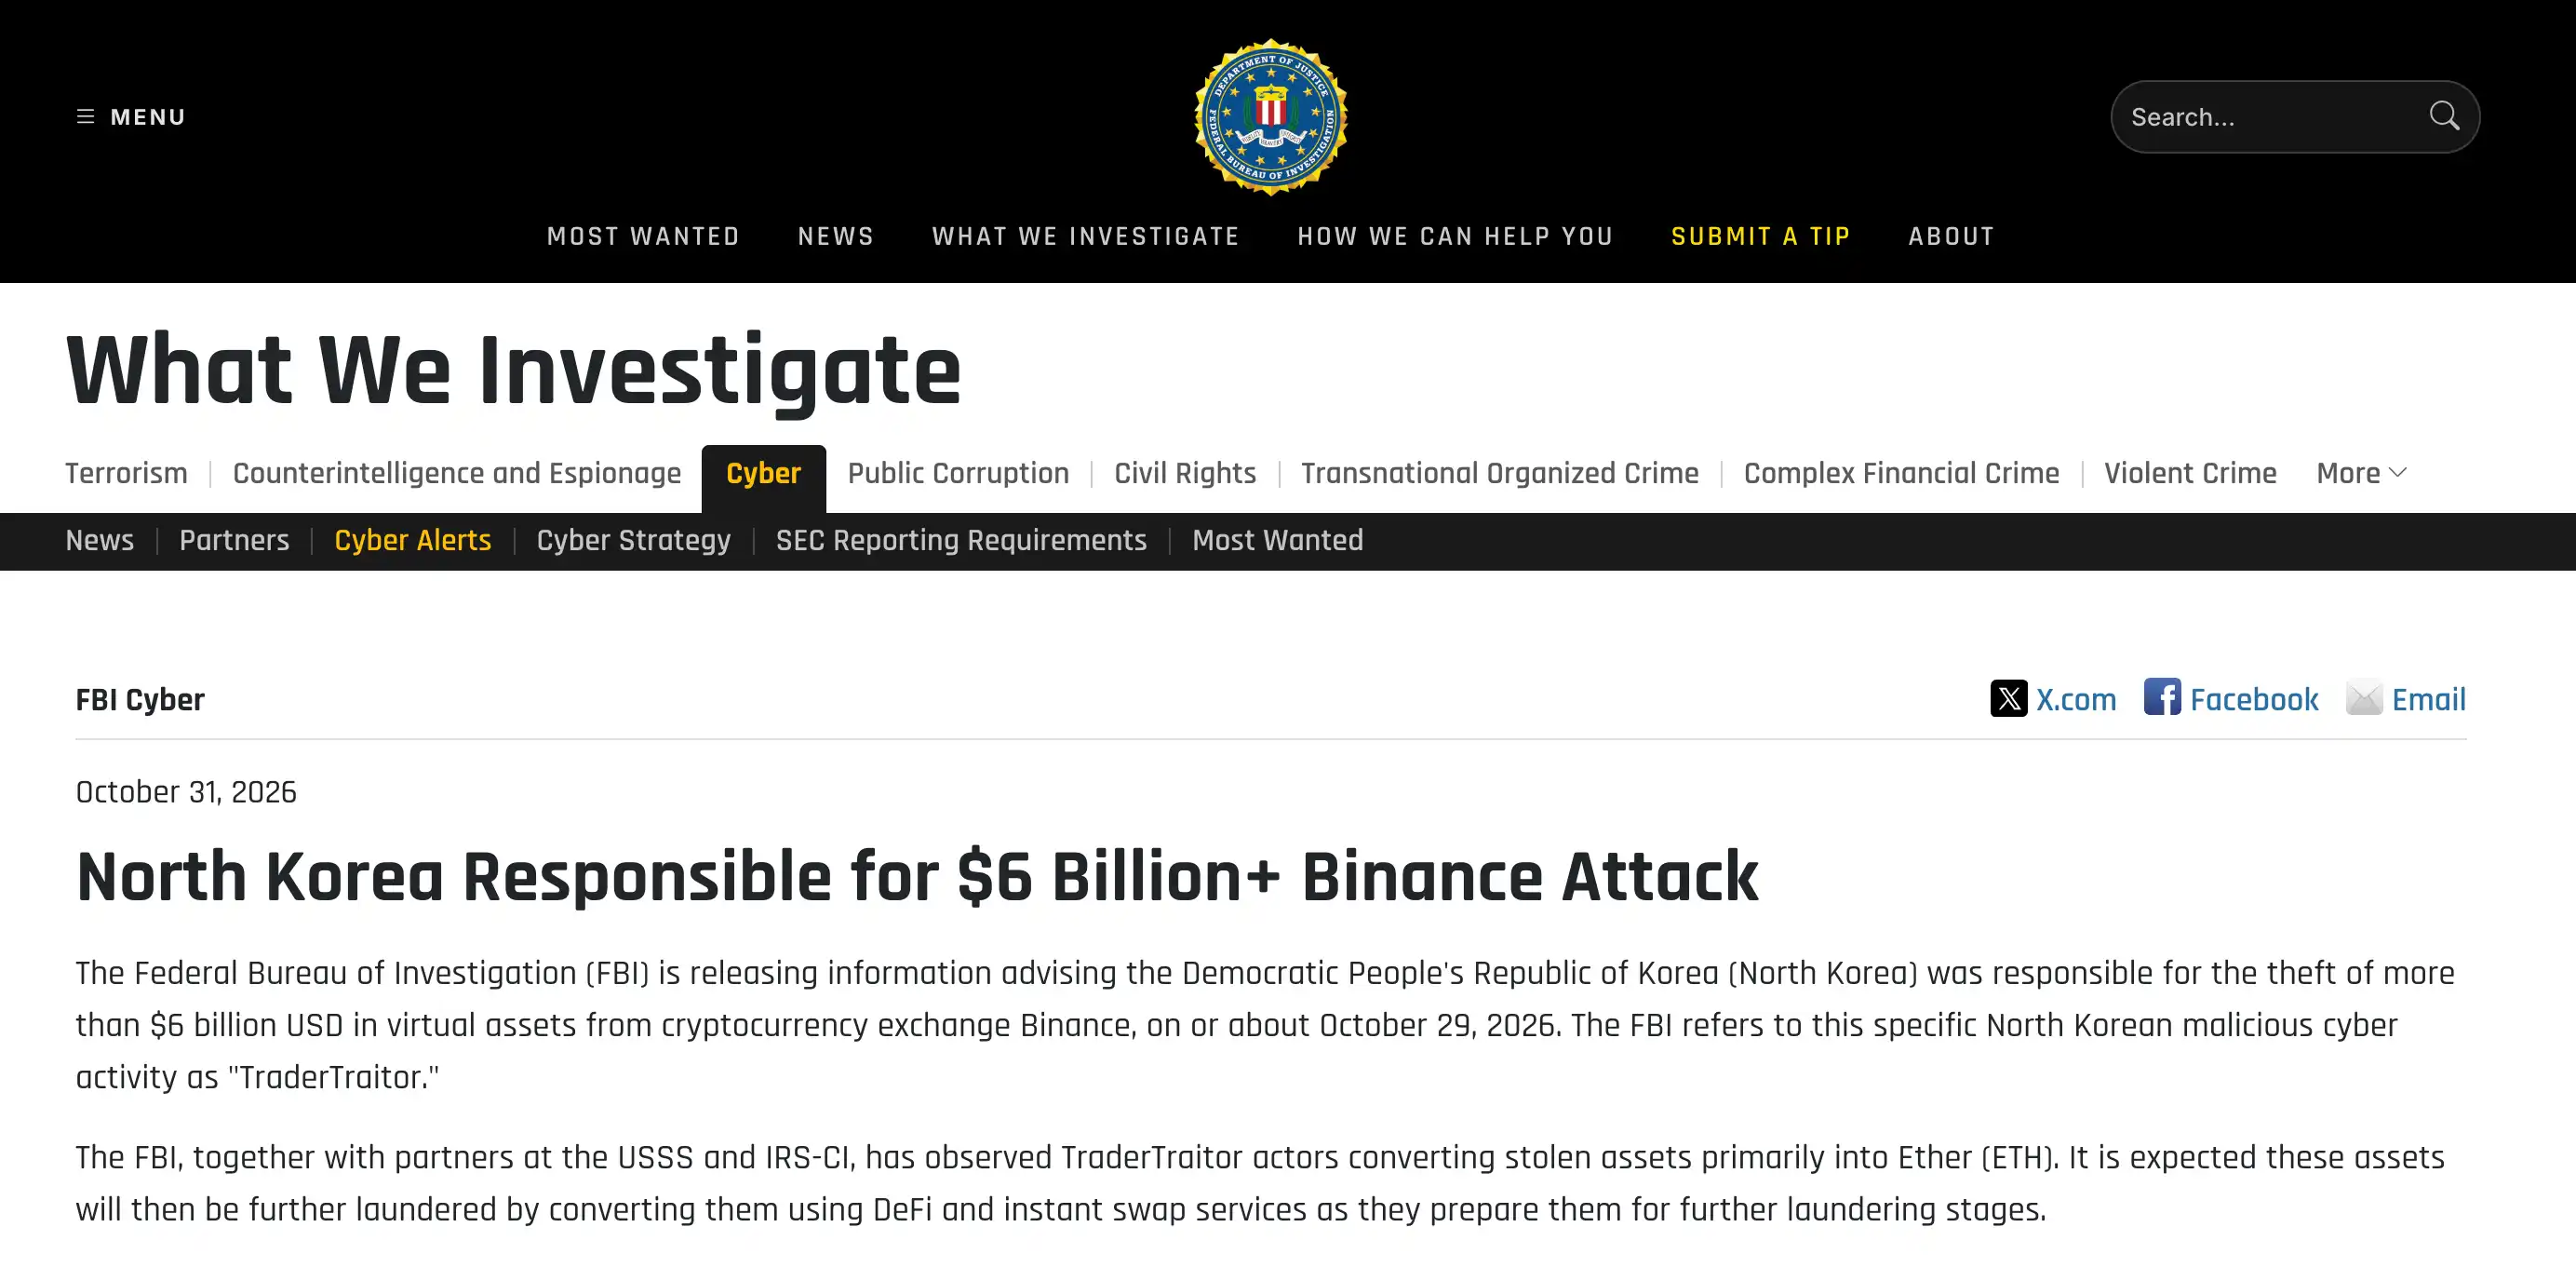
10 月 31 日,即攻击爆发整整两天后,美国联邦调查局(FBI)正式发布官方网络安全警报,明确将本次攻击归咎于朝鲜国家级黑客组织,具体实施该行动的代号为“TraderTraitor”。该黑客小组正是今年早些时候策划 Bybit $14 亿大劫案的幕后元凶,同时也是更具知名度的朝鲜黑客大本营“拉撒路集团(Lazarus Group)”旗下的核心特勤分支。
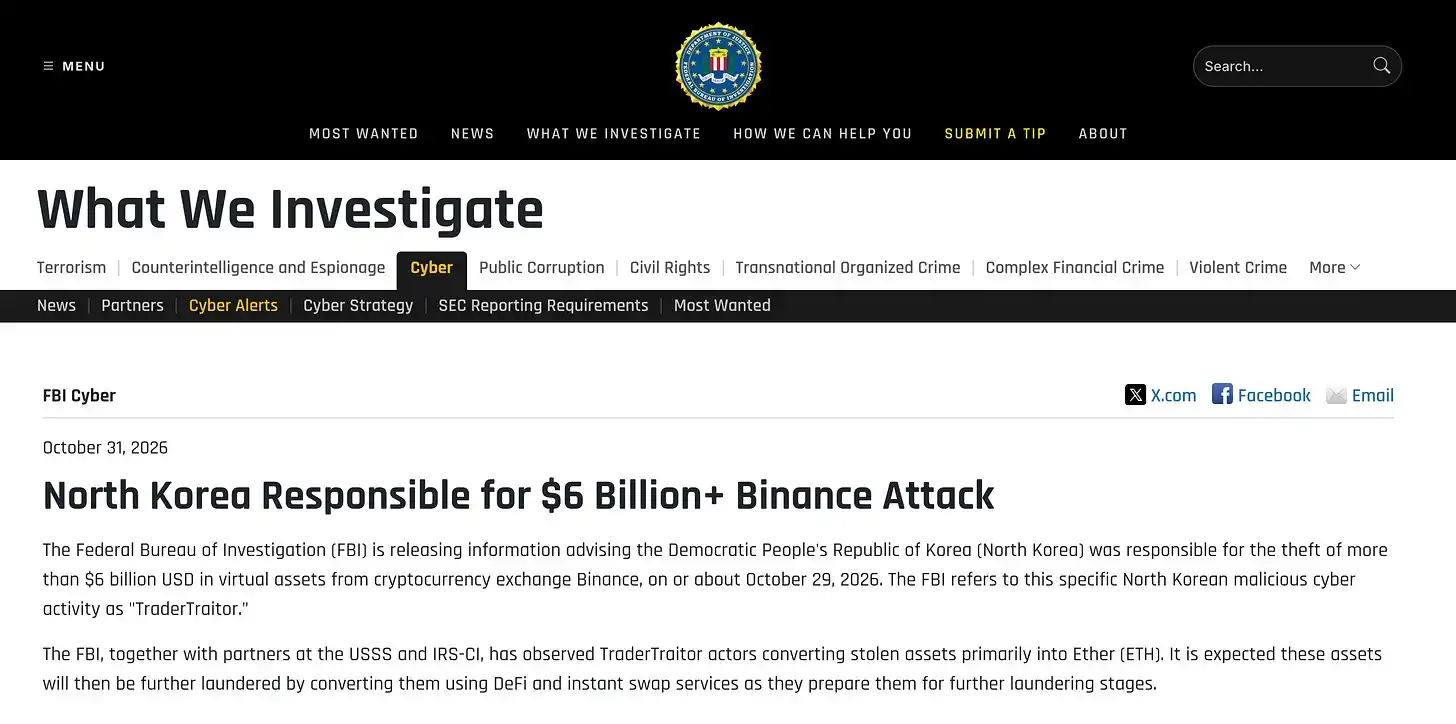
图:美国联邦调查局(FBI)发布网络安全警报确认朝鲜黑客团伙作案
事实上,早在 FBI 正式通报的前一天,顶尖区块链分析机构 TRM Labs 与 Chainalysis 便已通过精密的链上行为图谱锁定了朝鲜黑客的作案痕迹。Chainalysis 甚至敏锐地捕捉到,今年 9 月另一家主流交易所 Bitget 遭遇 $3.88 亿黑客盗窃后的洗钱资金,在链上与本次币安失窃的资金流发生了交叉与混合,强有力地印证了这两起恶性大案均出自同一团伙之手。
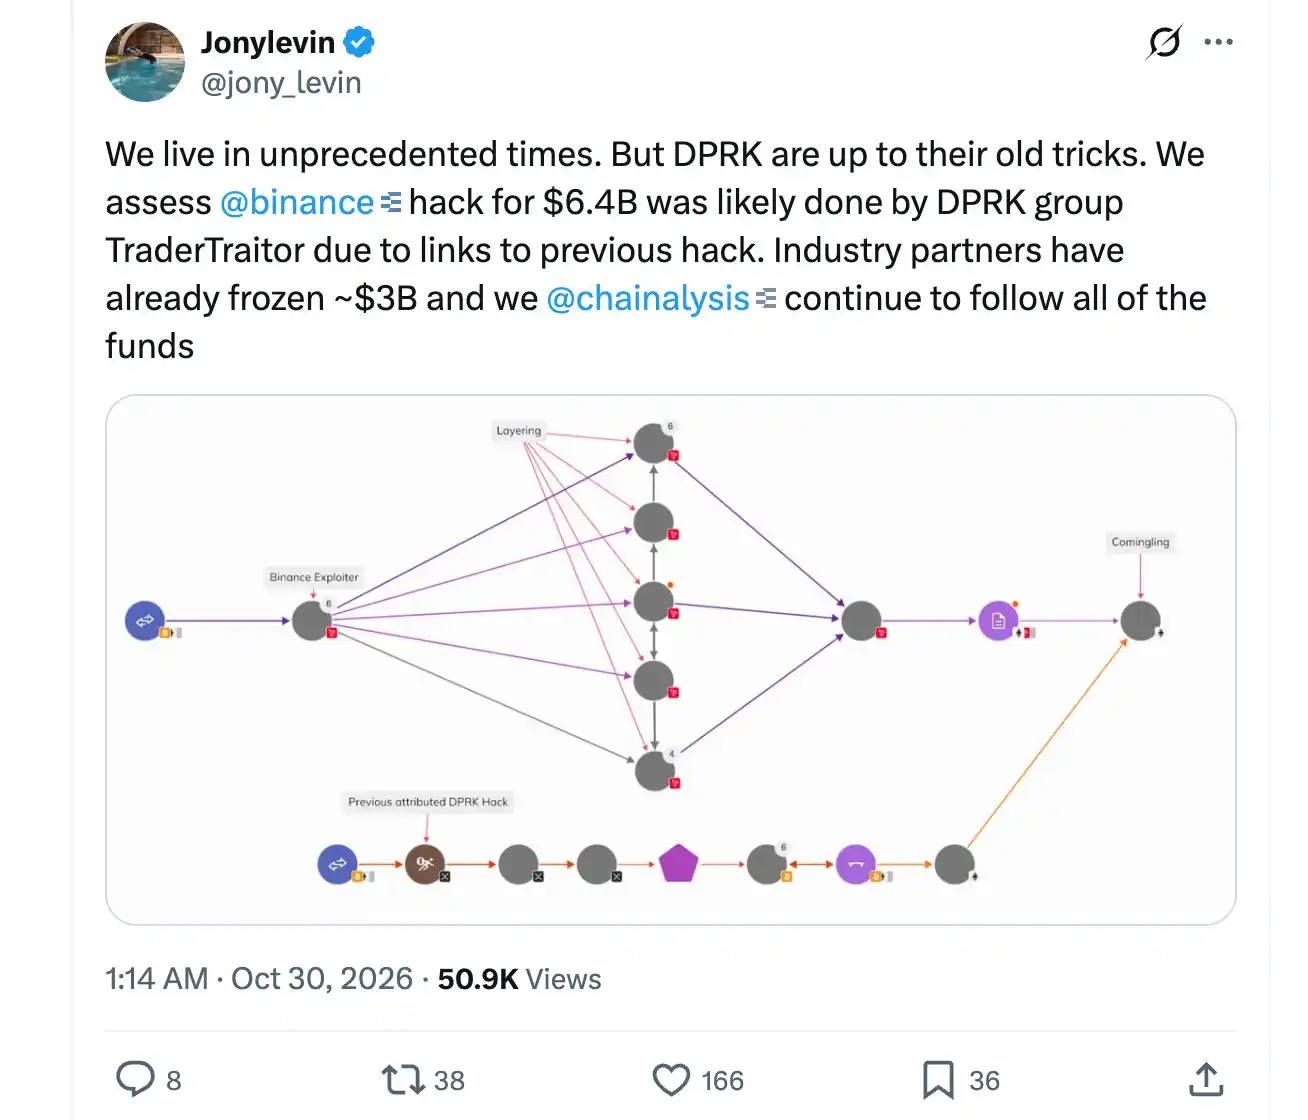
图:Chainalysis 监测发现币安被盗资金与 9 月 Bitget 失窃资金出现混合
据 FBI 的最新侦查信息显示,攻击者目前正全力以赴将手中尚未被冻结的各类资产集中兑换为 ETH,并计划通过各大 DeFi 协议与即时兑换服务进行混币洗钱。在当年的 Bybit 案中,该黑客团伙便曾借助名为 Thorchain 的跨链去中心化兑换协议,将大部分失窃的 ETH 逐步洗练为比特币。分析人士预计,他们此次极大概率将如法炮制类似的洗钱链路。
在本次盗窃中直接失窃的 18270 枚比特币总价值高达约 $14 亿。黑客已将这些比特币分散转移至 19 个全新生成的独立链上地址中,其中绝大多数地址恰好各自均匀存放着整整 1000 枚 BTC。
鉴于比特币在底层架构上绝对无法被任何人强行冻结,黑客目前已经开始对部分兑换而来的比特币展开混币洗钱,其核心手法是通过“CoinJoin”联合交易将大量来自不同用户的比特币混合打包,从而彻底混淆每笔资金的原始流入与流出路径。
TRM Labs 预计,剩余的被盗资产将陆续穿梭于各大跨链桥、即时兑换平台以及场外交易(OTC)经纪商之间;与此同时,各大链上安全监测公司正在持续将涉案地址同步标记至全球各大合规交易所,全力围堵黑客将代币兑换为法币离场的任何通道。
中心化交易所劫难史:行业防御与自愈能力的进化
令人叹息的是,币安并不是这波黑客攻势中唯一的受害者。在币安遇袭后的短短数日之内,攻击者又从巴西最大的加密交易所 Mercado Bitcoin 窃取了约 $4600 万资产;知名链上侦探 ZachXBT 亦披露,一家未具名的欧洲加密企业疑似遭遇了超过 $1.06 亿的巨额安全损失。
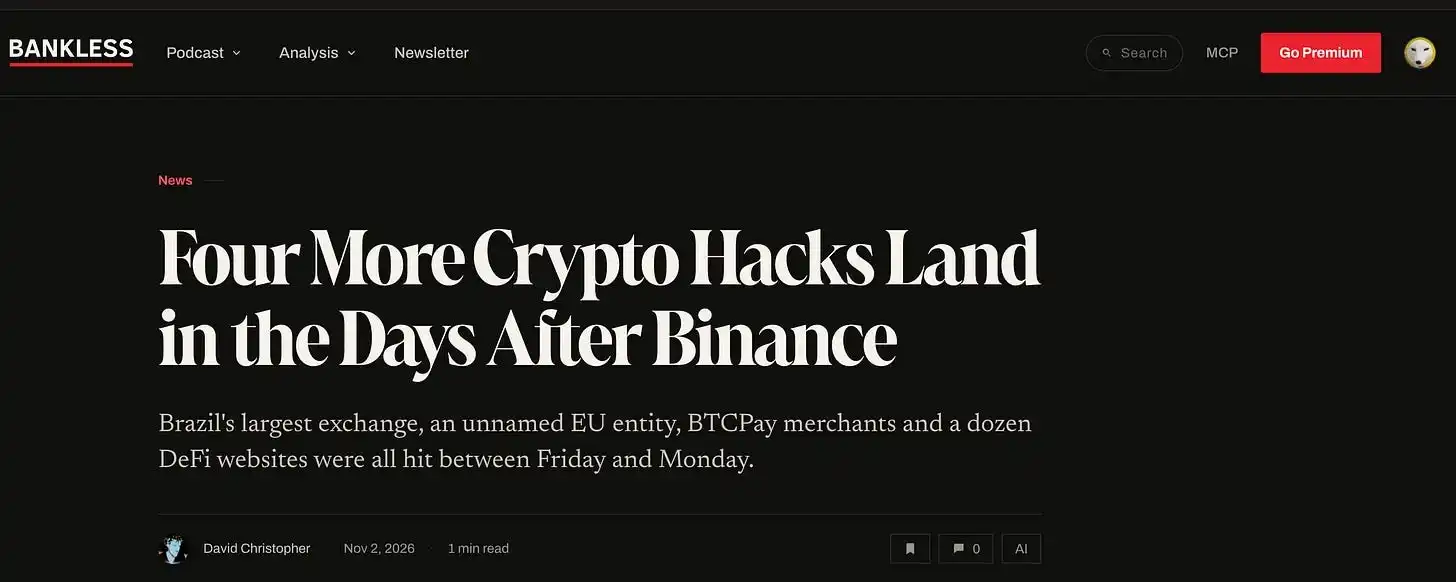
图:Bankless 报道币安案发数日内接连发生的另外四起加密安全事件
此外,部分使用老旧版本 BTCPay(一款自托管比特币支付套件)的商户亦遭遇了资金盗窃,另有数十家去中心化金融(DeFi)前端网站因域名注册商被劫持而导致访问用户的钱包遭受洗劫。
尽管目前没有确凿证据表明这些案件之间存在直接的技术关联,但同样的应急预案再次挽救了局面:Tether 迅速冻结了与 Mercado Bitcoin 被盗相关的涉案资金,该交易所随后宣布其平台客户未遭受任何实际损失。
回顾加密行业的历史,交易所遭受黑客洗劫几乎是一部贯穿行业发展始终的残酷演进史:
2014 年门头沟 Mt. Gox 损失了约 65 万至 85 万枚比特币并宣告破产倒闭,数以万计的受害用户在绝望中苦苦等待了整整十年,直到 2024 年才终于陆续迎来破产赔偿的兑付启动。
2016 年 Bitfinex 交易所失窃约 12 万枚比特币,平台最终决定对全体用户的账户余额执行 36% 的无差别强制平摊扣除(Haircut),并发行了名为 BFX 的补偿债权代币。
2018 年日本 Coincheck 交易所遭遇入侵,损失了价值约 $5.3 亿的 NEM 代币。
2019 年币安自身也曾在一次严重的安全漏洞中失窃了 7000 枚比特币。
2025 年 Bybit 交易所失窃 $14 亿,创下了在上周之前行业历史上的最高被盗纪录。
在行业的蛮荒早期,哪怕是一场数千万美元规模的黑客攻击,往往都直接宣告着一家交易所的彻底倾覆,并给广大投资者带来难以挽回的灭顶之灾。然而在本次涉案高达 $63 亿的世纪风暴中,币安明确宣布将全额承担所有资金损失,其资金来源包括专用的“SAFU”用户资产安全基金、商业保险基金以及平台自身的雄厚财力储备。
截至 10 月 31 日,币安官方通报已全额垫付了 98% 的被盗资产,平台的全部币种充值与提现通道亦在周日全面恢复如常运营。
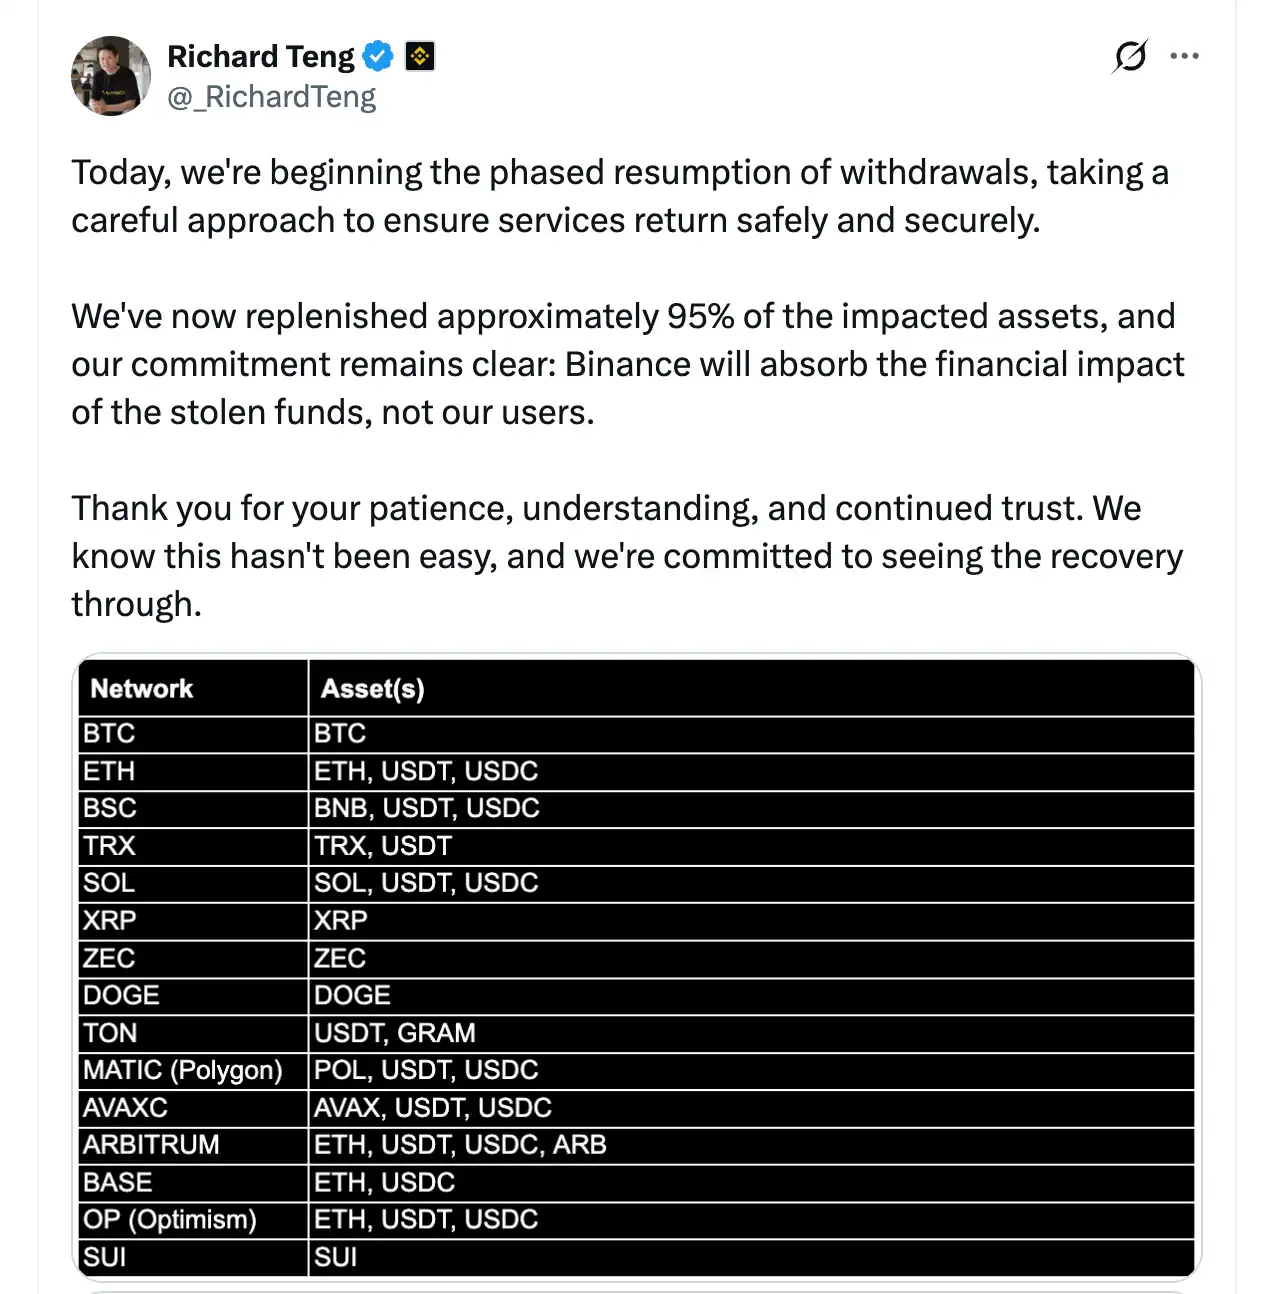
图:币安首席执行官 Richard Teng 通报资金全额垫付及充提业务恢复进展
所有的储备金动态与资产兑付真实性,均可以在币安公开的“储备证明(Proof of Reserves)”链上审计页面中进行公开透明的实时核验。
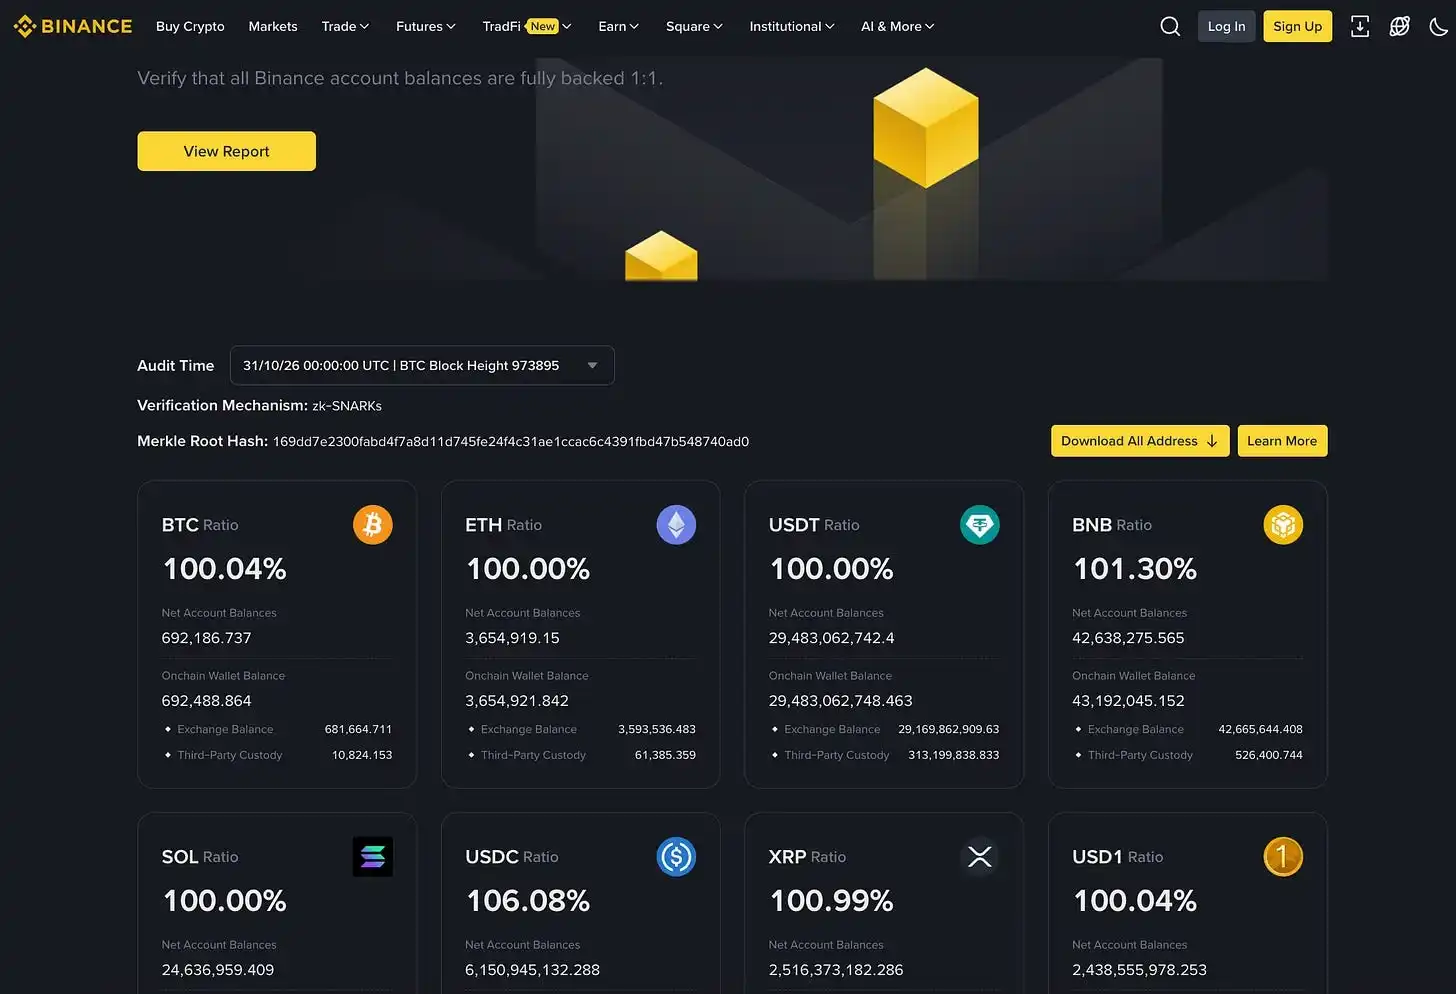
图:币安储备证明(Proof of Reserves)实时透明展示资产健康状况
更为令人震撼的是,在狂风暴雨平息之后,币安平台的整体资金流向不仅没有出现恐慌性的大溃逃,反而在此后数日录得了规模可观的净资金流入。
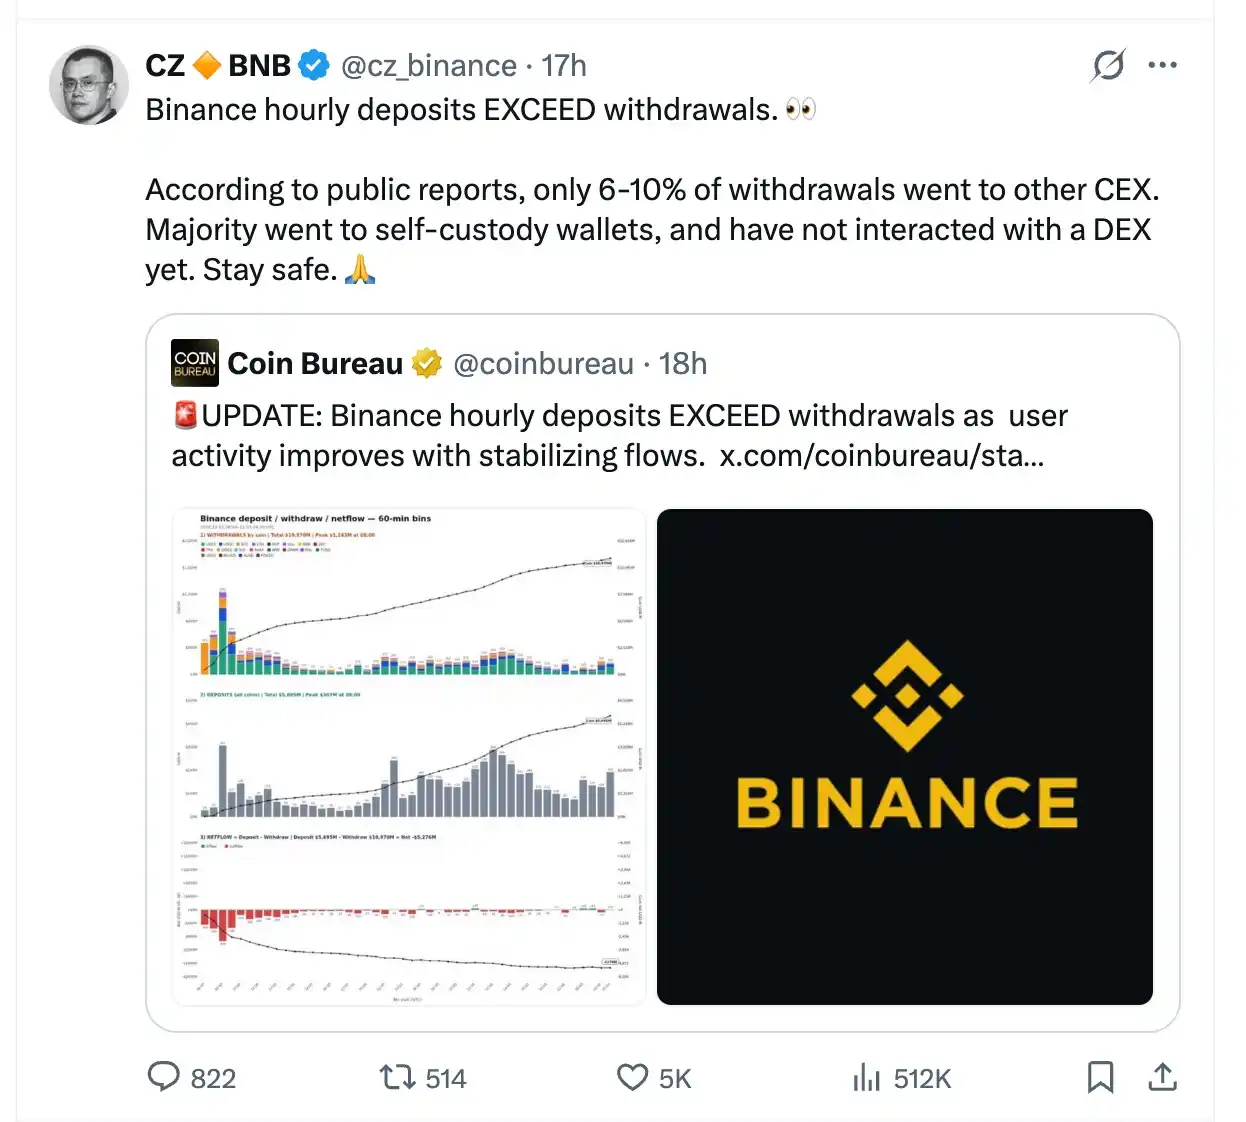
图:CZ 分享数据显示案发后平台资金不仅未现挤兑反而出现净流入
整个加密二级市场的表现同样从容得令人难以置信。比特币价格在消息传出后仅微跌不足 5%,价格始终稳稳站上 $76000 关键防线之上。全网因恐慌造成的杠杆爆仓清算规模仅约 $15 亿,与去年“10/10 闪崩”中高达 $190 亿的毁灭性爆仓相比,市场展现出了超乎寻常的消化能力。
以我个人的审视来看,过去这一周集中呈现出了加密世界最黑暗的一面,同时也彰显了它最具希望的一面。最黑暗的一面在于,一个拥有国家机器做后盾的黑客军团,能够潜心耗费四个月时间悄然侵入全球顶尖的加密交易所内部,实施了行业历史上涉案最为庞大的惊天劫案,并在随后数日接连引爆多起衍生攻击。
而最具希望的一面则体现在危机爆发后全行业的惊人协同与自愈力:链上侦探在一小时内精准断案并全网预警;稳定币巨头雷霆冻结数十亿美元黑款;DeFi 协议主动切断黑客套现退路;执法部门在两天内锁定作案元凶;受害交易所更是在数日之内完成了全额自掏腰包的百亿级赔偿垫付。
甚至在风暴过后,币安主动向全行业巨细靡遗地公开了自己被攻击的完整技术复盘,并深刻指出:“唯有全行业共同汲取血的教训,整体防御体系才能实现真正的迭代升级。”面对朝鲜等国家级黑客日益膨胀的野心与攻击手段,整个加密世界的集体防御网与应急响应速度也在以惊人的速度同步进化。
中心化交易所遭遇黑客攻击是一个老生常谈的话题,而那条历经岁月洗礼的加密古训从未过时:“不是你的私钥,就不是你的币(Not your keys, not your coins)”。币安凭借深不见底的财务底蕴能够轻松扛下 $63 亿的巨额损失,但绝大多数交易所根本无法承受这样的致命重击。正因如此,将大额资产妥善保存在由你自己掌控私钥的独立钱包中,依然是每位加密探索者在这个波诡云谲的世界中最不可动摇的立身之本。
但最重要的是,加密生态自诞生起就始终在黑客的严酷淬炼与烈火洗礼中前行,而每一次挺过风暴的它,都在变得比以往任何时候都更加坚不可摧。
本内容旨在传递行业动态,不构成投资建议或承诺。


24H热门新闻
暂无内容
