扫描下载APP
其它方式登录
文章基于数据复盘币安遭黑客攻击后78小时内社交媒体上的有组织声誉攻击行为,揭示1083个账号发布11700条敌意推文,通过节奏化叙事、跨阵营协同和休眠-激活模式,系统性散布虚假信息、煽动挤兑、导流竞品,目标是影响用户提币决策,而非单纯情绪宣泄。
朝鲜国家级黑客组织长期利用虚假求职面试实施社会工程攻击,通过伪造招聘流程、恶意代码测试题等方式渗透目标企业内网,此前已造成超1430万美元损失;该战术经多次演练后用于攻击币安,致使其64亿美元被盗,暴露了传统边界防御的失效及对终端行为审计与链上资金监控的迫切需求。
美国2026年中期选举临近,民主党大概率重掌国会,将推动针对加密行业及预测市场的密集调查,聚焦特朗普关联项目、币安安全事件和预测市场合规性;与此同时,SEC和CFTC仍在推进代币化美股、股票永续合约等合规路径;中东伊朗局势升级带来更大宏观不确定性,可能主导短期市场走势。
币安等加密交易所通过高息稳定币理财活动(如USDC、USDT活期年化超10%)争夺用户闲置资金,以提升资金留存率、促进后续交易与衍生服务使用;活动采用分级额度、VIP限制和限时加息控制成本,并涉及稳定币发行方(如Circle)与平台间的收益分成机制;不同产品法律属性差异大,存在兑付与流动性风险,且境内推广面临明确合规禁止。
CZ在币安遭遇63亿美元黑客攻击后反思行业安全短板,指出AI正加速攻击与防御双轨演进,强调企业安全投入不足、需推动跨公司安全联盟,并呼吁政府协助应对国家级黑客威胁,同时肯定币安快速响应与用户资金保障能力。
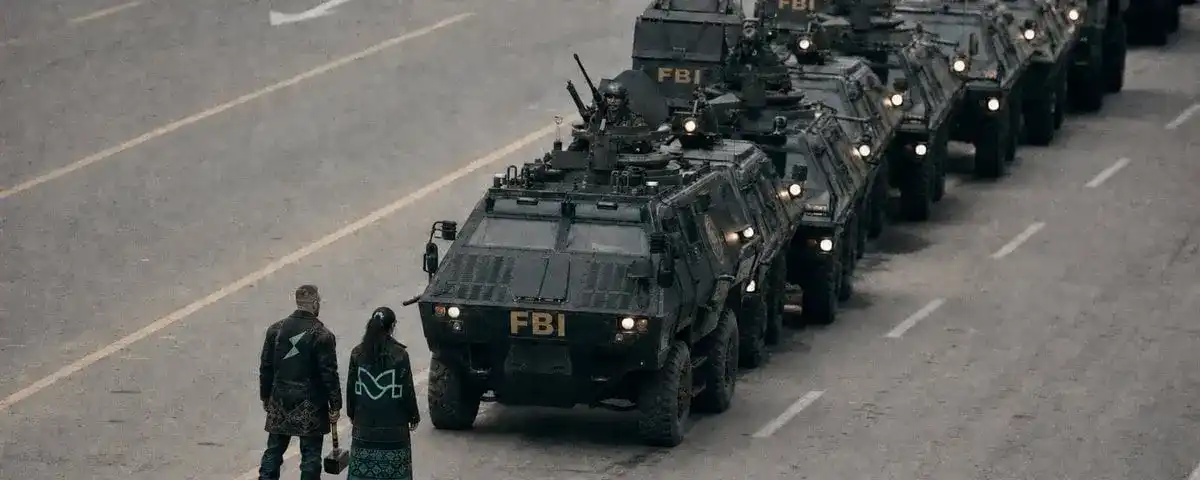
币安于2026年10月29日遭遇重大安全事件,攻击者通过虚假招聘、恶意软件及被入侵的内部AI工具实施多阶段渗透,获取钱包签名权限,利用EIP-7702机制绕过提现流程转移约63.4亿美元资产;目前28.5亿美元已被冻结或拦截,98%受影响代币已完成补足,损失由平台承担,FBI指认朝鲜为幕后黑手。
币安10月30日遭黑客攻击损失约63亿美元,引发用户大规模提现;随后多家交易所如Bitget、OKX、Gate迅速推出高年化稳定币理财活动(最高达12%),展开用户资金与信任争夺战,核心焦点转向资产安全、储备透明度和提现能力。
币安遭遇约63亿美元黑客攻击后,创始人CZ反思安全投入不足,强调AI既加剧攻击速度也需用于防御,并呼吁建立行业安全联盟、推动跨公司协作与政府协助,同时肯定币安快速响应和承担损失对稳定市场信心的关键作用。
Arbitrum安全委员会在未掌握私钥情况下,通过合约升级紧急冻结并转移币安在Arbitrum链上被盗的8425枚ETH和7456万枚ARB至受控地址,价值约3045万美元;该操作依赖其治理权限而非私钥签名,资金目前待ArbitrumDAO投票决定后续处置。
币安SAFU基金比特币余额从1.5万枚减至约7500枚,用于填补10月30日热钱包被盗造成的63亿美元缺口;基金当前市值约5.75亿美元,低于8亿美元再平衡线,但补仓规则仅针对价格下跌触发,未设定被动用后的补仓时限;币安承诺恢复SAFU至约10亿美元,暂无明确时间表。
文章探讨虚拟货币钱包遭遇恶意多签攻击的法律定性问题,指出资产虽未转出但控制权被篡改,可能构成盗窃、诈骗或计算机信息系统犯罪,强调需结合权限变更方式、实际控制状态及证据链综合判断,而非仅凭余额是否变动下结论。
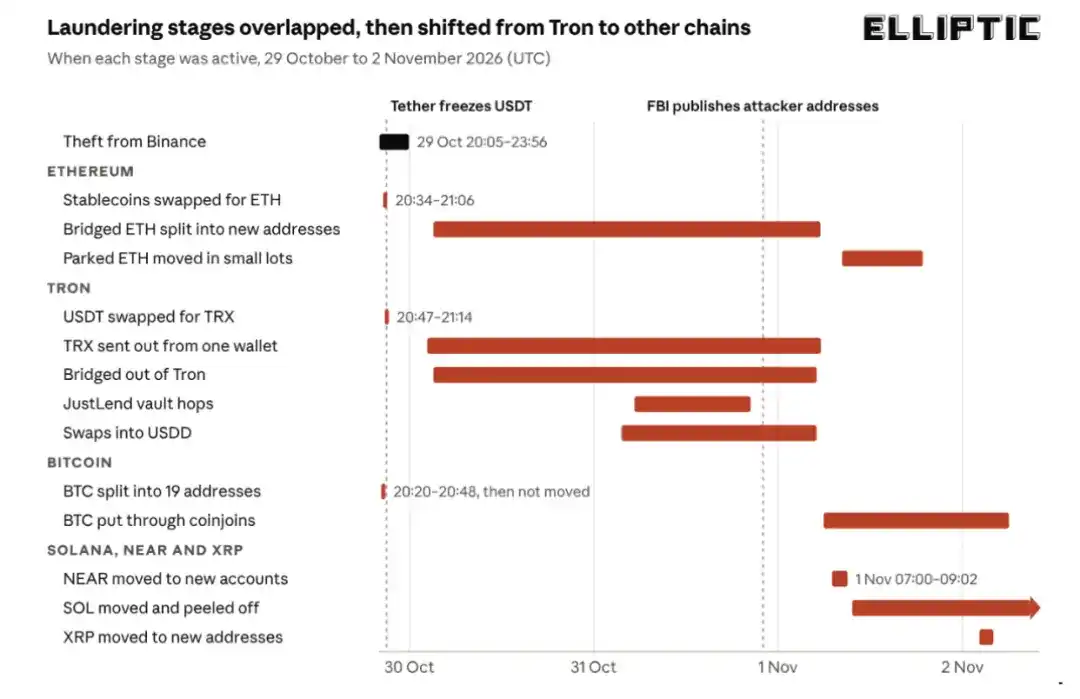
朝鲜黑客组织TraderTraitor入侵币安工程师设备,盗取64.3亿美元加密资产;通过Tron链主通道、跨链桥、DEX兑换、借贷金库及Coinjoin混币等自动化手段快速洗钱,约44%资金被冻结,剩余资金正分阶段转移并准备经OTC套现。
FBI就币安黑客事件向THORChain节点运营商施压,要求审查拦截被盗资金,引发无许可金融抗审查底线之争;THORChain与姊妹协议Maya Protocol坚持不妥协,但面临法律围剿、节点数量少、频繁宕机及犯罪资金占比升高导致被金融体系孤立等多重生存危机。
朝鲜国家级黑客组织Lazarus及其关联分支十年间发动37起加密盗窃,涉案金额达118亿美元。攻击手法以社会工程学为核心,通过伪造身份渗透企业、钓鱼诱骗员工、供应链投毒等方式持续突破安全防线,目标覆盖交易所、桥接协议、DeFi项目及IT外包环节,形成系统性网络威胁。
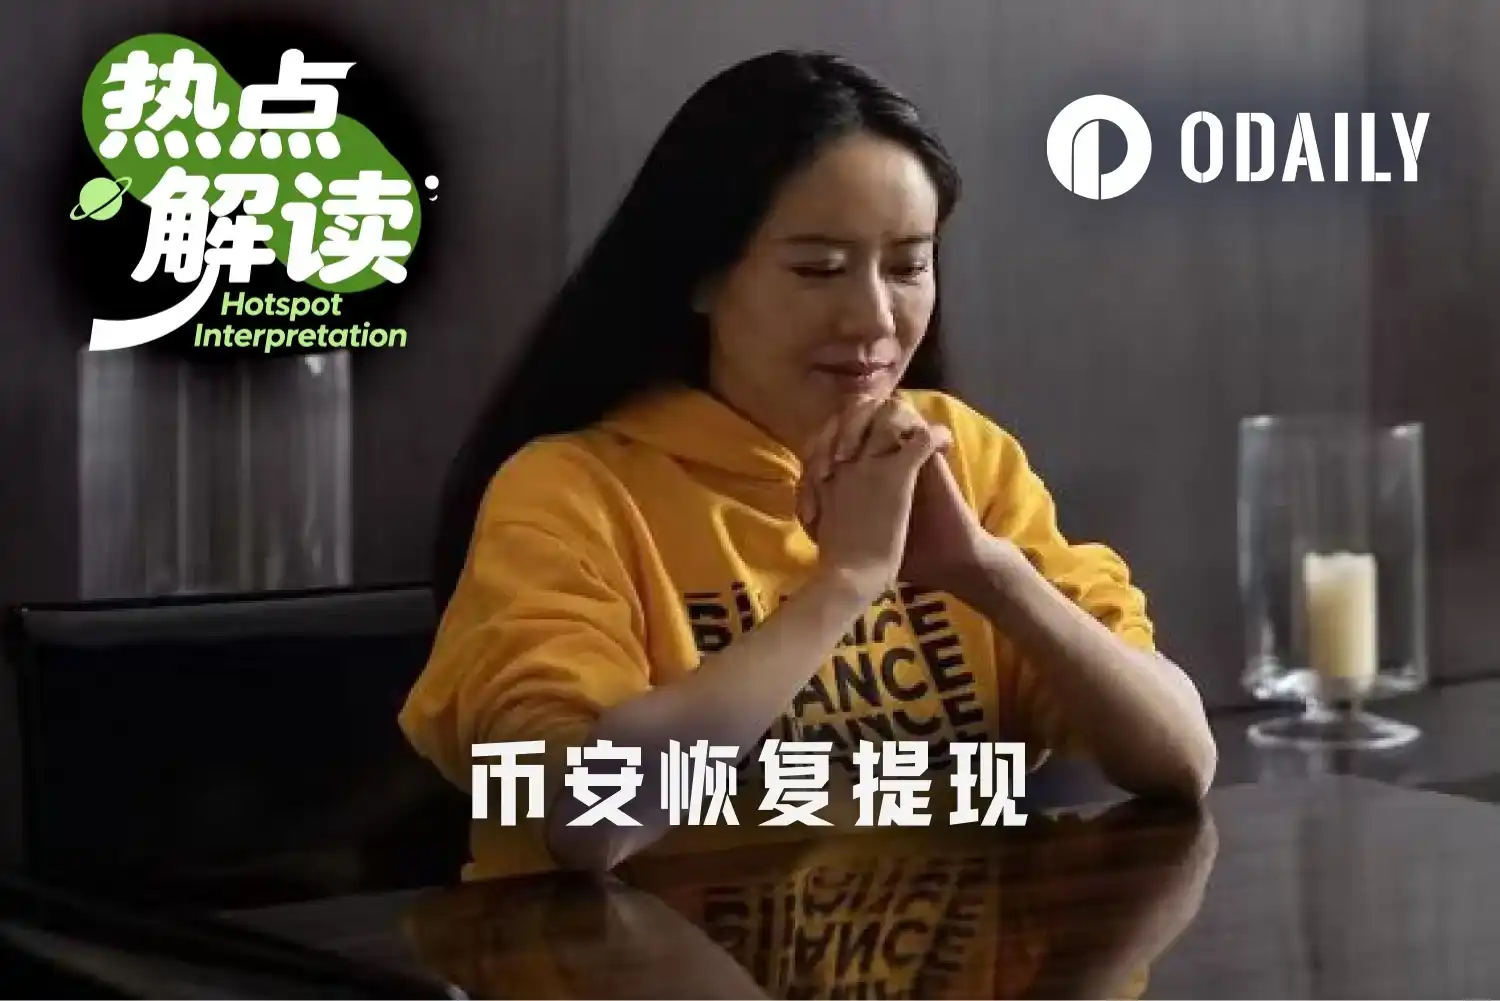
币安遭遇63亿美元热钱包盗窃后,迅速恢复提现,24小时内净流出70.34亿美元,但未引发大规模用户迁移;公司以自有资金、SAFU基金及保险基金全额承担损失,用户资产不受损;机构普遍保持冷静,多数选择按兵不动或仅微调仓位,认可其财务实力与流动性优势。