扫描下载APP
其它方式登录
AI时代加密行业安全范式正从单点私钥保护转向系统性防御,Binance、Coinbase、Ledger、Trezor等机构通过重构权限体系、强化供应链管控、推动跨平台协作及监管升级,构建覆盖身份、权限、设备、交易、资产和响应的纵深防御体系,强调全链路权限安全、持续验证与用户可验证的信任机制。
币安遭黑客攻击致63亿美元资产被盗,引发加密散户普遍焦虑与信任危机;投资者如Max Daniels和Tom Stanley面临大幅亏损,转而聚焦资产安全与风险分散,部分人计划止损离场,对交易平台安全性产生深度质疑。
两名英国散户因币安遭黑客攻击事件加剧对加密资产安全性的担忧,Max Daniels计划在XRP价格回暖后清仓离场,Tom Stanley则转向多平台分散托管以降低风险,二人均将亏损归因于交易平台脆弱性而非技术本身,反映出散户对中心化交易所信任危机与理性退场倾向。
文章分析比特币在安全性、可扩展性及经济模型上的根本性局限,指出其核心协议难以升级导致闪电网络等二层方案效果有限,手续费机制未来不可持续;对比认为以太坊凭借可编程性和生态拓展能力,更适合作为加密应用与商业落地的基础设施,因而代表加密生态的未来方向。
新加坡樟宜机场专柜销售的Ledger硬件钱包被黑产篡改,内置间谍模块可实时窃取助记词,已致至少270万美元损失;事件源于马来西亚官方授权经销商CryptoBilis供应链投毒,波及东南亚多国,暴露硬件钱包物理供应链安全漏洞。
Ledger硬件钱包因授权经销商CryptoBilis售出的设备被发现植入物,导致用户资产被盗,损失约9320万美元。事件引发对官方授权渠道管理、安全验证能力边界及厂商责任承诺透明度的深度反思,核心在于用户信任所依托的供应链、技术检测与信息披露是否匹配实际保障能力。
文章剖析近期Ledger、Trezor、Bitget和MetaMask等Crypto产品遭遇的安全事件,指出风险已不再局限于私钥保护或智能合约漏洞,而是广泛存在于硬件供应链篡改、第三方服务(如邮件平台、安全工具)被入侵、权限管理失守及用户通信渠道滥用等‘信任盲区’,强调需构建覆盖物理交付、权限隔离、外部依赖治理的全链路安全体系。
文章分析近期Ledger、Bitget、Trezor等Crypto产品安全事件,指出风险已从私钥保护扩展至硬件供应链篡改、第三方服务漏洞滥用(如邮件平台Brevo)、内部权限失控等‘信任盲区’,强调安全需覆盖物理交付、外部依赖、权限隔离与用户行为全链条。
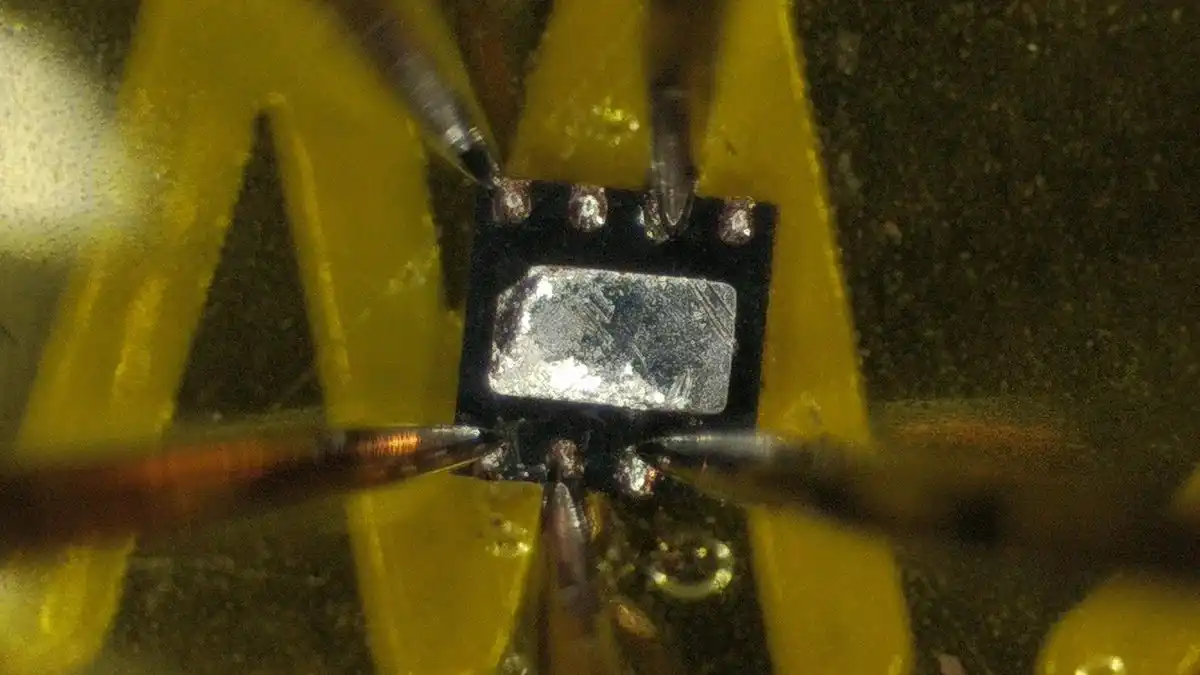
Ledger东南亚官方授权经销商CryptoBilis在硬件钱包中植入窃密柔性电路板,绕过Secure Element安全芯片,实时捕获并回传用户助记词,导致474个冷钱包地址在1小时内被盗超9100万美元。事件暴露比特币原生基础设施在供应链、固件与运维环节的系统性脆弱,标志其保守生态遭遇至暗之季。
2026年10月,Ledger硬件钱包遭供应链攻击,东南亚经销商CryptoBilis销售的设备被植入恶意硬件模块,可在用户抄写助记词时通过截取屏幕数据窃取24词,导致超8600万美元资产被盗。攻击绕过安全元件防护,属物理层篡改,已迭代至第三代隐蔽形态,凸显硬件钱包在物流与物理环节的安全盲区。
Ledger在东南亚供应链攻击事件引发严重信任危机、用户损失近亿美元的背景下,仓促推出手机形态硬件钱包Atom,强调双系统隔离、防篡改设计和AI Agent辅助功能,但因时机不当、定价过高、安全疑虑未解及潜在物理攻击风险,遭社区广泛质疑与嘲讽。
Ledger硬件钱包遭黑客利用供应链漏洞攻击,被盗的60余枚BTC实为一个刷单电信诈骗团伙的非法所得;该团伙通过虚假电商刷单诱导受害者垫资并充值,再将骗得资金兑换为比特币存入Ledger冷钱包,最终被黑客‘黑吃黑’全部盗取。
Ledger硬件钱包遭供应链攻击,授权经销商CryptoBilis售出的设备被植入隐蔽模块,可在用户初始化时窃取屏幕显示的助记词;攻击横跨多国、具备批量改装与反冻结能力,暴露硬件钱包行业在物理层防篡改与责任界定上的系统性漏洞;厂商普遍以100美元为责任上限,与实际数千万美元损失形成尖锐矛盾。
欧洲零售巨头MediaMarkt全面下架Ledger硬件钱包,因多国用户报告设备遭物理篡改,被植入未授权电缆与蜂窝模块,导致私钥泄露;攻击通过东南亚分销商CryptoBilis扩散至欧洲,已造成324个钱包被盗,链上损失达1.02亿美元,波场网络损失最重。
Ledger硬件钱包因第三方经销商CryptoBilis渠道遭供应链攻击,设备被植入恶意硬件组件,引发全球多地区异常案例,导致用户信任危机;多家竞品厂商如OneKey、SafePal、Trezor等紧急回应,暂停合作、加强渠道审查并强调自身安全机制。