扫描下载APP
其它方式登录
新加坡樟宜机场专柜销售的Ledger硬件钱包被黑产篡改,内置间谍模块可实时窃取助记词,已致至少270万美元损失;事件源于马来西亚官方授权经销商CryptoBilis供应链投毒,波及东南亚多国,暴露硬件钱包物理供应链安全漏洞。
Ledger硬件钱包因授权经销商CryptoBilis售出的设备被发现植入物,导致用户资产被盗,损失约9320万美元。事件引发对官方授权渠道管理、安全验证能力边界及厂商责任承诺透明度的深度反思,核心在于用户信任所依托的供应链、技术检测与信息披露是否匹配实际保障能力。
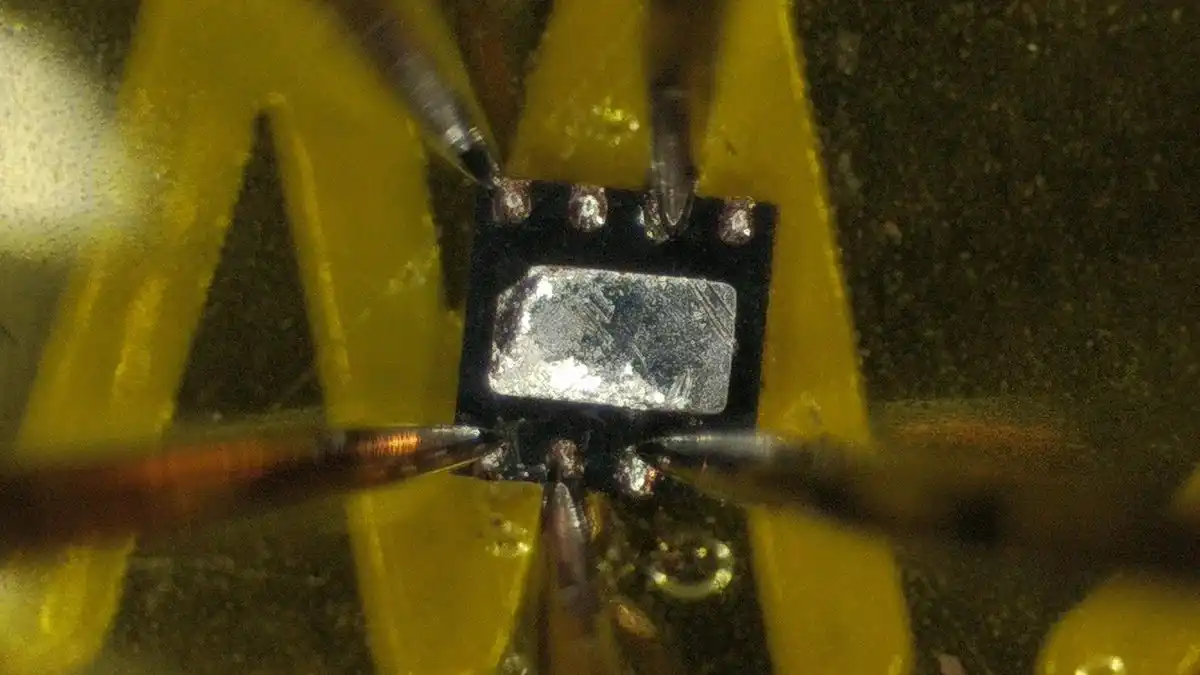
Ledger东南亚官方授权经销商CryptoBilis在硬件钱包中植入窃密柔性电路板,绕过Secure Element安全芯片,实时捕获并回传用户助记词,导致474个冷钱包地址在1小时内被盗超9100万美元。事件暴露比特币原生基础设施在供应链、固件与运维环节的系统性脆弱,标志其保守生态遭遇至暗之季。
2026年10月,Ledger硬件钱包遭供应链攻击,东南亚经销商CryptoBilis销售的设备被植入恶意硬件模块,可在用户抄写助记词时通过截取屏幕数据窃取24词,导致超8600万美元资产被盗。攻击绕过安全元件防护,属物理层篡改,已迭代至第三代隐蔽形态,凸显硬件钱包在物流与物理环节的安全盲区。
Ledger硬件钱包遭供应链攻击,授权经销商CryptoBilis售出的设备被植入隐蔽模块,可在用户初始化时窃取屏幕显示的助记词;攻击横跨多国、具备批量改装与反冻结能力,暴露硬件钱包行业在物理层防篡改与责任界定上的系统性漏洞;厂商普遍以100美元为责任上限,与实际数千万美元损失形成尖锐矛盾。
欧洲零售巨头MediaMarkt全面下架Ledger硬件钱包,因多国用户报告设备遭物理篡改,被植入未授权电缆与蜂窝模块,导致私钥泄露;攻击通过东南亚分销商CryptoBilis扩散至欧洲,已造成324个钱包被盗,链上损失达1.02亿美元,波场网络损失最重。
Ledger硬件钱包因第三方经销商CryptoBilis渠道遭供应链攻击,设备被植入恶意硬件组件,引发全球多地区异常案例,导致用户信任危机;多家竞品厂商如OneKey、SafePal、Trezor等紧急回应,暂停合作、加强渠道审查并强调自身安全机制。
Ledger硬件钱包用户因东南亚官方授权经销商CryptoBilis渠道遭供应链攻击而大规模失窃,攻击者在设备内植入微控制器,实时捕获屏幕显示的助记词并通过LTE外传,导致超9000万美元资产被盗。安全元件未被攻破,但屏幕输出环节成为致命漏洞,暴露物流与经销环节的物理安全盲区。
Ledger官方授权经销商CryptoBilis被曝销售遭硬件篡改的设备,内置间谍模块可窃取助记词,导致用户超9000万美元数字资产被盗;该经销商已被中国背景方收购,事件成为加密行业迄今最严重的硬件钱包供应链安全事件。