扫描下载APP
其它方式登录
Farcaster 在九个月内经历三次易主,从创始团队Merkle Manufactory转至Neynar,再移交至Balaji Srinivasan创立的Network School。其用户活跃度与收入断崖式下跌,暴露去中心化社交协议在应用层高度中心化的结构性矛盾:协议开源开放,但用户入口被单一官方客户端垄断,导致控制权可交易、愿景频繁更迭,而真实用户规模持续萎缩。
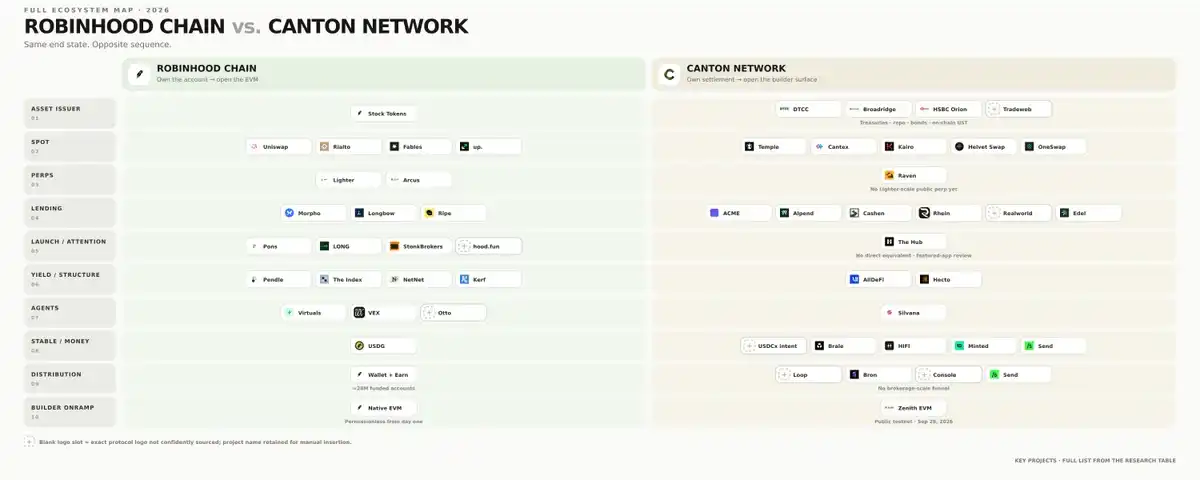
文章对比Robinhood Chain与Canton Network的发展路径:前者依托用户基础和开放生态快速吸引零售流动性,后者深耕机构结算与隐私保护,已支撑万亿级代币化国债、回购等RWA交易,但缺乏零售分发渠道和开放可组合应用层;指出Canton需优先构建机构抵押品驱动的信贷市场、接入大型零售金融平台,并按抵押品→信贷→分发→衍生品顺序演进生态。
Story Protocol曾以22.5亿美元估值打造IP公链,后两次转型:先更名DATA Foundation转向AI训练数据,再放弃自建公链、整体迁移至Sui链。其核心困境在于版权方未实际入驻、链上生态萎缩、收入几近归零,三次战略调整均未能验证商业模式,最终以3000万美元融资换取基础设施降本,但AI数据变现仍未落地。
Story Protocol(后更名为DATA Network)曾估值22.5亿美元,历经三次战略转向:从IP公链→AI训练数据协议→最终被Sui基金会以3000万美元收购并迁移至Sui链,放弃独立公链。此举旨在降低运维成本、提升扩展性,但核心问题——缺乏真实版权方授权与付费AI客户——仍未解决。
ICP推出Cloud Engines企业云服务,绑定Mission 70通缩计划:企业采购收入的20%用于销毁ICP代币,目标将通胀率从9.72%降至2.92%。当前产品处于Early Access阶段,SEV加密等关键功能尚未上线,已落地巴基斯坦国家云引擎和UNDP试点,但规模化营收与销毁量尚未形成,代币重估仍需等待可验证的销毁数据。
Pyth Network第三季度活跃经常性收入达1149万美元,环比增长86.5%,付费账户276个;业务拓展至交易所、预测市场和AI代理三大领域,覆盖Coinbase、Kalshi等平台;DAO通过「100%规则」将全部产品收入用于公开市场回购PYTH代币,实现数据变现与代币供需强绑定。
谷歌下一代大模型Gemini 4 Argon已对部分Pro用户开放,深度集成于Google Cloud、编程工具Antigravity及AI管家Concierge,具备自主代码提交、大规模代码库迁移和量子计算辅助等突破性能力,标志着AI从辅助工具向自主智能体范式转变。
2026年9月加密领域安全事件总损失达7.3亿美元,攻击重心明显转向交易所后端系统、验证软件等底层基础设施,Bitget热钱包操纵和Liquid Network验证漏洞两起事件占损失总额95%以上,凸显第三方组件与系统信任链成为新风险焦点。
HashKey Cloud 与 Babylon 达成技术合作,为 TBV 网络提供节点运营、验证及基础设施支持,使原生比特币无需封装或跨链即可直接用于链上应用,强化比特币与以太坊生态连接及机构级基础设施服务能力。
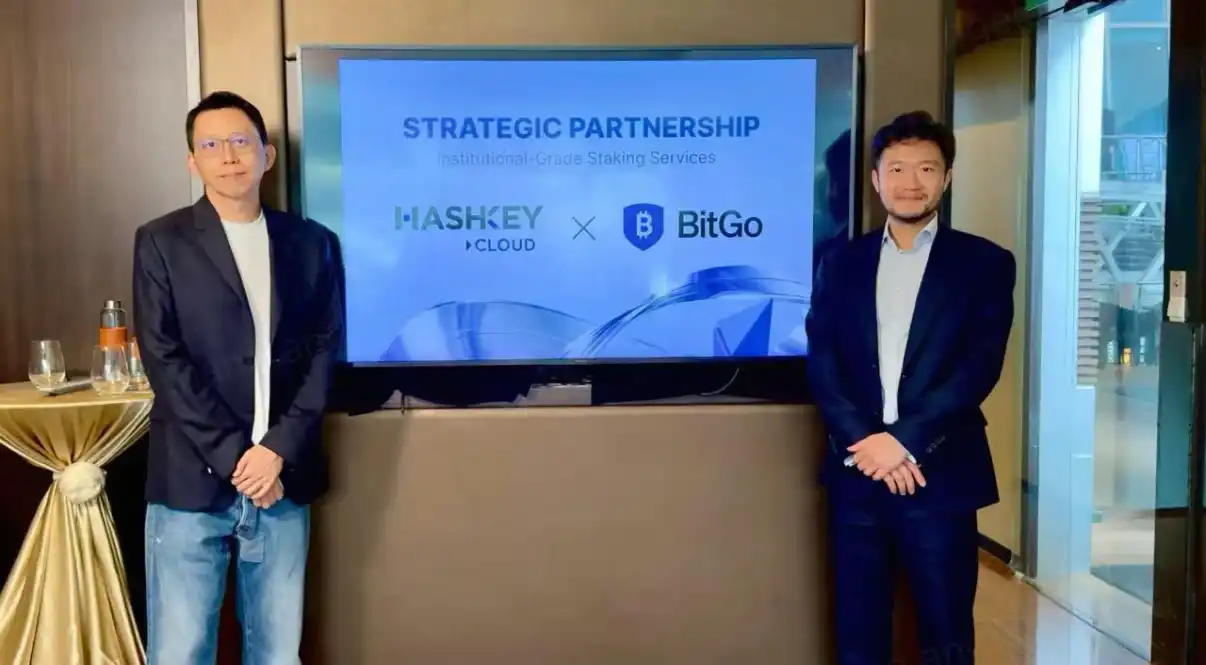
HashKey Cloud与纽交所上市的BitGo签署战略合作协议,聚焦机构级数字资产服务,涵盖质押(ETH、SOL等)、交易(通过BitGo新加坡实体)、托管及RWA领域,旨在打通亚太地区合规、一体化的机构服务通路。
2026年智能体经济推动支付基础设施升级,ODIG、Sunrate与Google Cloud在新加坡Token2049期间联合举办活动,聚焦Crypto Cards、稳定币支付与智能体金融在亚太的落地融合,探讨数字资产与传统金融网络衔接、机器经济下的新支付需求及产业布局。
Coinbase被指掩盖大规模黑客攻击,涉事金额超10亿美元,引发对其资金安全与信息披露透明度的质疑;文章梳理了其近年多起安全事件,包括短信漏洞、客服内鬼数据泄露及用户账户被盗等,并对比Bitget、Liquid Network和Coldcard等机构的安全事故,探讨中心化交易所、侧链及硬件钱包等不同资产保管方式的风险与赔付机制。
Quant Network凭借其跨账本操作系统Overledger,赢得美国清算所TCH的链上货币倡议技术合作,为其构建银行代币化存款的实时清算网络提供底层互操作基础设施;此举标志着区块链技术从资产代币化迈向银行核心清算系统改造,但QNT代币的价值捕获仍依赖后续商业化落地与收入兑现。
2026年9月6日,Liquid Network因节点软件缓存机制缺陷被攻击,导致3996枚比特币凭空被盗。漏洞源于范围证明验证缓存未绑定资产类型和输出脚本,攻击者利用缓存重放绕过校验,伪造L-BTC并完成合法peg-out。尽管11/15多签流程完全合规,但底层软件错误使安全设计失效。事件暴露运维滞后、隐私与可核验性失衡及‘白帽’行为边界问题。
研究显示2026年上半年DeFi领域多数重大安全攻击(67.6%)发生在审计覆盖范围之外,导致94.4%的损失;典型案例如ICON Network重放攻击和aelf运行时入侵,揭示审计报告与实际运行系统、升级组件及风控机制之间存在显著脱节,凸显审计范围局限性与动态安全治理的必要性。