扫描下载APP
其它方式登录
亚马逊对第三方AI购物Agent(如Grok Bot、Meta Muse、Perplexity Comet)实施严格封锁,援引服务条款和法律理由限制其访问,旨在维护自身平台控制权与广告收入;与此同时,亚马逊却推出自有购物Agent(Rufus、Alexa for Shopping)并支持其跨站购物流程(Buy for Me),引发关于生态主导权与公平性的争议。
文章剖析当前个人智能体(Agent)热潮的本质,指出其核心并非单纯‘向人转向’,而是围绕‘常驻在线(always-on)’能力的系统性突破——即精准唤醒、状态持久化、自主决策与分层记忆四大工程演进。该基础能力支撑Agent在个人与办公场景中特化为管家或同事,但随之带来权限扩大、人类判断权弱化及商业可持续性等深层挑战。
文章评测马斯克力推的AI工具Grok Bot,指出其在中文用户场景下实际体验不佳:订机票功能缺乏多平台比价能力、无法直接操作手机App、依赖人工授权登录,实用性远低于宣传;同时对比国内同类产品如豆包工作、WorkBuddy,认为其核心功能已有成熟平替;最后分析马斯克通过X订阅整合与模型路由策略(如可能调用Claude Opus)打造AI服务聚合平台的商业意图。
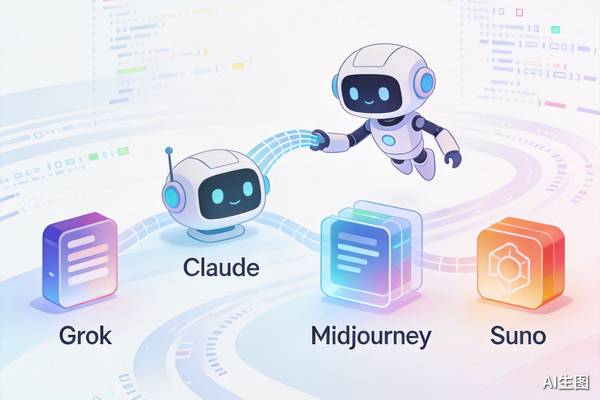
马斯克宣布Grok Bot将根据任务需求动态调用最优第三方AI模型,已接入Claude Opus 5.5、Midjourney和Suno,覆盖文字、图像、音乐多模态任务,旨在通过能力整合提升用户体验,减少用户在不同工具间切换,强化Grok Bot作为统一AI助手的入口地位。
文章聚焦2026年AI产品快速迭代趋势,指出行业正从单次交互的Chatbot、Copilot,演进至具备长期记忆、自主操作电脑、多Agent协同及常驻运行能力的Personal AI Agent;Grok Bot和Muse引发新一轮竞争,OpenAI加速推出「o」以强化ChatGPT的常驻助理功能,国内外大厂均在推动AI从‘被动响应’转向‘主动接管任务’。
OpenAI正加速布局AI智能体产品,内部代号Aeon的项目暗示其在ChatGPT中集成可独立身份、持续运行、多步自主执行任务的AI同事功能,以应对马斯克Grok Bot、Meta Muse等竞品对工作流入口的争夺,核心挑战在于用户信任与权限授权。
SpaceX以600亿美元收购AI编程工具Cursor,随后xAI推出首款落地产品Grok Bot——一款具备持久化云端电脑、可7×24小时自主执行多步骤商业任务的AI代理。它标志着AI代理从开源实验性框架转向巨头主导的闭源商业闭环,重塑未来工作模式:用户调度AI团队而非单点交互。
腾讯通过WorkBuddy联动《和平精英》、重启AI版QQ宠物、推出小鹅桌面等动作,将AI办公工具与桌宠养成结合,以游戏化机制(如盲盒、旅行、互动)增强情感连接,提升用户黏性与打开率;Anthropic、OpenAI等亦布局AI桌宠,核心目标是打造长期驻留、兼具陪伴感与实用性的AI入口。
Grok Bot通过微软官方授权插件接入Outlook、Calendar和OneDrive,实现邮件收发、日程管理及文件上传等自动化操作,以常驻云电脑形态提供7×24小时AI办公服务,标志着AI智能体正式切入核心工作流,与微软Copilot形成直接竞争。
QQ在用户规模下滑背景下,通过AI化改造寻求新生:回归QQ宠物、上线AI聊天搭子、脑洞秀、智能体等AI功能,并聚焦兴趣社交、游戏生态与年轻用户‘精神自留地’定位,试图以AI驱动情感陪伴与垂类社区重构竞争力。
马斯克旗下xAI(现为SpaceXAI)推出Grok Bot——一种可登录用户账号、在云端常驻运行、自主执行多步骤任务并支持Bot间协同的AI代理系统。它基于原Cursor公司代号'Sand'的Agent技术,需订阅高价服务才能使用,强调自动化工作流与界面层操作能力,但引发关于边界感、安全性和失控风险的讨论。
马斯克旗下SpaceXAI推出AI代理产品Grok Bot,定位为可自主操作各类应用、跨平台完成任务的‘永远在线的AI队友’,已在其内部销售、财务、运营、工程等团队落地使用,并通过与Cursor深度合作及600亿美元收购加速布局,旨在对标Anthropic与OpenAI,抢占快速增长的AI代理市场。
OpenAI宣布其AI浏览器ChatGPT Atlas将于2026年8月停止服务,功能整合至ChatGPT桌面应用。文章分析其失败原因:AI浏览器未能突破传统浏览器体验瓶颈,而Skill(技能)模块通过插件形式赋能Chrome、QQ浏览器、夸克等成熟浏览器,实现AI自动化操作,使专用AI浏览器失去存在必要。
以太坊网络上的MEV Bot Jaredfromsubway.eth 遭蜜罐攻击,损失超750万美元。攻击者通过伪造交易对、诱导机器人对子合约进行大额代币授权但不实际消耗,最终批量盗取USDC、USDT和WETH。攻击利用MEV Bot的套利逻辑缺陷,而非直接代码漏洞,强调授权安全与陌生合约风险。
以太坊知名MEV Bot地址Jaredfromsubway.eth遭针对性‘反MEV蜜罐攻击’,损失超750万美元。攻击者通过部署66个伪装成主流资产的虚假合约与流动性池,诱导该Bot自动执行交易并授权权限,最终利用后门窃取资产。事件凸显顶级MEV机器人亦面临新型行为逻辑层面的安全威胁。