扫描下载APP
其它方式登录
文章深入剖析DeFi金库生态系统的运作机制,揭示其作为流动性核心枢纽的角色:金库通过跨链、跨协议的复杂配置(平均涉及14个协议),将用户存款转化为多层杠杆与套息策略;策略管理人取代散户成为实际资金分配者,推动分发模式从C端转向B端甚至B2B;流动性集中化加剧市场冲击风险,薄市场更易因再平衡剧烈波动;未来趋势指向策略管理人整合、协议治理升级及链间配置竞争。
文章指出DeFi 1.0的核心工具(如AMM、永续合约、浮动利率借贷)专为高波动加密资产设计,难以适配低波动、有期限、带现金流的现实世界资产(RWA);随着美债、股票、企业信贷等RWA大规模上链,需转向DeFi 2.0原语,包括中央限价订单簿、固定利率借贷、利率衍生品等,以支撑更复杂、机构化、合规的链上金融市场。
Midnight 增长缓慢的根本原因并非产品缺陷,而是链上期限信贷市场尚未形成:缺乏持续稳定的借款需求、标准化期限基准、做市商、对冲工具及抵押品效用等基础设施,导致固定利率、固定期限的信用产品难以冷启动。
Zama基于全同态加密(FHE)推出规模化保密DeFi,上线16个保密金库及保密兑换协议,支持USDC、WBTC等资产加密存取与跨金库兑换,旨在解决机构上链面临的抢跑、MEV和策略泄露问题,构建可编程、合规且具网络效应的隐私金融基础设施。
AAVE代币回购长期暂停,主因是4月rsETH安全事件导致约7.5万ETH缺口,Aave DAO已动用2.5万ETH国库资金并承担最高3万ETH长期贷款;当前协议日均留存收入仅16.7万美元,按此测算需约473天才能还清贷款,资产负债表修复前难以重启回购。
文章对比分析以太坊(ETH)持有者在PoS时代下的两种核心资产利用方式:Native Staking通过质押参与网络共识获取协议奖励,适合长期持有者将持有时间资本化;DeFi借贷则通过超额抵押ETH借出稳定币,在不卖出的前提下释放流动性,但需承担利率与清算风险。二者本质不同——前者赚‘时间的钱’,后者换‘流动性的钱’,适用于不同资金需求和风险偏好。
币安2026年加速代币退市,现货下架42个、合约28个,呈现‘现货清老币、合约砍新币’特征;决定退市的核心指标是完全稀释估值(FDV)和未平仓合约量(OI),而非成交量;FDV低于1000万美元或OI低于100万美元的资产面临极高退市风险,自有发行渠道不提供保护。
币安2026年加速淘汰代币,现货下架42个、合约28个,频率达平均每28天一批。分析显示:现货主要清理高龄低FDV项目(如DeFi、Gaming),合约侧重淘汰新上线低OI资产;决定退市的关键指标是完全稀释估值(FDV)和未平仓合约量(OI),而非成交量;自有发行渠道(如Launchpad、Alpha)不提供保护。
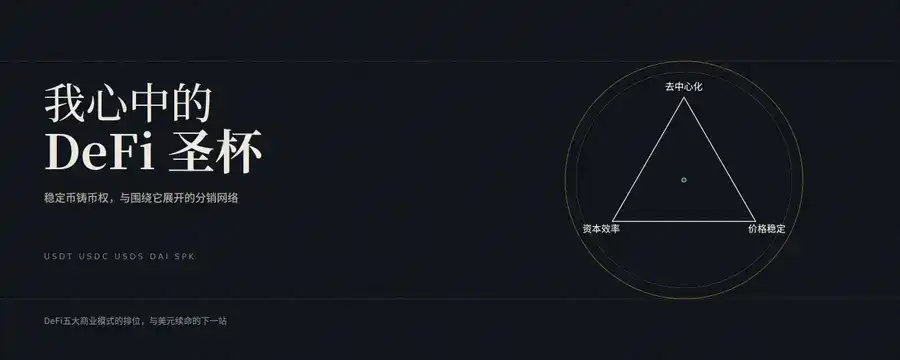
文章探讨DeFi的核心价值在于获取货币铸币权,认为稳定币发行是DeFi的圣杯,重点分析Tether、Circle和Sky三种模式在去中心化、资本效率与价格稳定‘不可能三角’中的差异,并指出美国正借助区块链技术将美元、美债及传统资产上链,推动DeFi与美系金融深度融合。
文章分析加密市场在美联储加息和Clarity法案失败双重利空下逆势上涨的原因,指出牛市确认信号显现,并探讨隐私币(如Zcash、NEAR)、代币化股票监管豁免、DeFi期权新机遇、AI代币消耗增长及传统金融巨头收购OpenZeppelin等结构性进展,反映行业向合规化、产品化与主流机构融合演进。
Hyperliquid上线原生借贷功能,首日借款达2.69亿美元,HYPE代币作为抵押品获得65%贷款价值比,高于BTC,标志其从交易所代币升级为具备美元流动性生成能力的链上抵押资产,但伴随价格反身性风险与清算隐患。
Polymarket在世界杯热度退潮、交易量两个月下跌40%、活跃用户近乎减半的背景下,一个月内密集引入4位高管,补强增长、产品、运营、财务及合规能力,以应对竞争对手Kalshi的挤压、链上系统技术债、美国监管趋严及融资扩张需求;同时通过Perps永续合约、Squads社交功能、研究机构等动作,推动平台从事件驱动型预测市场向高频交易与社交化生态枢纽转型。
Pendle作为DeFi收益交易平台,凭借PT/YT结构将各类新叙事资产(如RWA货币基金、私募基建、代币化股票股息)的未来现金流标准化交易,带动PENDLE代币一个月上涨91.8%;其手续费与收益费80%用于公开市场回购,形成代币通缩机制,使协议增长直接赋能代币价值。
BNB Chain上一个Uniswap v4动态费率池通过三层环境判定机制(调用者地址、gas消耗、区块指纹)实现报价0%与执行高费率(如12.8%)的系统性分叉,在29小时内完成2.1万笔交易,收取13.2万美元手续费后注销;该池利用滑点保护宽松、白名单独占流动性等设计规避检测,暴露了DeFi聚合器模拟与执行不一致及用户风控设置过松的安全隐患。
朝鲜国家关联黑客升级渗透手段,以每月500美元雇佣第三国人员代为面试,随后冒名顶替入职加密公司,实施内部窃取加密资产、敏感数据及技术代码,所得资金用于支持其核导计划。