扫描下载APP
其它方式登录
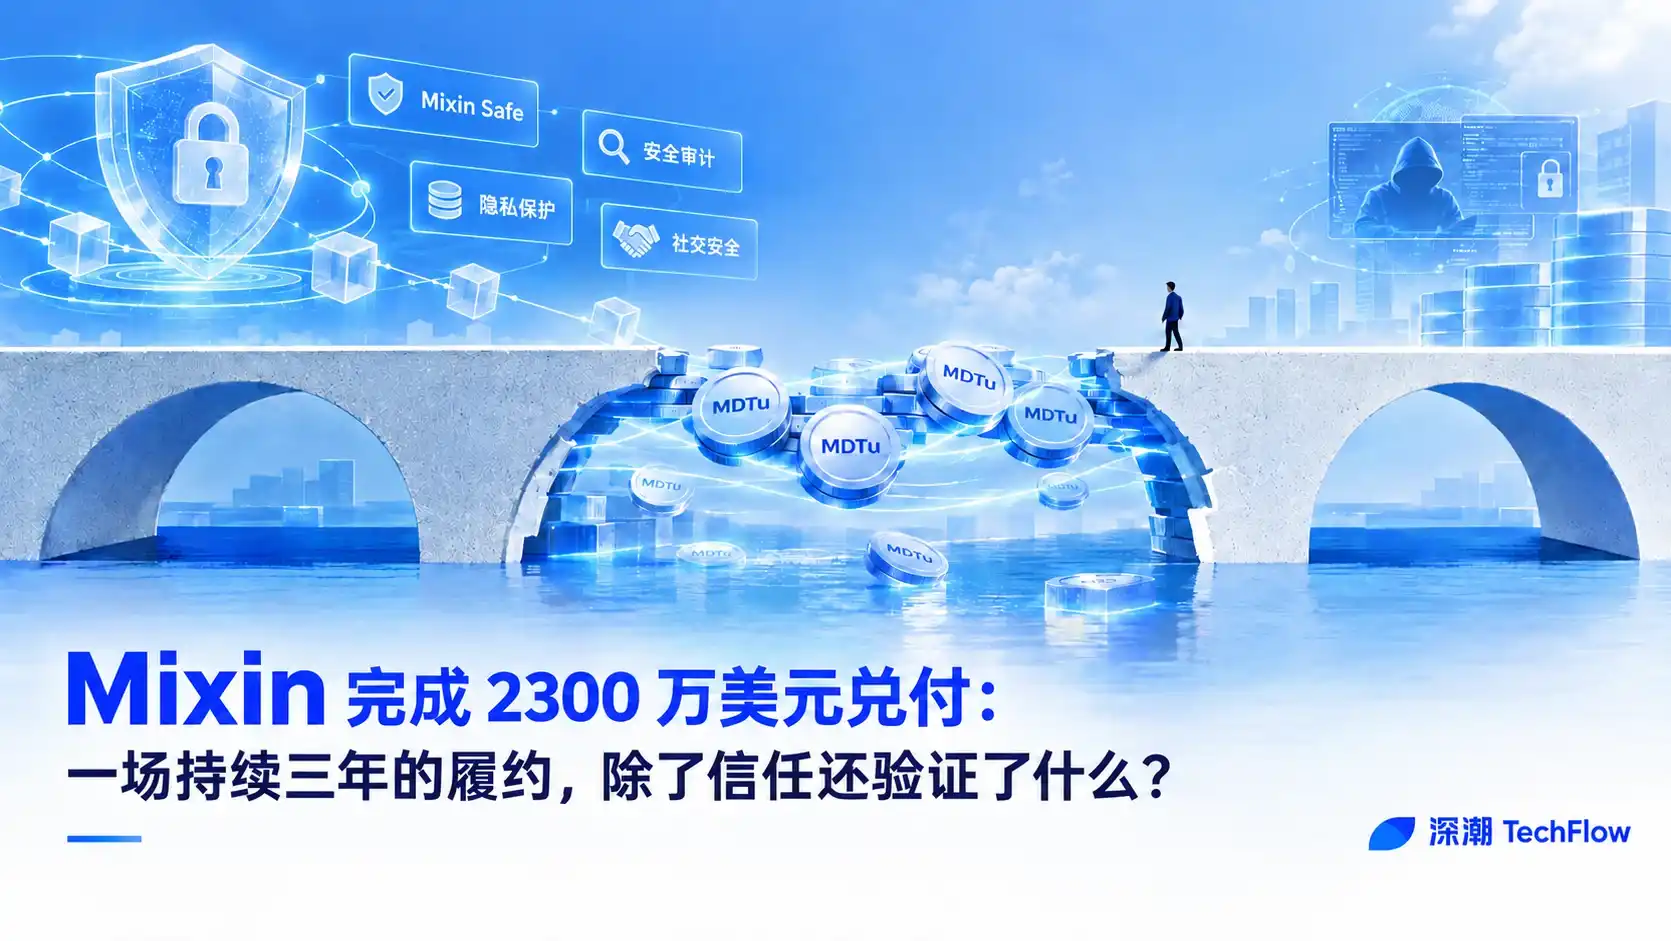
Mixin 在2023年遭黑客攻击损失约1.5亿美元后,承诺发行MDT代币兑付用户损失,并于2026年9月23日完成2300万美元MDTu的全额兑付。此举不仅兑现了三年前的承诺,更通过持续经营、社交+资本网络产品战略、Mixin Safe多签安全方案等,验证了项目在安全事故后的责任担当、长期主义与信任重建能力。
文章探讨AI时代下数字资产安全的新挑战与应对策略,指出传统硬件钱包存在被植入恶意芯片等风险,强调多设备多签、专机专用、AI辅助验证网址/App、签名前截图交由AI解读、AI监控安全公告等防御手段,核心主张是善用AI增强主动防御能力,同时严防AI本身成为攻击入口。
田渊栋在播客中坦言,与GPT-5合作完成最后一篇论文后意识到自身研究工作将在5年内被AI取代;他因此离开Meta联合创立Recursive Superintelligence,专注递归自我改进与新AI架构,并强调人类仍需主导问题发起与验证,当前AI尚无法自主产生高质量科研想法。
OpenAI前首席科学家Ilya Sutskever创办的Safe Superintelligence(SSI)与英伟达达成战略合作伙伴关系,获其10倍算力支持及约50亿美元投资,聚焦安全超级智能的基础研究,暂无商业化计划。
Anthropic警示AI递归自我改进的风险,呼吁行业协同管控;与此同时,田渊栋联合创立的Recursive Superintelligence公司发布首个成果——自动化AI研究系统,在小模型训练、训练速度优化和GPU内核编写三大基准上刷新SOTA,实现AI自主提出想法、编码、实验与迭代的闭环。
田渊栋在被Meta裁退203天后,作为联合创始人宣布成立AI公司Recursive Superintelligence,估值46.5亿美元,聚焦AI自我改进与超级智能。对话深入探讨AI记忆的本质、技术路径(如位置插值)、幻觉治理、意识边界及人类未来定位,强调记忆管理正成为大模型落地的核心,数据飞轮与非共识决策构成关键护城河。
田渊栋等8位顶尖AI科学家联合创立Recursive Superintelligence(RSI),聚焦递归式自我改进AI,目标是构建能自主优化、驱动科学突破的超级智能系统;公司获6.5亿美元融资,估值46.5亿美元,获英伟达、AMD、谷歌GV等战略投资。
文章聚焦AI初创公司Recursive Superintelligence,成立仅四个月即获5亿美元融资、估值40亿美元,核心目标是构建能自主完成科学研究全流程(提出假设、设计实验、迭代优化)的自学习AI系统;其创始人Richard Socher为NLP领域权威,团队源自DeepMind与OpenAI;Google风投GV与英伟达联合投资,反映巨头对AI自主科研范式变革的战略卡位。
Recursive Superintelligence 成立仅四个月即获5亿美元融资、估值40亿美元,由前Salesforce首席科学家Richard Socher创立,聚焦‘自学习AI’——让AI自主完成科学研究全流程。Google风投GV领投、英伟达跟投,反映资本对AI底层范式变革的押注,核心逻辑是用AI替代高成本人类研究员,重塑AI研发经济模型。
文章系统分析区块链领域新兴的‘抽象’与‘意图’两大技术范式,涵盖账户抽象、链抽象及意图驱动架构的核心逻辑、发展历程、代表项目(如River、Safe、Anoma、CowSwap等)及其风险挑战,并探讨其对降低用户门槛、推动Web3大规模普及的战略意义。
MegaETH预存款活动因技术问题和临时更改硬顶引发社区不满,官方回应道歉并承诺开放提款,强调用户资金安全。
近期,黑客通过攻击 Safe 的服务器安全漏洞,盗取了 Bybit 和 Safe 价值15亿美元的资产。调查显示,问题源于生产环境代码被恶意篡改,可能涉及内部人员,但「内鬼」身份尚未确认。Safe 作为以太坊生态重要的多签钱包,其安全事件引发行业恐慌,或成为本轮加密牛市终结的信号之一。
Bybit平台因Safe钱包的安全漏洞遭黑客攻击,损失超15亿美元,成为加密货币史上最大安全事件之一。攻击源于Safe钱包开发者凭证泄露,暴露区块链安全基础设施的脆弱性。Safe面临赔偿能力不足、法律责任模糊等挑战,或需通过债务重组、社区救助等方式解决。
2025年2月21日,Bybit的以太坊冷钱包因恶意合约升级遭到攻击,导致约14.6亿美元被盗。攻击者通过钓鱼手段诱骗多签钱包签名者签署恶意交易,将钱包合约升级为含后门的恶意合约,从而转移资金。此次事件揭示了设备入侵和盲签行为的安全隐患,并强调了加强设备安全和交易验证的重要性。攻击被认为与LAZARUS黑客组织有关。
Bybit遭遇加密史上最大盗窃案,价值15亿美元的51.4万枚ETH被盗,黑客通过篡改多签冷钱包的智能合约逻辑实施攻击。事件引发市场恐慌,ETH价格短时波动,但未出现大规模挤兑。此次攻击手法与朝鲜黑客类似,矛头指向多签钱包Safe的安全性,引发行业对加密资产管理的深刻反思。