扫描下载APP
其它方式登录
文章梳理了15个加密项目在Token收益机制上的差异,重点分析其收入来源、回购比例、销毁与否、是否向持有者分配等核心维度,揭示不同项目在价值捕获设计上的实质性区别,强调自动回购与销毁机制更具确定性,而DAO决策或仅回购不销毁等方式对持币者实际收益影响有限。
当前山寨币行情呈现结构性分化:隐私币(如Zcash)因实用性回潮大幅上涨,Meme币整体表现疲软且内卷加剧;资金正转向能产生真实收入的协议,如Aave、Uniswap和Hyperliquid,这些协议利用收入进行代币回购与销毁,向持币者返还价值,凸显服务变现和财务健康的重要性。
Coinbase被指掩盖大规模黑客攻击,涉事金额超10亿美元,引发对其资金安全与信息披露透明度的质疑;文章梳理了其近年多起安全事件,包括短信漏洞、客服内鬼数据泄露及用户账户被盗等,并对比Bitget、Liquid Network和Coldcard等机构的安全事故,探讨中心化交易所、侧链及硬件钱包等不同资产保管方式的风险与赔付机制。
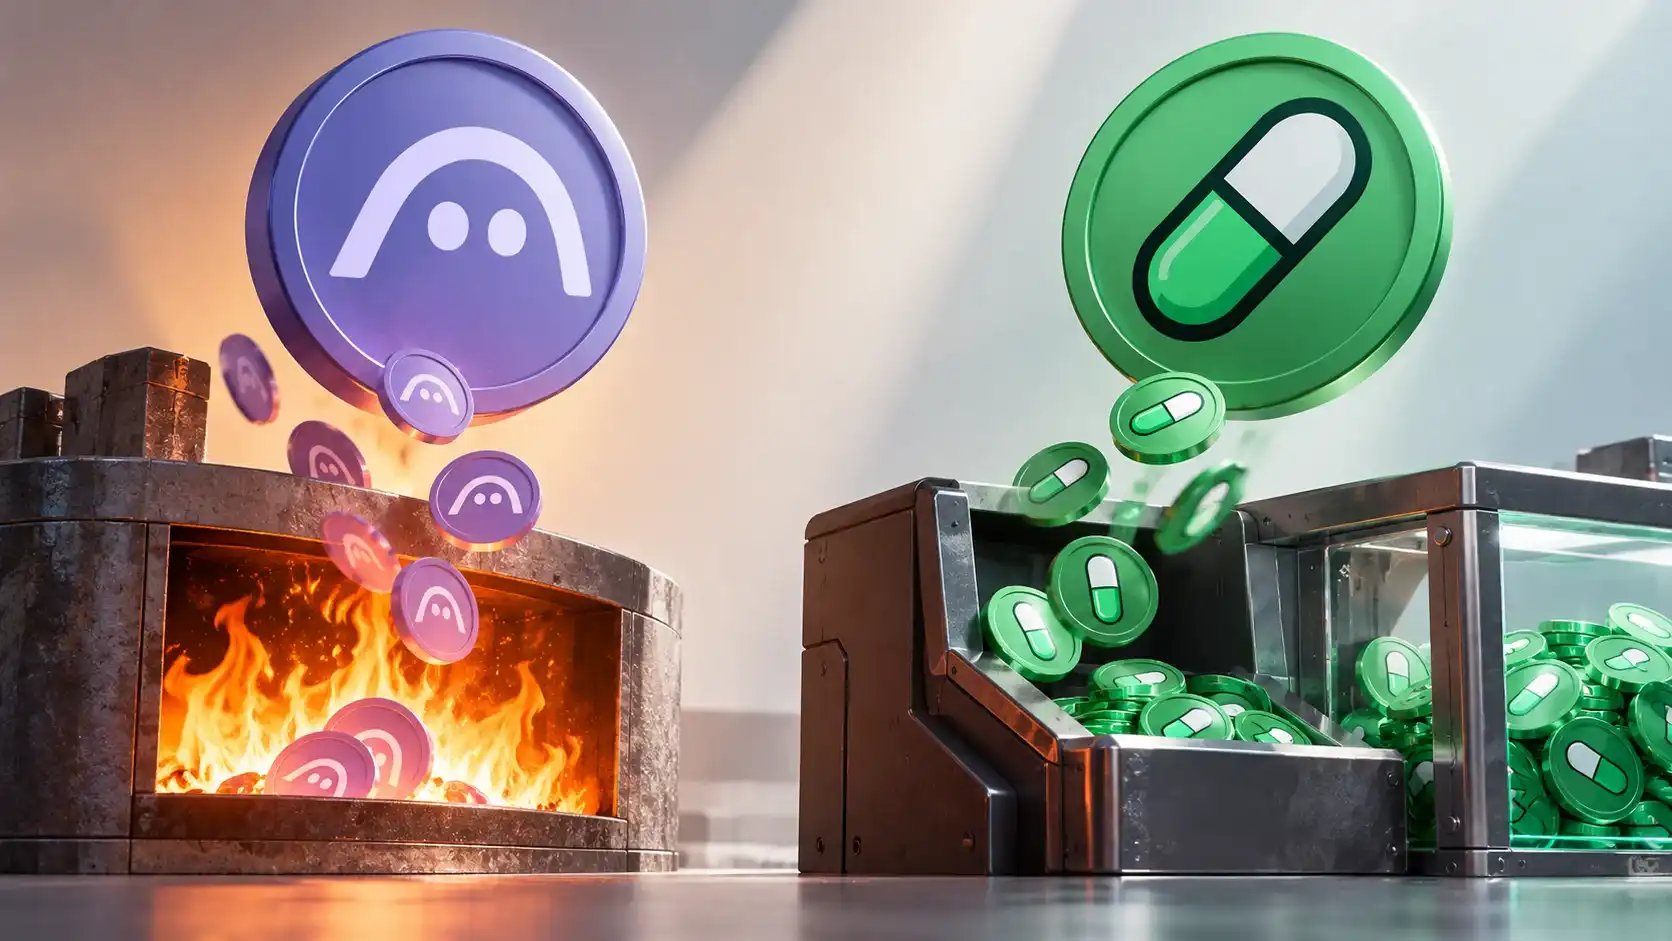
文章分析加密项目代币回购的四种去向及其实际效果,指出Aave回购代币存入生态储备未销毁,Pump.fun虽大规模销毁但因缺乏内在需求和解锁压力导致价格持续下跌,Hyperliquid则因真实使用场景与强劲手续费收入支撑形成有效通缩模型,强调回购有效性取决于资金来源、销毁真实性、解锁节奏及代币内在需求。
Aave上线代币化美股抵押借贷,首批支持苹果、英伟达等7只股票,拓展现实世界资产(RWA)作为抵押品,旨在突破DeFi优质底层资产不足的瓶颈;同时面临跳空清算风险、低资金利用率及市场份额下滑压力,并计划在Aavenomics 3.0中引入代币销毁机制以改善代币经济。
美国代币化美股在监管放行后,现货交易冷清,仅占极小份额;资金主要流向杠杆产品——美股永续合约成交达现货16倍,股票代币被用作Aave抵押品和Ethena基差策略的现货端,实际用途偏离股权持有,凸显市场对24小时交易、高杠杆及套利收益的需求,而非股票本身。
Quant Network凭借其跨账本操作系统Overledger,赢得美国清算所TCH的链上货币倡议技术合作,为其构建银行代币化存款的实时清算网络提供底层互操作基础设施;此举标志着区块链技术从资产代币化迈向银行核心清算系统改造,但QNT代币的价值捕获仍依赖后续商业化落地与收入兑现。
Aave在Base链上线股票代币抵押借贷池,支持7只美股代币作为USDC贷款抵押品,但预言机周末停报导致价格冻结,出借人需自愿承担周末股价跳空引发的清算延迟与坏账风险;该池设2100万美元借款上限和3200万美元存款上限,抵押系数65%-79%,风险隔离于独立子池。
AAVE代币回购长期暂停,主因是4月rsETH安全事件导致约7.5万ETH缺口,Aave DAO已动用2.5万ETH国库资金并承担最高3万ETH长期贷款;当前协议日均留存收入仅16.7万美元,按此测算需约473天才能还清贷款,资产负债表修复前难以重启回购。
Balancer拟关停协议并分配900万美元国库资产给销毁BAL代币者;Aave将回购机制升级为协议层自动执行,提升经济模型确定性;Avalanche Helicon升级大幅缩短验证人锁定期;币安钱包联合PancakeSwap推出Pre-Access认购通道,面向未上市公司的代币化敞口;Injective Meridian升级聚焦合规RWA发行与机构级交易支持。
2026年9月6日,Liquid Network因节点软件缓存机制缺陷被攻击,导致3996枚比特币凭空被盗。漏洞源于范围证明验证缓存未绑定资产类型和输出脚本,攻击者利用缓存重放绕过校验,伪造L-BTC并完成合法peg-out。尽管11/15多签流程完全合规,但底层软件错误使安全设计失效。事件暴露运维滞后、隐私与可核验性失衡及‘白帽’行为边界问题。
研究显示2026年上半年DeFi领域多数重大安全攻击(67.6%)发生在审计覆盖范围之外,导致94.4%的损失;典型案例如ICON Network重放攻击和aelf运行时入侵,揭示审计报告与实际运行系统、升级组件及风控机制之间存在显著脱节,凸显审计范围局限性与动态安全治理的必要性。
文章以Liquid Network等三起安全事件为切入点,探讨数字资产平台安全的核心不在于杜绝所有攻击,而在于构建多层隔离与制衡机制——包括身份、权限、操作、资产存放及组织决策层面的防线,强调当第一道防线失守后,风险能否被有效限制与阻断,并以BIT《信任白皮书》V2.0为例说明可验证、可制衡的安全体系实践。
9月6日,攻击者利用Liquid Network底层Elements软件漏洞,凭空生成约4000枚LBTC,骗过SideSwap提现机制,从Liquid多签钱包盗取近3998.5 BTC(约3.2亿美元);漏洞修复后归还3400 BTC,单方面留存约598.5 BTC(约4700万美元),但Blockstream未承认其为白帽赏金,仍在协商追回。
Liquid Network因Elements软件range-proof缓存漏洞遭攻击,攻击者凭空铸造并转出约3996枚BTC(约3.2亿美元),后归还3400枚BTC,留下598.5枚BTC作为4700万美元赏金;事件引发对白帽行为边界、漏洞赏金机制及项目方安全责任的广泛争议。